Aşağı Olunca 'Kaybolmuş' Değildir: Yoğun Dijital Bağımlılıklar İçin Nazik Degradasyon Tasarlamak
Çoğu kesinti raporu, iki seçenekli bir soru ile başlar: hizmet aktif mi yoksa kapalı mı? Son zamanlarda yaşanan sektörler arası olaylar, teknoloji, risk ve operasyon liderleri için daha faydalı bir soru işaretine işaret ediyor: bir paylaşılan bağımlılık başarısız olduğunda hangi müşteri sonuçları hala çalışır ve organizasyon iyileşmenin gerçekten tamamlandığını nasıl bilecek?
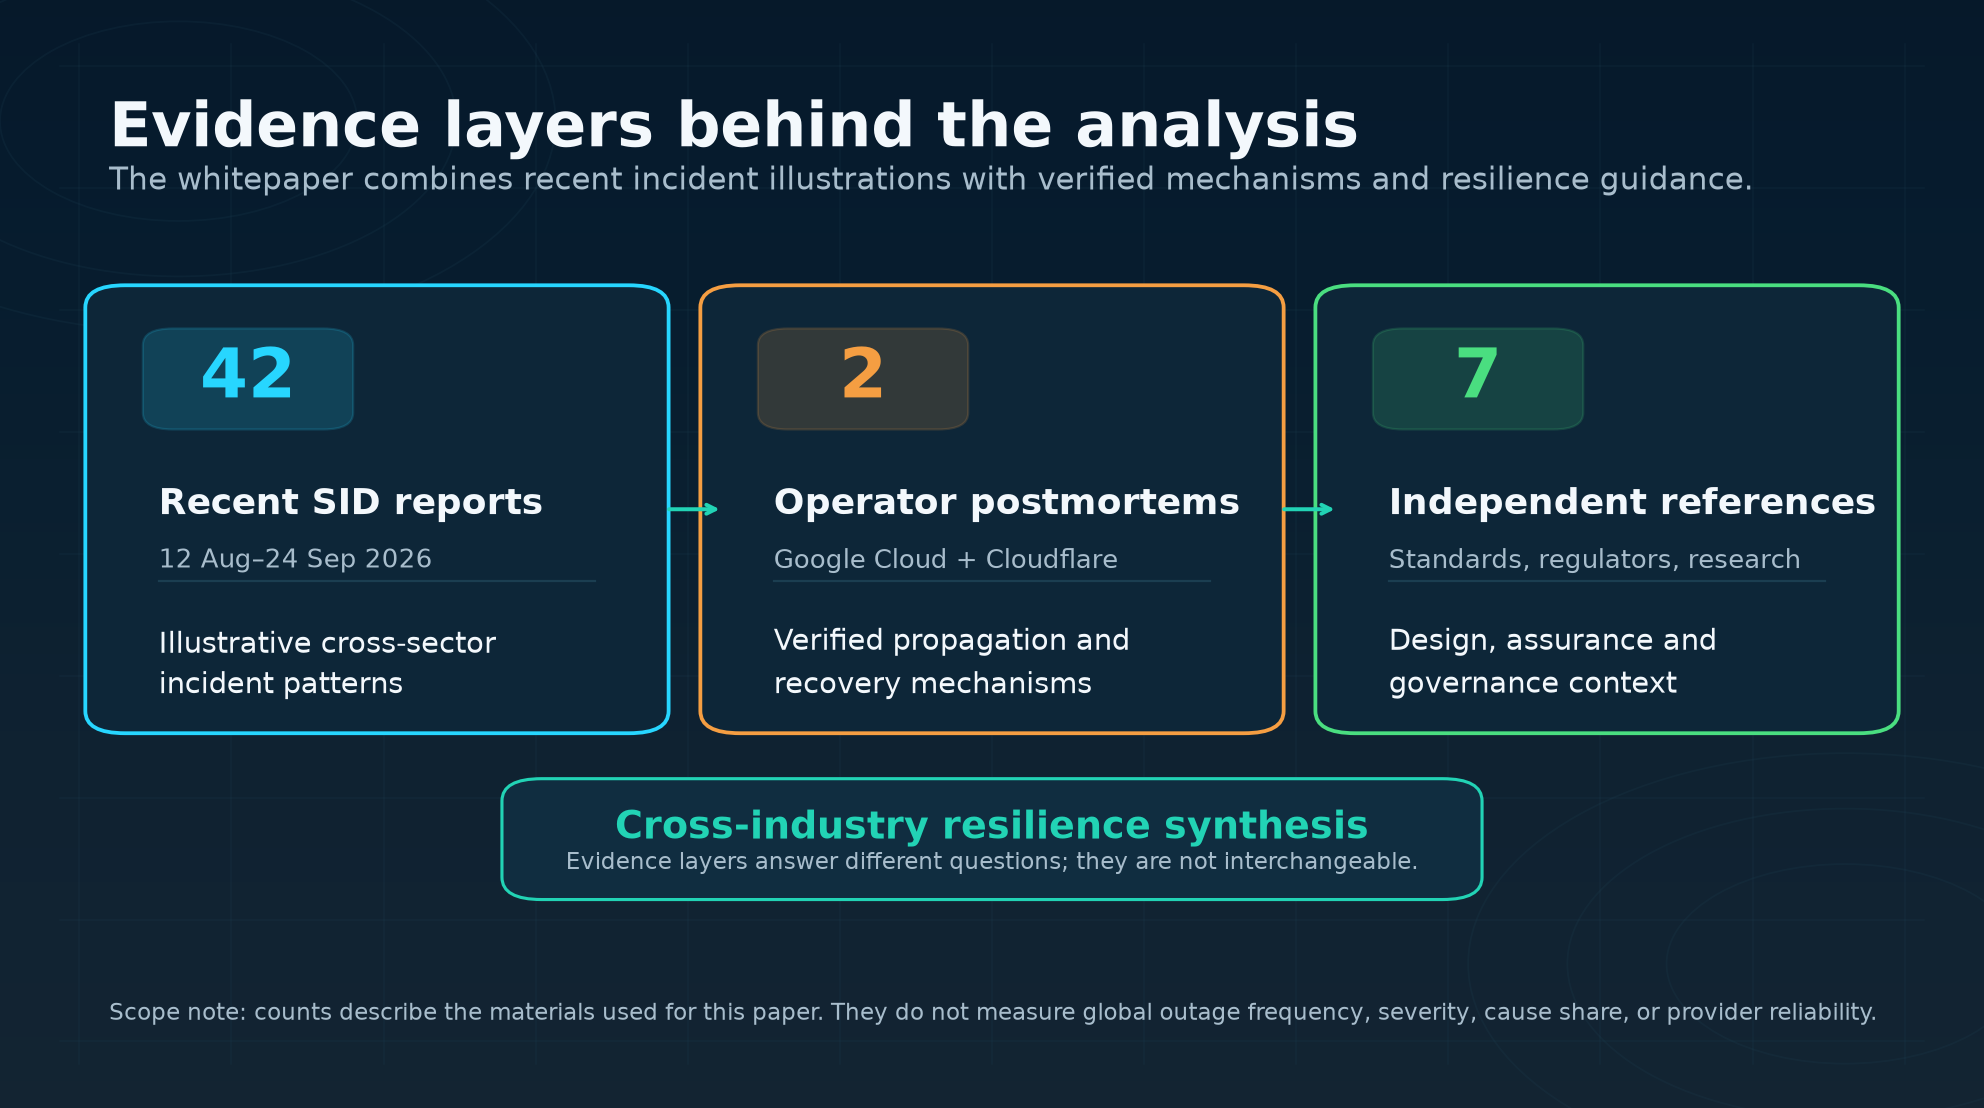
Bu rapor, 12 Ağustos ile 24 Eylül 2026 tarihleri arasında yayınlanan 42 maddelik Status Is Down editoryal corpusunu gözden geçirir, ardından bu çizimleri operatör sonrası incelemeleri ve düzenleyici veya standart rehberlerle karşılaştırır. Corpus, istatistiksel olarak temsil edici bir küresel kesinti veri seti değildir, bu nedenle olay sıklığını, karşılaştırmalı güvenilirliği veya belirgin bir nedeni belirleyemez. Ancak, bulut platformları, telekomünikasyon, bankacılık, acil iletişim ve ulaşım üzerinde tekrarlayan tasarım sorularını ortaya çıkarabilir.
Temel bulgu, etkili bağımlılık yoğunlaşmasının dar bir kontrol, çevresel, yönlendirme, kimlik veya işleme hatasını çoklu ürünlü bir olaya dönüştürebileceğidir. Nazik degradasyon, tanımlanmış, güvenli ve açıkça iletilmiş bir minimum hizmeti koruyarak bu maruziyeti azaltabilir. Bu nedenle dayanıklılık, kritik sonuçlar ve doğrulanmış normalleşme ile değerlendirilmeli - bir tedarikçi sayısı, tek bir kullanılabilirlik yüzdesi veya bir yukarı sağlayıcının “çözüldü” duyurusunu içeren bir anla değil.
Yönetici Özeti
Bir organizasyonun en önemli bağımlılığı her zaman en görünür tedarikçi değildir. Bu, paylaşılan bir kimlik doğrulama yolu, bir yapılandırma dağıtım sistemi, bir merkez işlemci, bir veri merkezi soğutma tesisi, bir taşıyıcı devresi, bir durum platformu veya bir destek kanalı olabilir. Bu işlevler etkili bir bağımlılık çekirdeği oluşturur: bir dizi hata alanı, birçok markalı hizmeti veya müşteri yolculuğunu aynı anda kesintiye uğratabilir.
Nazik degradasyon pratik bir karşıt ağırlıktır. Bu, bozulma sırasında sınırlı, güvenli ve anlaşılır bir sonucu kasıtlı olarak korumak anlamına gelir. Bu, sessizce daha düşük kalitede hizmet kabul etmek, bir alternatif kanalın her müşteri için çalıştığını varsaymak veya kuyruklar ve uzlaşma çalışmaları biriktirilirken başarı ilan etmek anlamına gelmez. Bozulma durumu, kesin kapasite, bütünlük ve müşteri iletişimi sınırları gerektirir, ardından normal işleme geri dönüş doğrulanmalıdır.
Yoğunlaşmanın Gizlendiği Yer
Mantıksal yoğunlaşma, hasarlı bir kablo veya arızalı bir güç kaynağı kadar sonuç verici olabilir. Status Is Down’un Microsoft 365 ve ChatGPT Çalışma raporu Microsoft'un sürekli etkiyi merkezi bir kimlik doğrulama yapılandırma sorununa atfettiğini, bu sorunun Exchange Online ve bağlantılı işbirliği ve güvenlik hizmetlerine ulaştığını belirtti. Aynı yazıda bahsedilen ChatGPT olayı ayrıydı; zamandaki yakınlık ortak bir neden oluşturmadı. Daha sonraki bir çoklu sağlayıcı AI raporu aynı korumayı uyguladı: eş zamanlı ürün olayları tek bir paylaşılan bulut hatasının kanıtı değildi.
İki birinci taraf sonrası inceleme, yayılmanın dar bir değişikliği nasıl artırabileceğini gösterir. Google Cloud, kotanın politikası verisinde istemeden boş alanların saniyeler içinde küresel olarak çoğalmasını, korumasız bir Servis Kontrol kodu yolunu kullanmasını ve çökme döngülerine neden olduğunu bildirdi. Çoğu bölge politika yolu devre dışı bırakıldıktan sonra kurtulmaya başladı, ancak bir yeniden başlatma sürüsü büyük bir bölgede kurtulmayı uzatabilir ve bazı ürünlerin artan iş yükleri oluştu. Google ayrıca sağlık ve bazı müşteri izleme altyapılarının bozulduğunu da söyledi.
Cloudflare ayrıca, Kasım 2025 olayının, bir veritabanı izin değişikliğine bağlı olduğunu ve bu özelliğin bir Bot Yönetimi dosyasını iki katına çıkardığını bildirdi. Aşırı büyük dosya, ağda yayıldı ve bir yazılım sınırını aştı. Cloudflare, bir siber saldırıyı açıkça dışladı. Temel trafik, 14:30 UTC itibarıyla büyük ölçüde normaldi, ancak tüm sistemler 17:06 UTC'ye kadar normal olarak bildirilmedi. Bu mekanizmalar, 2026 olaylarını açıklamaz; yapılandırma oluşturma, doğrulama, dağıtım, geri alma ve gözlemlenebilirlik süreçlerinin üretim hata modelinin içinde olması gerektiğini gösterir.
Fiziksel ve operasyonel yoğunlaşma, bir nominal yedeği de geçersiz kılabilir. Kuzeydoğu havaalanı telekomünikasyon olayı'nda, birincil iletişim devresi arızalandı, yedek fiber yolu da kesildiği için kullanılamaz hale geldi. Onarımlar, operasyonların devam etmesine izin verdi, ancak biriken uçuş aksamaları devam etti. Bir diyagramdaki ikinci bir hat, eğer ilk ile aynı koridora, tesise, kontrol düzlemine, güç kaynağına veya onarım kısıtlarına sahipse, dayanıklılığın kanıtı değildir.
Kısmi hizmet, kullanılabilirlik anlamına gelmez
Mali durumlar, müşteri sonuçlarının ayrı ayrı değerlendirilmesi gerektiğini göstermektedir. Birleşik Krallık uygulama bozulması sırasında, Monzo raporu, bağımsız bir yedek banka düzenlemesinden bahsetti ve bazı uygulama işlevleri kısıtlı olsa da kart ödemeleri, nakit çekimleri, kart dondurma ve transferler devam etti. NAB olayında, dijital bankacılık, ticaret ve telefon iletişimi etkilendi, ancak ATM'ler ve hızlı ödemeler kullanılabilir kaldı ve Birinci Giriş son tarihi uzatıldı. Her iki örnek de her müşterinin yeterli bir ikame sahip olduğunu göstermez; bu, bir organizasyonun belirli görevler etrafında devamlılık tasarlayabileceğini gösterir, yalnızca bir ön uç değil.
Paylaşılan bağımlılıklar dengesiz etki üretebilir. Status Is Down’un Mastercard işlemcileri derlemesi, farklı işlemci ve yol durumlarını belgelemiştir; evrensel bir ödeme hatası veya nihai teknik bir neden iddia etmeden. Sharetec raporunda, etkilenen kredi birlikleri, olayı paylaşılan bir temel hizmet sağlayıcısındaki soğutma ve geçiş sorunlarına atfettiği belirtilmiştir. Temel restorasyon, bakiyelerin, dijital bankacılığın ve her üye iş akışının aynı anda uzlaşılması anlamına gelmiyordu.
Bu sonuç odaklı çerçeve, APRA’nın CPS 230'da yansıtılmaktadır. Düzenlenmiş Avustralya kuruluşları için, maksimum kesinti, veri kaybı ve alternatif düzenlemelerle minimum hizmet için toleranslar gerektirir. FFIEC de benzer şekilde, tek hata noktaları ve bağımlılıkların, temel işleme, çevrimiçi ve mobil bankacılık, uzlaşma, kamu hizmetleri ve üçüncü taraflar arasında analizini talep eder. Bunlar sektör özel gereksinim ve rehberlikleridir, evrensel yasal kurallar değildir, ancak tasarım prensibi iyi işler: yedekleme sorunu seçmeden önce devam etmesi gereken görevi tanımlayın.
Acil iletişim ve taşıma, yol-özel riski ortaya koyar
Acil iletişim bir yol değildir. Oklahoma 911 raporu, sabit hatlı çağrı tamamlama ile kablosuz yönlendirme sorunlarını ayırdı ve kesinti sırasında kullanılan alternatif on haneli hatlar ve aktarım biçimlerini tanımladı. Her Oklahoma çağrı merkezinin aynı anda başarısız olduğunu kanıtlamadı ve gözden geçirilen hiçbir kaynak, başarısız çağrı toplamı veya daha spesifik bir kök neden sağladı. Ses, metin, konum verisi, yönlendirme ve yerel çağrı merkezi teslimatı farklı durumlar taşıdığında benzeri güncel titizlik gereklidir.
Amerika Birleşik Devletleri'nde, FCC, kapsanan sağlayıcıların 911 çağrılarını tamamlamalarını, konum bilgilerini iletmelerini, devre çeşitliliğine, yedek güce ve izleme yapmalarını ve etkilenebilecek 911 tesislerini kesintiler hakkında bilgilendirmelerini gerektirir. Bu kurallar, yargı alanı özelidir. Herhangi bir aktif acil hizmet kesintisi sırasında, okuyucular, genel bir izleme veya haber sayfasını bir ikame olarak kabul etmeden, ilgili yerel otoriteden güncel talimatları izlemelidir.
Taşıma sistemleri, kurtarma kuyruğunu görünür kılar. Onarılan iletişim, bir işletim yolunu yeniden açabilirken, uçaklar, ekipler ve yolcular yerlerinden uzak kalır. Onarılan demir yolu altyapısı, bazı beklemeye devam eden gecikmelerle birlikte hizmet izni verebilir. Ders, her taşıma olayının bir yukarı kaynaktan neden almadığı değil; etkinleştirici servisin durumu ile kamu sonucunun durumunun farklı operasyonel gerçekler olduğudur.
İyileşme bir dizidir, bir etiket değil
Kesin iyileşme dili, yanlış bir güveni azaltır ve doğrulamayı kolaylaştırır. Pratik bir dört aşamalı model şu şekildedir:
- Sınırlama: hata izole edilir veya yayılması durdurulur.
- Minimum yetenek geri yüklenir: tanımlanmış kritik bir sonuç veya güvenli bir alternatif yol belirtilen sınırlar içinde mevcuttur.
- Normalleşme süreci devam ediyor: kuyruklar, gecikmiş işler, bölgesel kapasite, müşteri desteği, veri tutarlılığı ve bağımlı iş akışları temizleniyor veya kontrol ediliyor.
- İyileşme tamamlandı olarak ilan edilir: bütünlük ve normal işletim durumu, açık kapatma kriterlerine karşı doğrulanmıştır.
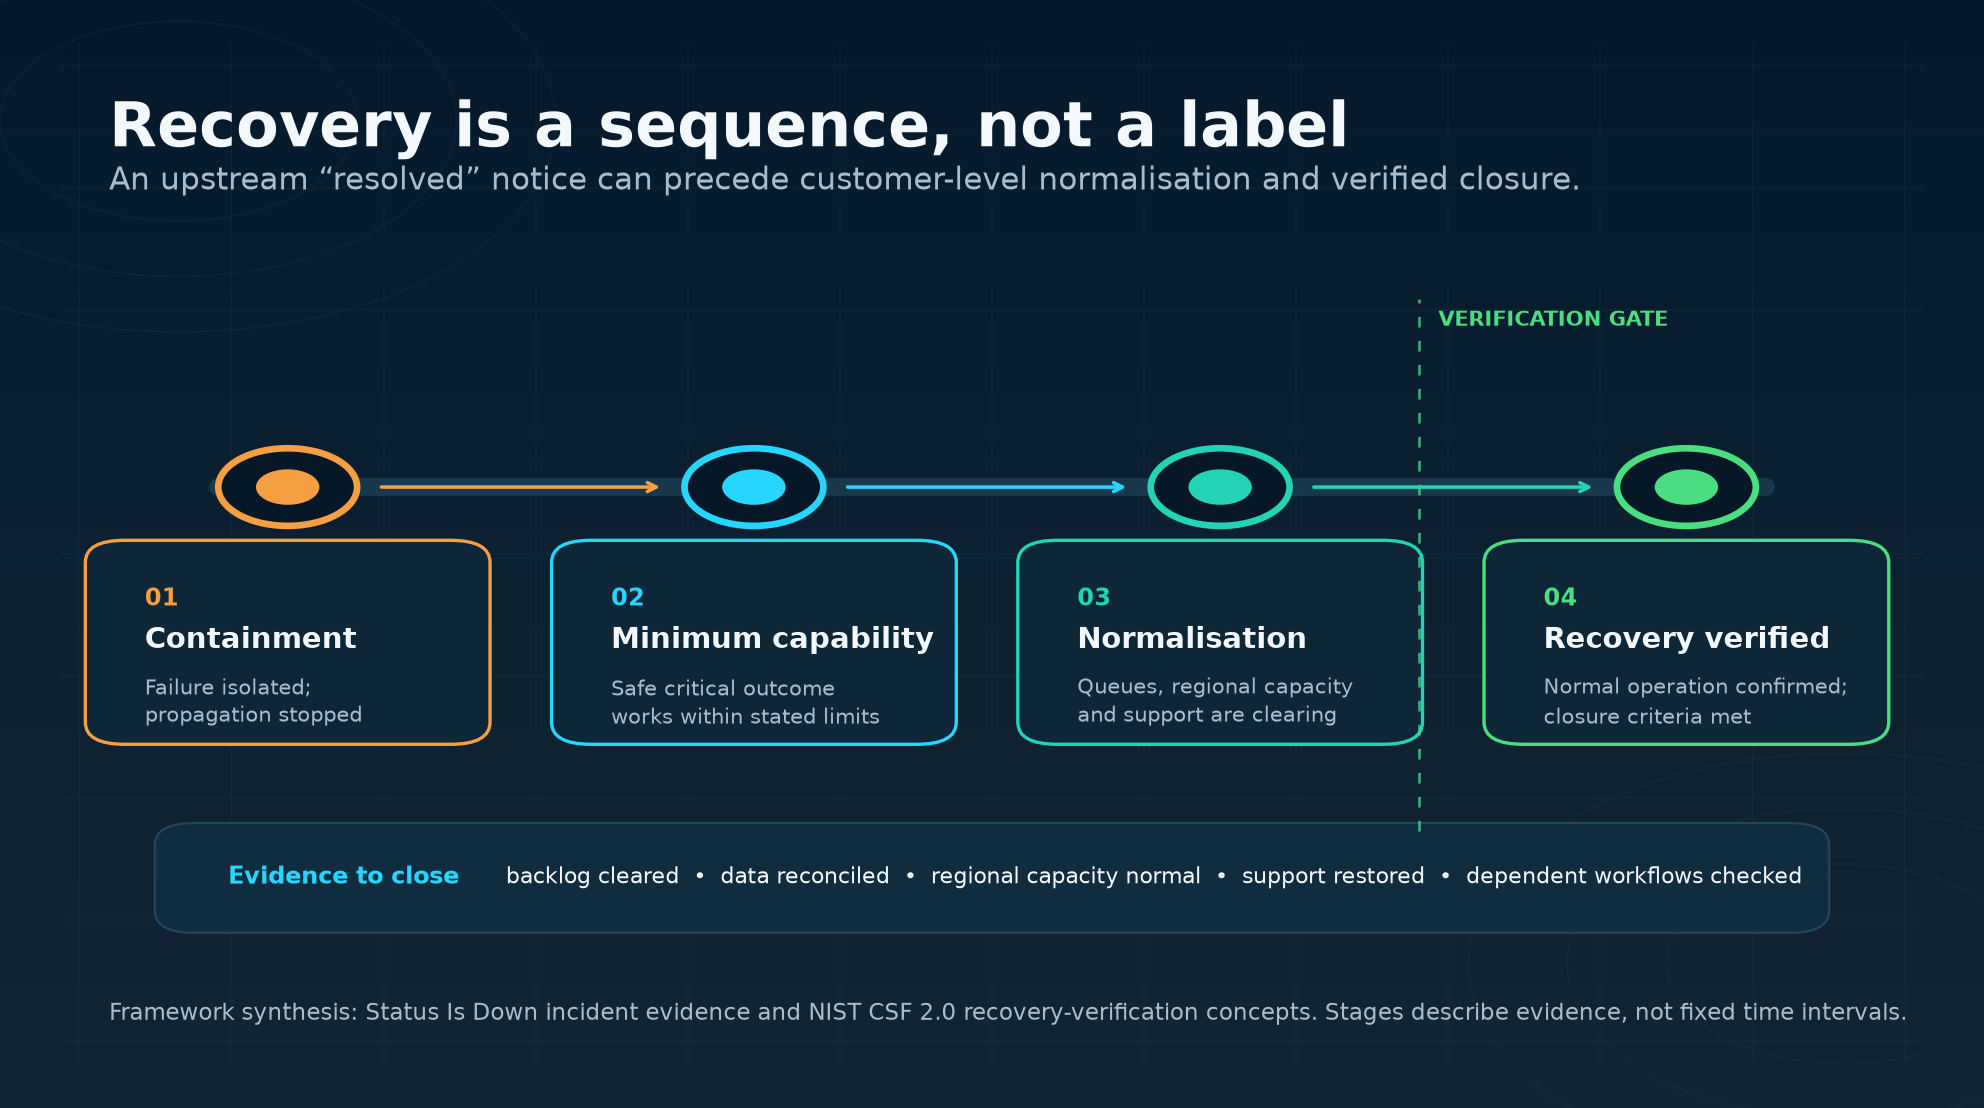
Bu ayrım, olay kanıtlarında görünür. J:COM, müşteri merkezi çağrıları zorlaşırken listelenen hizmetin iyileşmesini bildirdi. Havaalanı telekom onarımı, programlar normalleşmeden önce operasyonların yeniden başlamasına izin verdi. Google Cloud ve Cloudflare, geniş veya temel iyileşme ile kalıntı etkilerin sonu arasında bir boşluk kaydetti.
NIST Siber Güvenlik Çerçevesi 2.0, siber olaylar için doğrulama adımını resmileştirir: iyileşme eylemleri seçilir ve önceliklendirilir, onarılan varlıklar kontrol edilir, onarılan varlık bütünlüğü ve normal işletim durumu onaylanır ve iyileşmenin sona erdiği kriterlere göre ilan edilir. Aynı disiplin, siber güvenlik ötesinde de faydalıdır, olayın güce, soğutmaya, telekomünikasyona veya operasyonel bir hataya başladığı durumlarda bile.
Nazik degenerasyon için beş aşamalı bir program
Birincisi, önemli sonucu ve bunu sağlayan her hata alanını haritalayın. Kimlik, DNS, kenar dağıtımı, kontrol düzlemleri, API'ler, işlemciler, veri merkezleri, taşıyıcılar, izleme ve destek dahil, dördüncü taraflar ve fiziksel yolları takip edin. AB’nin DORA çerçevesi, kritik ICT üçüncü taraf yoğunluğunu finansman açısından operasyonel dayanıklılık kaygısı olarak ele alır; diğer sektörler aynı analitik merceği kullanabilir, düzenlemenin kendilerine uygulanacağını varsayıp varsayırlamalarına gerek yoktur.
İkincisi, minimum uygulanabilir modu tanımlayın. Hangi müşteri görevlerinin devam ettiğini, hangi verilerin gecikebileceğini, kimin öncelik aldığını, hangi kapasite sınırının geçerli olduğunu ve erteleme işinin nasıl uzlaşılacağını belirtin. Güvenli olmayan, erişilemeyen veya talep için çok küçük olan bir alternatif, inanılabilir bir degrade edilmiş hizmet değildir.
Üçüncüsü, sınırlama ve geçişi mühendislikle belirleyin. Sistemine bağlı olarak, kontroller aşamalı roll-out, doğrulama, özellik bayrakları, öldürme anahtarları, sınırlı yeniden denemeler, rastgele üssel geri bırakma, devre kesiciler, kuyruklar, ön bellekler, oturum politikası ve manuel geçici çözümleri içerebilir. Google’un sonrası incelemesi, birkaçını bu düzeltme alanları olarak tanımladı; kesin kontrol seti, hizmete ve riskine uygun olmalıdır.
Dördüncüsü, bağımsız gözlemlenebilirliği ve iletişimi koruyun. Durum sayfası, izleme yığını ve destek kanalı, üretimle aynı bağımlılığı paylaşabilir. Organizasyonlar, müşteri sonuçlarını gözlemlemek için ayrı bir yol tanımlamalı ve semptomları, doğrulanmış kapsamı, neden durumunu, geçici çözümleri, kabiliyet geri yüklenmesini, normalleşmeyi ve kapanışı ayıran onaylı güncellemeler yayınlamalıdır.
Beşincisi, birleşik hatayı test edin. FCA’nın operasyonel dayanıklılık rehberi, kapsamda bulunan işletmelerin insanları, süreçleri, teknolojiyi, tesisleri, bilgiyi ve üçüncü tarafları haritalarını istemektedir, ardından ciddi ancak olası senaryoları test etmelerini gerektirir. Ayrıca iyileşme süresi hedeflerini etki toleranslarından ayırır ve yanıt eylemlerinin iyileşme tamamlanırken zaman kazandırabileceğine işaret eder. Bu nedenle, yararlı bir egzersiz bağımlılık kaybını, kısmi hizmeti, kullanılamayan normal iletişimleri, destek aşırısını ve birikim boşaltmasını birlikte test etmelidir; yalnızca bir yedek sunucunun başlatılması değil.
Yönetimlerin Kullanabileceği Önlemler
Tek bir kullanılabilirlik yüzdesi, bir müşterinin bir ödemeyi tamamlayıp tamamlamadığını, acil servislere ulaşıp ulaşmadığını, bir uçuş için kaydolup kaydolmadığını veya kritik bir hesap işlevine erişip erişemediğini gösteremez. Sonuç odaklı önlemler, tespitteki süre, ilk kullanılabilir alternatif için geçen süre, güvenli bir şekilde tamamlanan kritik görevlerin yüzdesi veya hacmi, kuyruk yaşı, uzlaşma istisnaları, destek kanalının kullanılabilirliği, doğrulanmış normal operasyonlara giden süre ve çözülmemiş iyileşme risklerini içerebilir.
Uptime Enstitüsü’nün 2026 analizi, daha geniş bir bağlam sunar: sitelere göre kesinti sıklığının beşinci yıl için azaldığını, aynı zamanda dış altyapı arızalarının kamuya açıklanan kesintilerde daha belirgin hale geldiğini ve fiber ve bağlantı olaylarının daha uzun kesintiler üretme olasılığının daha yüksek olduğunu bildirmektedir. Kanıtları, anketler, kamu raporları, üyeler, ortaklar ve kendi veritabanını birleştirir. Bu bulgular, Status Is Down corpusunun sayımının yapılması olarak değerlendirilmemelidir, ancak iç ekipmana ötesini görmek için harici bağımlılıkları haritalama gerekliliğini pekiştirmektedir.
Bu, Status Is Down kullanıcıları için ne anlama geliyor
Status Is Down, ekiplerin mevcut kullanıcı sinyallerini web sitesi kayıtları, hizmet dizini ve gerçek zamanlı gösterge paneli aracılığıyla operatör güncellemeleriyle karşılaştırmalarına yardımcı olarak bu çalışmayı destekleyebilir. Bu kaynaklar, resmi sağlayıcı, acil durum veya taşıma talimatlarının yerini almaktan ziyade tamamlar.
Hesap oluşturmak ve bir izleme planı seçmek, ekiplerin bağımlı oldukları dış hizmetleri takip etmelerine ve kendi telemetri bilgilerine bağlam eklemelerine yardımcı olabilir. Daha büyük dayanıklılık görevi organizasyonel olmaya devam eder: kritik sonucu tanımlamak, bozulma modunu test etmek ve normale dönüş yolunu doğrulamak. Okuyucular ayrıca Sektör Beyaz Raporları koleksiyonunda ek araştırmaları keşfedebilirler.
Metodoloji ve Sınırlar
Burada kullanılan Status Is Down materyali, editoryal olarak seçilmiş, kaynaklarla bağlantılı bir corpusdur, bir prevalans çalışması değildir. Makale sayımları, sıklık, şiddet, coğrafya, süre, karşılaştırmalı güvenilirlik veya kök neden payı ile ilgili iddiaları destekleyemez. Eş zamanlı raporlar, daha sonraki operatör analizi tarafından da güncellenebilir. Bu nedenle, neden dili dar kalır: bir sonrası incelemesi mevcut olan yerlerde doğrulanmış, bir operatör veya kurum bir hesap sağladığında atfedilmiş ve kanıt daha fazlasını belirlemediğinde açıklanmamış.
Eş zamanlılık, nedensellik değildir. Benzer semptomlar veya örtüşen zamanlar, paylaşılan bir bulut, taşıyıcı, siber saldırı, sabotaj olayı veya tedarikçi hatası kanıtlamaz. Kısmi kullanılabilirlik de zararsızlığı kanıtlamaz: bir ATM, kart rotası, alternatif numara veya metin kanalı, uygunluk, kapasite, erişilebilirlik veya coğrafi sınırlara sahip olabilir. Son olarak, bu belgelerdeki düzenleyici kaynaklar kendi sektörlerini ve yargı alanlarını tanımlar ve yasal tavsiye olarak okunmamalıdır.
Sonuç
Dayanıklı bir hizmet, her bir bileşenin sonsuza dek kullanılabilir kalacağına dair bir söz vermez. Bağımlılık sınırlarını görünür hale getirir, etki alanını sınırlar, güvenli olduğu yerlerde tanımlanmış kritik sonuçları korur, kullanıcıların ne yapabileceğini ve ne yapamayacağını iletir ve yalnızca doğrulama sonrasında iyileşmeyi tamamlandığını ilan eder. Son zamanlarda yaşanan kesinti eğilimlerini gözden geçiren liderler için, nazik degradasyon, kullanılabilirliğin daha yumuşak bir versiyonu değildir; bu, yoğun bağımlılıkları sınırlı, ölçülebilir bir risk haline dönüştüren işletim disiplinidir.
Kaynaklar
- Status Is Down: Microsoft 365 kesintisi, etkilenen küçük bir alt küme üçüncü güne uzanıyor; ChatGPT Çalışma, beş saatlik kesintiden sonra toparlandı
- Status Is Down: ChatGPT ve Claude kesintileri AI kullanıcılarını etkiliyor, raporlar Gemini, Copilot ve Grok arasında yayılıyor
- Status Is Down: Küba, ulusal kesintiden sonra ağ geri yükleme başlattı; Sharetec kesintisi kredi birliklerini etkiliyor
- Status Is Down: J:COM, Japonya'daki geniş bant kesintisinden sonra bağlantıyı yeniden sağladı; NAB, dijital bankacılık kesintisini çözdü
- Status Is Down: Kuzeydoğu havaalanı operasyonları, telekom kesintisinden sonra yeniden başlıyor; Michigan Eyalet Kamu hizmetleri geri kazanımı devam ediyor
- Status Is Down: Mastercard ödemeleri dünya genelinde başarısız oldu: beş işlemci onarımdan önce hatalar bildirdi
- Status Is Down: Monzo, Birleşik Krallığı etkileyen uygulama kesintisi sırasında yedek bankayı devreye soktu; IndiGo rezervasyon hatası, Hindistan'da rezervasyonları engelledi
- Status Is Down: Oklahoma, ağ sorunu sonrası 911 yönlendirmesini yeniden sağladı; devre dışı kalan direkler, Long Island demiryolu hizmetini etkiliyor
- Google Cloud: Birden fazla GCP ürünü Hizmet sorunları yaşıyor
- Cloudflare: Cloudflare kesintisi, 18 Kasım 2025
- Uptime Enstitüsü: Yıllık Kesinti Analiz Raporu 2026
- Ulusal Standartlar ve Teknoloji Enstitüsü: NIST Siber Güvenlik Çerçevesi (CSF) 2.0
- Mali Davranış Otoritesi: Operasyonel dayanıklılık: firmalar için içgörüler ve gözlemler
- Federal İletişim Komisyonu: 911 Güvenilirliği
- Avustralya Prudansal Düzenleme Otoritesi: İyileştirilmiş Standard CPS 230 Operasyonel Risk Yönetimi
- Avrupa Sigorta ve Mesleki Emeklilik Otoritesi: Dijital Operasyonel Dayanıklılık Yasası (DORA)
- Federal Finansal Kurumlar İnceleme Konseyi: İş Sürekliliği Yönetimi: Bağımlılık Analizi
Görsel kaynağı: Status Is Down için üretilen illüstrasyon