Khi ‘Xuống’ Không Phải Là ‘Mất’: Thiết Kế Giảm Dần Một Cách Thanh Lịch Đối Với Các Phụ Thuộc Số Tập Trung
Hầu hết các báo cáo sự cố bắt đầu với một câu hỏi nhị phân: dịch vụ có hoạt động hay không? Các sự cố gần đây giữa các ngành cho thấy một câu hỏi hữu ích hơn cho các nhà lãnh đạo công nghệ, rủi ro và hoạt động: những kết quả của khách hàng nào vẫn hoạt động khi một phụ thuộc chung bị lỗi, và tổ chức sẽ biết điều gì khi nào việc phục hồi thực sự hoàn tất?
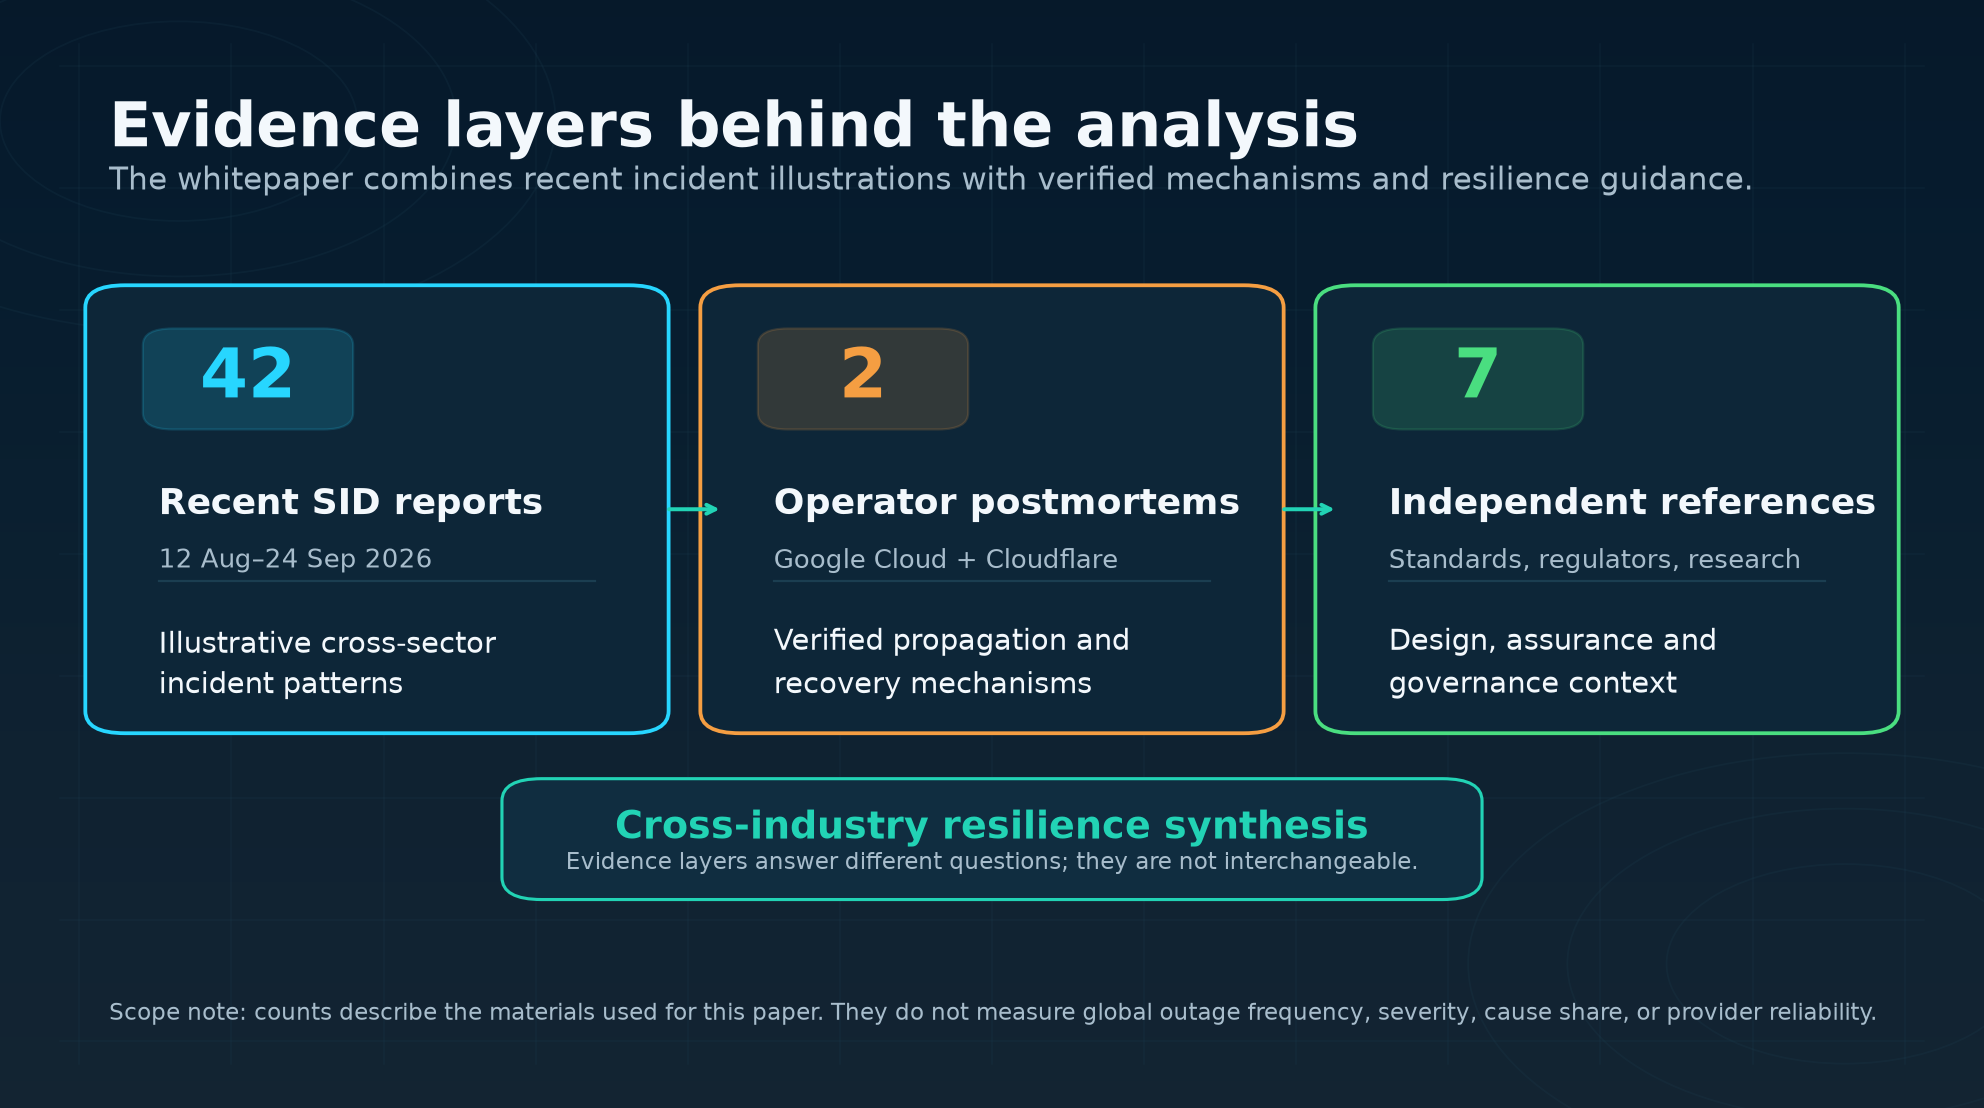
Tài liệu này xem xét một tập hợp 42 bài viết biên tập của Status Is Down được xuất bản từ ngày 12 tháng 8 đến 24 tháng 9 năm 2026, sau đó so sánh những minh hoạ đó với các bài phân tích sau sự cố của nhà điều hành và hướng dẫn quy định hoặc tiêu chuẩn. Tập hợp này không phải là một bộ dữ liệu sự cố toàn cầu đại diện thống kê, vì vậy nó không thể xác định tần suất sự cố, độ tin cậy so sánh hoặc nguyên nhân chủ yếu. Tuy nhiên, nó có thể tiết lộ những câu hỏi thiết kế lặp lại trên các nền tảng đám mây, viễn thông, ngân hàng, thông tin liên lạc khẩn cấp và vận tải.
Phát hiện chính là sự tập trung phụ thuộc hiệu quả có thể biến một lỗi hẹp về kiểm soát, môi trường, định tuyến, danh tính hoặc xử lý thành một sự cố đa sản phẩm. Giảm dần một cách thanh lịch có thể giảm thiểu độ phơi bày đó bằng cách bảo tồn một dịch vụ tối thiểu được xác định, an toàn và được thông báo rõ ràng. Do đó, khả năng phục hồi nên được đánh giá dựa trên những kết quả quan trọng và xác minh việc bình thường hóa—không phải dựa trên số lượng nhà cung cấp, tỷ lệ khả dụng đơn lẻ hoặc thời điểm một nhà cung cấp phía trên đăng “đã giải quyết.”
Tóm tắt điều hành
Phụ thuộc quan trọng nhất của một tổ chức không phải luôn luôn là nhà cung cấp hiện rõ nhất. Nó có thể là một con đường xác thực chung, một hệ thống phân phối cấu hình, một bộ xử lý lõi, một nhà máy làm mát trung tâm dữ liệu, một mạch vận chuyển, một nền tảng trạng thái hoặc một kênh hỗ trợ. Những chức năng này hình thành một lõi phụ thuộc hiệu quả: một tập hợp nhỏ các miền thất bại có thể làm gián đoạn nhiều dịch vụ thương hiệu hoặc hành trình khách hàng cùng một lúc.
Giảm dần một cách thanh lịch là cách đối trọng thực tiễn. Nó có nghĩa là cố ý bảo tồn một kết quả hạn chế, an toàn và rõ ràng trong quá trình bị lỗi. Nó không có nghĩa là chấp nhận một dịch vụ kém lặng lẽ, giả định rằng một kênh thay thế nào đó hoạt động cho mọi khách hàng, hoặc tuyên bố thành công trong khi các hàng đợi và công việc đối chiếu tích lũy. Chế độ suy giảm cần có khả năng, tính toàn vẹn và ranh giới giao tiếp với khách hàng rõ ràng, tiếp theo là việc xác minh trở lại hoạt động bình thường.
| Câu hỏi khả năng phục hồi | Bằng chứng mà các nhà lãnh đạo nên yêu cầu |
|---|---|
| Nơi nào sự phụ thuộc tập trung? | Một bản đồ các miền thất bại về logic, vật lý, hành chính và bên thứ ba—không chỉ là một danh sách nhà cung cấp. |
| Chưa có gì vẫn an toàn để sử dụng? | Một dịch vụ tối thiểu đã được kiểm tra cho mỗi kết quả quan trọng của khách hàng hoặc công cộng, với giới hạn và lựa chọn thay thế đã nêu. |
| Khi nào phục hồi hoàn tất? | Bằng chứng cho thấy các tồn đọng, tính toàn vẹn dữ liệu, dịch vụ khu vực, kênh hỗ trợ và các quy trình công việc phụ thuộc đã trở lại bình thường. |
Nơi sự tập trung ẩn
Sự tập trung logic có thể quan trọng như một cáp bị hỏng hoặc nguồn điện bị lỗi. Trong báo cáo Microsoft 365 và ChatGPT Work của Status Is Down, Microsoft đã gán mức tác động liên tục cho một vấn đề cấu hình xác thực lõi đã ảnh hưởng đến Exchange Online và các dịch vụ hợp tác và bảo mật liên kết. Sự kiện ChatGPT được mô tả trong cùng một bài viết là riêng biệt; sự gần gũi về thời gian không thiết lập một nguyên nhân chung. Một báo cáo đa nhà cung cấp về AI sau đó đã áp dụng cùng một biện pháp bảo vệ: các sự cố sản phẩm đồng thời không phải là bằng chứng của một lỗi đám mây chung.
Hai phân tích sau sự cố của bên thứ nhất chỉ ra cách sự lan truyền có thể khuếch đại một thay đổi hẹp. Google Cloud báo cáo rằng các trường trống không mong muốn trong dữ liệu chính sách hạn mức đã được sao chép trên toàn cầu trong vài giây, đã khai thác một con đường mã điều khiển Dịch vụ được bảo vệ chưa đầy đủ và gây ra các vòng lặp sự cố. Hầu hết các khu vực bắt đầu phục hồi sau khi con đường chính sách bị vô hiệu hóa, trong khi một hiệu ứng bắt đầu lại đã kéo dài quá trình phục hồi ở một khu vực lớn và một số sản phẩm có các tồn đọng dư thừa. Google cũng cho biết rằng cơ sở hạ tầng theo dõi sức khỏe và một số khách hàng đã bị ảnh hưởng.
Cloudflare đã lần theo sự cố tháng 11 năm 2025 của mình đến một thay đổi quyền truy cập cơ sở dữ liệu đã gấp đôi một tệp tính năng Quản lý Bot. Tệp quá lớn đã được sao chép trên khắp mạng và vượt quá giới hạn phần mềm. Cloudflare đã loại trừ một cuộc tấn công mạng. Lưu lượng cốt lõi chủ yếu vẫn bình thường vào lúc 14:30 UTC, nhưng tất cả các hệ thống không được báo cáo là bình thường cho đến 17:06 UTC. Những cơ chế này không giải thích các sự cố năm 2026; chúng chứng minh lý do vì sao việc tạo cấu hình, xác thực, triển khai, quay lại và quan sát nên được đưa vào mô hình thất bại sản xuất.
Sự tập trung vật lý và hoạt động cũng có thể phá vỡ một bản sao lưu chính danh. Trong sự cố viễn thông tại sân bay miền Đông, một mạch truyền thông chính đã bị hỏng trong khi một tuyến cáp sao lưu cũng không khả dụng sau khi bị cắt đứt. Việc sửa chữa đã cho phép hoạt động tiếp tục, nhưng sự gián đoạn chuyến bay tích lũy vẫn tồn tại. Một dòng thứ hai trên một sơ đồ không phải là bằng chứng về khả năng phục hồi nếu nó chia sẻ một hành lang, cơ sở, mặt phẳng điều khiển, nguồn điện hoặc ràng buộc sửa chữa với dòng đầu tiên.
Dịch vụ một phần không giống như khả dụng
Các trường hợp tài chính cho thấy tại sao kết quả của khách hàng nên được đánh giá riêng biệt. Trong một sự cố ứng dụng tại Vương quốc Anh, báo cáo Monzo mô tả một thỏa thuận ngân hàng dự phòng độc lập và tiếp tục thanh toán thẻ, rút tiền mặt, chặn thẻ và chuyển tiền trong khi một số chức năng của ứng dụng bị hạn chế. Trong sự cố NAB, ngân hàng số, giao dịch và liên hệ qua điện thoại đều bị ảnh hưởng, trong khi các máy ATM và thanh toán nhanh vẫn có sẵn và thời hạn Giao dịch Trực tiếp được gia hạn. Không có ví dụ nào có nghĩa là mọi khách hàng đều có một thay thế thích hợp; điều này cho thấy một tổ chức có thể thiết kế sự liên tục xung quanh các nhiệm vụ cụ thể, chứ không phải một giao diện trước.
Các phụ thuộc chung có thể tạo ra tác động không đều. Bản tổng hợp bộ xử lý Mastercard của Status Is Down đã ghi lại các trạng thái bộ xử lý và tuyến đường khác nhau, mà không khẳng định rằng có một sự cố thanh toán toàn cầu hoặc một nguyên nhân kỹ thuật cuối cùng. Báo cáo Sharetec mô tả sự gián đoạn cụ thể cho các tổ chức sau khi các hiệp hội tín dụng bị ảnh hưởng đã gán sự cố cho các vấn đề làm mát và chuyển đổi tại một nhà cung cấp dịch vụ chính chung. Việc khôi phục cốt lõi không tự động có nghĩa là rằng số dư, ngân hàng số và mọi quy trình của thành viên được đối chiếu cùng một lúc.
Cách tiếp cận dẫn đến kết quả đó được phản ánh trong CPS 230 của APRA. Đối với các tổ chức có quy định ở Úc, nó yêu cầu các giới hạn cho sự gián đoạn tối đa, tổn thất dữ liệu và dịch vụ tối thiểu dưới các thỏa thuận thay thế cho các hoạt động quan trọng. FFIEC cũng yêu cầu phân tích các điểm thất bại đơn lẻ và phụ thuộc trên toàn bộ xử lý chính, ngân hàng trực tuyến và di động, thanh toán, tiện ích và bên thứ ba. Đây là yêu cầu và hướng dẫn theo lĩnh vực, không phải là các quy tắc pháp lý toàn cầu, nhưng nguyên tắc thiết kế vẫn hoạt động tốt: xác định nhiệm vụ phải tiếp tục trước khi chọn phương thức sao lưu.
Thông tin liên lạc khẩn cấp và vận tải tiết lộ rủi ro theo lối đi cụ thể
Thông tin liên lạc khẩn cấp không phải là một lối đi. Báo cáo 911 Oklahoma đã phân biệt giữa việc hoàn thành cuộc gọi qua dây và các vấn đề định tuyến không dây và mô tả các đường dây mười chữ số thay thế và chuyển tiếp được sử dụng trong suốt thời gian gián đoạn. Nó không thiết lập rằng mọi trung tâm cuộc gọi ở Oklahoma đều gặp sự cố cùng một lúc, và không có nguồn đánh giá nào cung cấp một tổng số cuộc gọi thất bại hoặc nguyên nhân gốc rễ cụ thể hơn. Sự cẩn thận tương tự là cần thiết bất cứ khi nào giọng nói, văn bản, dữ liệu vị trí, định tuyến và địa phương giao hàng của trung tâm cuộc gọi có các trạng thái khác nhau.
Tại Hoa Kỳ, FCC yêu cầu các nhà cung cấp được bảo hiểm hoàn thành các cuộc gọi 911, truyền thông tin vị trí, xác định sự đa dạng của mạch, nguồn điện dự phòng và giám sát, và thông báo cho các cơ sở 911 bị ảnh hưởng về các sự cố có thể ảnh hưởng đến họ. Những quy tắc này phụ thuộc vào khu vực. Trong bất kỳ sự gián đoạn dịch vụ khẩn cấp nào đang hoạt động, độc giả nên theo dõi các hướng dẫn hiện tại từ cơ quan địa phương có liên quan thay vì coi một trang tin tức hoặc giám sát chung là một sự thay thế.
Các hệ thống vận tải làm cho đuôi phục hồi trở nên rõ ràng. Các thông tin liên lạc phục hồi có thể mở lại một lối đi hoạt động trong khi máy bay, phi hành đoàn và hành khách vẫn đang ra khỏi vị trí. Cơ sở hạ tầng đường sắt đã sửa chữa có thể cho phép dịch vụ trong khi các trì hoãn còn lại tiếp tục. Bài học không phải là mọi sự cố vận tải đều chia sẻ một nguyên nhân phía trên; mà là tình trạng của tài sản cho phép và tình trạng của kết quả công cộng là những thực tế hoạt động khác nhau.
Phục hồi là một chuỗi, không phải một nhãn hiệu
Ngôn ngữ phục hồi chính xác giảm cảm giác an tâm giả tạo và làm cho việc xác minh dễ dàng hơn. Một mô hình bốn giai đoạn thực tế là:
- Chặn lại: sự cố bị cách ly hoặc sự lan truyền của nó đã bị dừng lại.
- Có khả năng tối thiểu được phục hồi: một kết quả quan trọng được xác định hoặc lối đi thay thế an toàn có sẵn trong các giới hạn đã nêu.
- Đang tiến hành bình thường hóa: hàng đợi, công việc bị trì hoãn, công suất khu vực, hỗ trợ khách hàng, tính nhất quán dữ liệu và các quy trình công việc phụ thuộc đang được dọn dẹp hoặc kiểm tra.
- Phục hồi được tuyên bố hoàn tất: tính toàn vẹn và trạng thái hoạt động bình thường đã được xác minh dựa trên các tiêu chí đóng cửa rõ ràng.
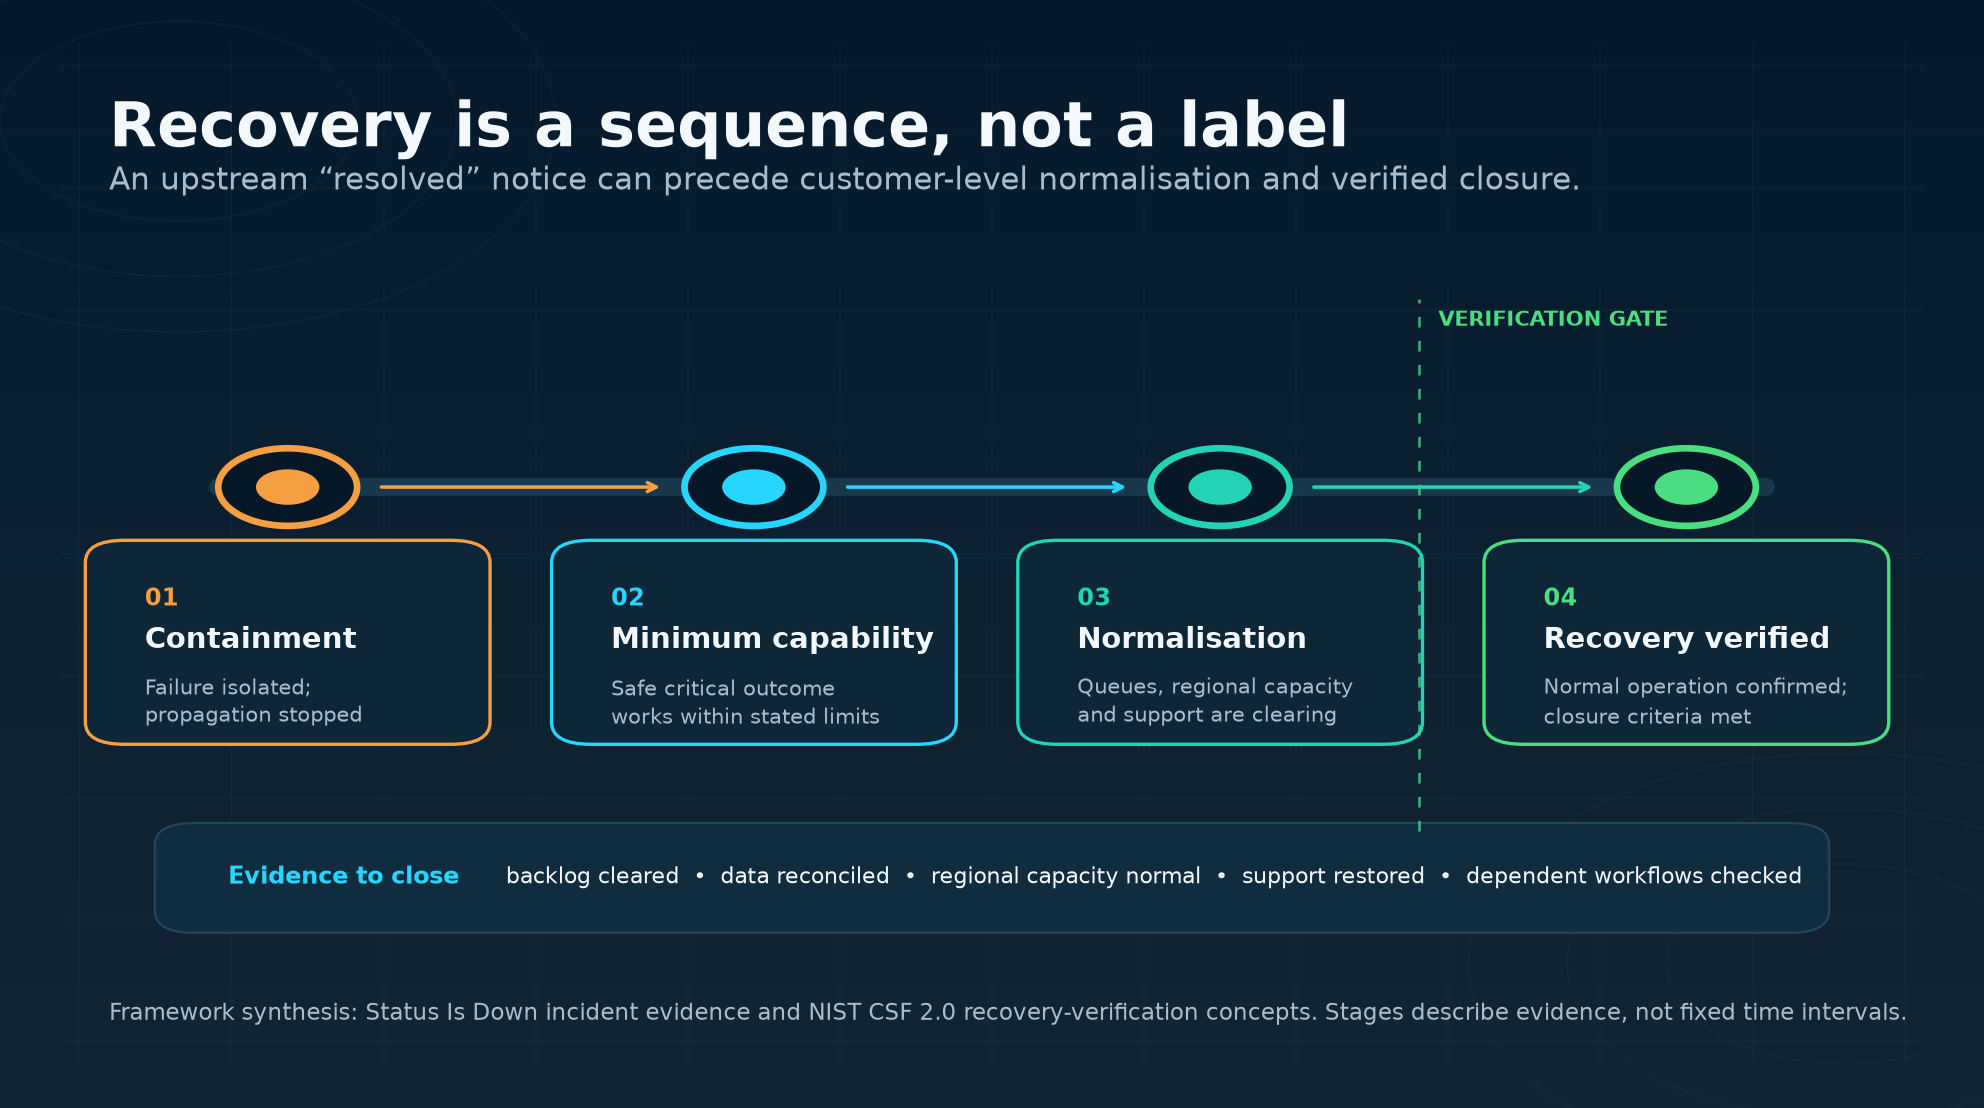
Sự phân biệt này xuất hiện trong bằng chứng sự cố. J:COM báo cáo hồi phục dịch vụ đã liệt kê trong khi các cuộc gọi từ trung tâm khách hàng vẫn khó khăn. Việc sửa chữa viễn thông tại sân bay đã cho phép hoạt động trở lại trước khi lịch trình được bình thường hóa. Google Cloud và Cloudflare đều ghi nhận một khoảng trống giữa việc phục hồi toàn bộ hoặc cốt lõi và sự kết thúc của các tác động còn lại.
NIST Cybersecurity Framework 2.0 đã chính thức hóa bước xác minh cho các sự cố mạng: các hành động phục hồi được chọn và ưu tiên, tài sản phục hồi được kiểm tra, xác nhận tính toàn vẹn và trạng thái hoạt động bình thường của tài sản đã được phục hồi, và kết thúc phục hồi được tuyên bố dựa vào các tiêu chí. Kỷ luật tương tự cũng hữu ích ngoài ngữ cảnh an ninh mạng, ngay cả khi sự cố bắt đầu với điện, làm mát, viễn thông hoặc một lỗi hoạt động.
Chương trình năm phần cho giảm dần một cách thanh lịch
Đầu tiên, lập bản đồ kết quả quan trọng và từng miền thất bại cho phép nó. Theo dõi danh tính, DNS, phân phối biên, mặt phẳng điều khiển, API, bộ xử lý, trung tâm dữ liệu, nhà cung cấp, giám sát và hỗ trợ, bao gồm cả các bên thứ tư và các tuyến đường vật lý. Khung DORA của EU xem xét sự tập trung ICT bên thứ ba quan trọng như một mối quan tâm về khả năng phục hồi hoạt động trong tài chính; các lĩnh vực khác có thể sử dụng cùng một ống kính phân tích mà không cần giả định rằng quy định áp dụng cho họ.
Thứ hai, xác định chế độ khả dụng tối thiểu. Nêu rõ các nhiệm vụ của khách hàng nào tiếp tục, dữ liệu nào có thể bị trì hoãn, ai nhận được ưu tiên, giới hạn công suất áp dụng và cách công việc bị hoãn sẽ được đối chiếu. Một thay thế không an toàn, không thể vào hoặc quá nhỏ cho nhu cầu không phải là một dịch vụ suy giảm đáng tin cậy.
Thứ ba, xây dựng việc chặn lại và chuyển đổi. Tùy thuộc vào hệ thống, các biện pháp kiểm soát có thể bao gồm việc triển khai có giai đoạn, xác thực, cờ tính năng, công tắc tắt, thử lại giới hạn, lùi lại ngẫu nhiên theo cấp số mũ, cầu dao, hàng đợi, bộ nhớ đệm, chính sách phiên và các biện pháp khắc phục thủ công. Các phân tích sau sự cố của Google đã xác định một số điều này làm khu vực khắc phục; tập hợp kiểm soát chính xác phải phù hợp với dịch vụ và rủi ro của nó.
Thứ tư, bảo tồn khả năng quan sát độc lập và giao tiếp. Trang trạng thái, ngăn xếp giám sát và kênh hỗ trợ có thể chia sẻ cùng một phụ thuộc với sản xuất. Các tổ chức nên xác định một cách khác để quan sát kết quả của khách hàng và công bố các bản cập nhật đã được phê duyệt phân biệt giữa triệu chứng, phạm vi đã xác nhận, trạng thái nguyên nhân, các biện pháp khắc phục, phục hồi khả năng, bình thường hóa và hoàn thành.
Thứ năm, thực hiện sự cố kết hợp. Hướng dẫn về khả năng phục hồi hoạt động của FCA yêu cầu các công ty trong phạm vi lập bản đồ con người, quy trình, công nghệ, cơ sở, thông tin và bên thứ ba, sau đó thử nghiệm các kịch bản nghiêm trọng nhưng hợp lý. Nó cũng phân biệt giữa các mục tiêu thời gian phục hồi và các giới hạn tác động và lưu ý rằng các hành động phản ứng có thể mua thêm thời gian trong khi phục hồi hoàn tất. Một bài tập hữu ích do đó không chỉ thử nghiệm việc mất phụ thuộc, dịch vụ một phần, thông tin liên lạc bình thường không khả dụng, quá tải hỗ trợ và làm sạch tồn đọng cùng nhau—không chỉ là việc một máy chủ sao lưu khởi động.
Các biện pháp mà hội đồng có thể sử dụng
Một tỷ lệ khả dụng duy nhất không thể cho thấy liệu một khách hàng có hoàn thành một khoản thanh toán, liên hệ với dịch vụ khẩn cấp, làm thủ tục cho một chuyến bay hay truy cập một chức năng tài khoản quan trọng hay không. Các biện pháp dẫn đến kết quả có thể bao gồm thời gian phát hiện, thời gian đến phương án khả dụng đầu tiên, tỷ lệ hoặc khối lượng các nhiệm vụ quan trọng được hoàn thành an toàn, độ tuổi hàng đợi, các trường hợp đối chiếu ngoại lệ, khả dụng kênh hỗ trợ, thời gian đến hoạt động bình thường đã được xác minh và rủi ro phục hồi chưa giải quyết.
Phân tích 2026 của Uptime Institute cung cấp bối cảnh rộng hơn: nó báo cáo rằng tần suất sự cố theo từng địa điểm đã giảm trong năm thứ năm, trong khi các sự cố hạ tầng bên ngoài trở nên nổi bật hơn trong các sự cố được công bố công khai và các sự cố cáp và kết nối có khả năng gây ra sự gián đoạn kéo dài hơn. Bằng chứng của nó kết hợp các cuộc khảo sát, báo cáo công khai, thành viên, đối tác và cơ sở dữ liệu riêng của nó. Những phát hiện đó không nên được coi là một cuộc điều tra về tập hợp Status Is Down, nhưng chúng củng cố nhu cầu tìm kiếm ngoài thiết bị nội bộ và lập bản đồ các phụ thuộc bên ngoài.
Điều này có nghĩa gì đối với người dùng Status Is Down
Status Is Down có thể hỗ trợ công việc đó bằng cách giúp các nhóm so sánh tín hiệu người dùng hiện tại với các cập nhật từ nhà điều hành trên các bản ghi trang web, thư mục dịch vụ và bảng điều khiển thời gian thực của nó. Những tài nguyên này bổ sung, không thay thế, các hướng dẫn chính thức của nhà cung cấp, dịch vụ khẩn cấp hoặc vận tải.
Tạo tài khoản và chọn một kế hoạch theo dõi có thể giúp các nhóm theo dõi các dịch vụ bên ngoài mà họ phụ thuộc và thêm bối cảnh cho các thông số kỹ thuật của chính họ. Nhiệm vụ khả năng phục hồi lớn hơn vẫn là của tổ chức: xác định kết quả quan trọng, thử nghiệm chế độ suy giảm và xác minh lối đi trở lại bình thường. Các độc giả cũng có thể khám phá thêm nghiên cứu trong bộ Tài liệu Trắng Ngành.
Phương pháp luận và giới hạn
Tài liệu Status Is Down được sử dụng ở đây là một tập hợp chọn lọc biên tập, có liên kết nguồn, không phải là một nghiên cứu tần suất. Số bài viết không thể hỗ trợ các tuyên bố về tần suất, độ nghiêm trọng, địa lý, thời gian, độ tin cậy so sánh hoặc tỷ lệ nguyên nhân gốc. Các báo cáo cùng thời có thể được chỉnh sửa bởi phân tích của nhà điều hành sau đó. Do đó, ngôn từ nguyên nhân vẫn hẹp: xác nhận nơi có một phân tích sau sự cố tồn tại, được gán nơi một nhà điều hành hoặc tổ chức cung cấp một tài khoản, và không tiết lộ nơi bằng chứng không xác lập thêm điều gì.
Đồng thời không phải là nguyên nhân. Các triệu chứng tương tự hoặc thời gian chồng chéo không chứng minh một đám mây chung, nhà cung cấp, cuộc tấn công mạng, sự kiện phá hoại hoặc thất bại của nhà cung cấp. Tính khả dụng một phần cũng không phải là bằng chứng về sự vô hại: một máy ATM, lộ trình thẻ, số thay thế hoặc kênh văn bản có thể có giới hạn khả năng, công suất, khả năng tiếp cận hoặc địa lý. Cuối cùng, các nguồn quy định trong tài liệu này mô tả các lĩnh vực và khu vực của riêng họ và không nên được coi là tư vấn pháp lý.
Kết luận
Một dịch vụ có khả năng phục hồi không hứa hẹn rằng mọi thành phần sẽ luôn sẵn có mãi mãi. Nó làm cho các ranh giới phụ thuộc trở nên rõ ràng, giới hạn bán kính vụ nổ, bảo tồn các kết quả quan trọng đã xác định nơi an toàn, giao tiếp những gì người dùng có thể và không thể làm, và chỉ tuyên bố phục hồi hoàn tất sau khi xác minh. Đối với các nhà lãnh đạo xem xét các xu hướng sự cố gần đây, giảm dần một cách thanh lịch không phải là một phiên bản nhẹ nhàng hơn của thời gian hoạt động; đó là kỷ luật hoạt động biến các phụ thuộc tập trung thành rủi ro có giới hạn, có thể đo lường.