जब 'डाउन' 'गोन' नहीं है: केंद्रित डिजिटल निर्भरताओं के लिए सुगम गिरावट का डिज़ाइन
अधिकतर आउटेज रिपोर्टिंग एक द्विआधारी प्रश्न के साथ शुरू होती है: क्या सेवा चालू है या बंद? हाल की क्रॉस-सेक्टोर घटनाएँ प्रौद्योगिकी, जोखिम और संचालन के नेताओं के लिए एक अधिक उपयोगी प्रश्न की ओर इशारा करती हैं: जब एक साझा निर्भरता विफल होती है, तो कौन से ग्राहक परिणाम अभी भी काम करते हैं, और संगठन को कैसे पता चलेगा कि रिकवरी वास्तव में पूरी हो चुकी है?
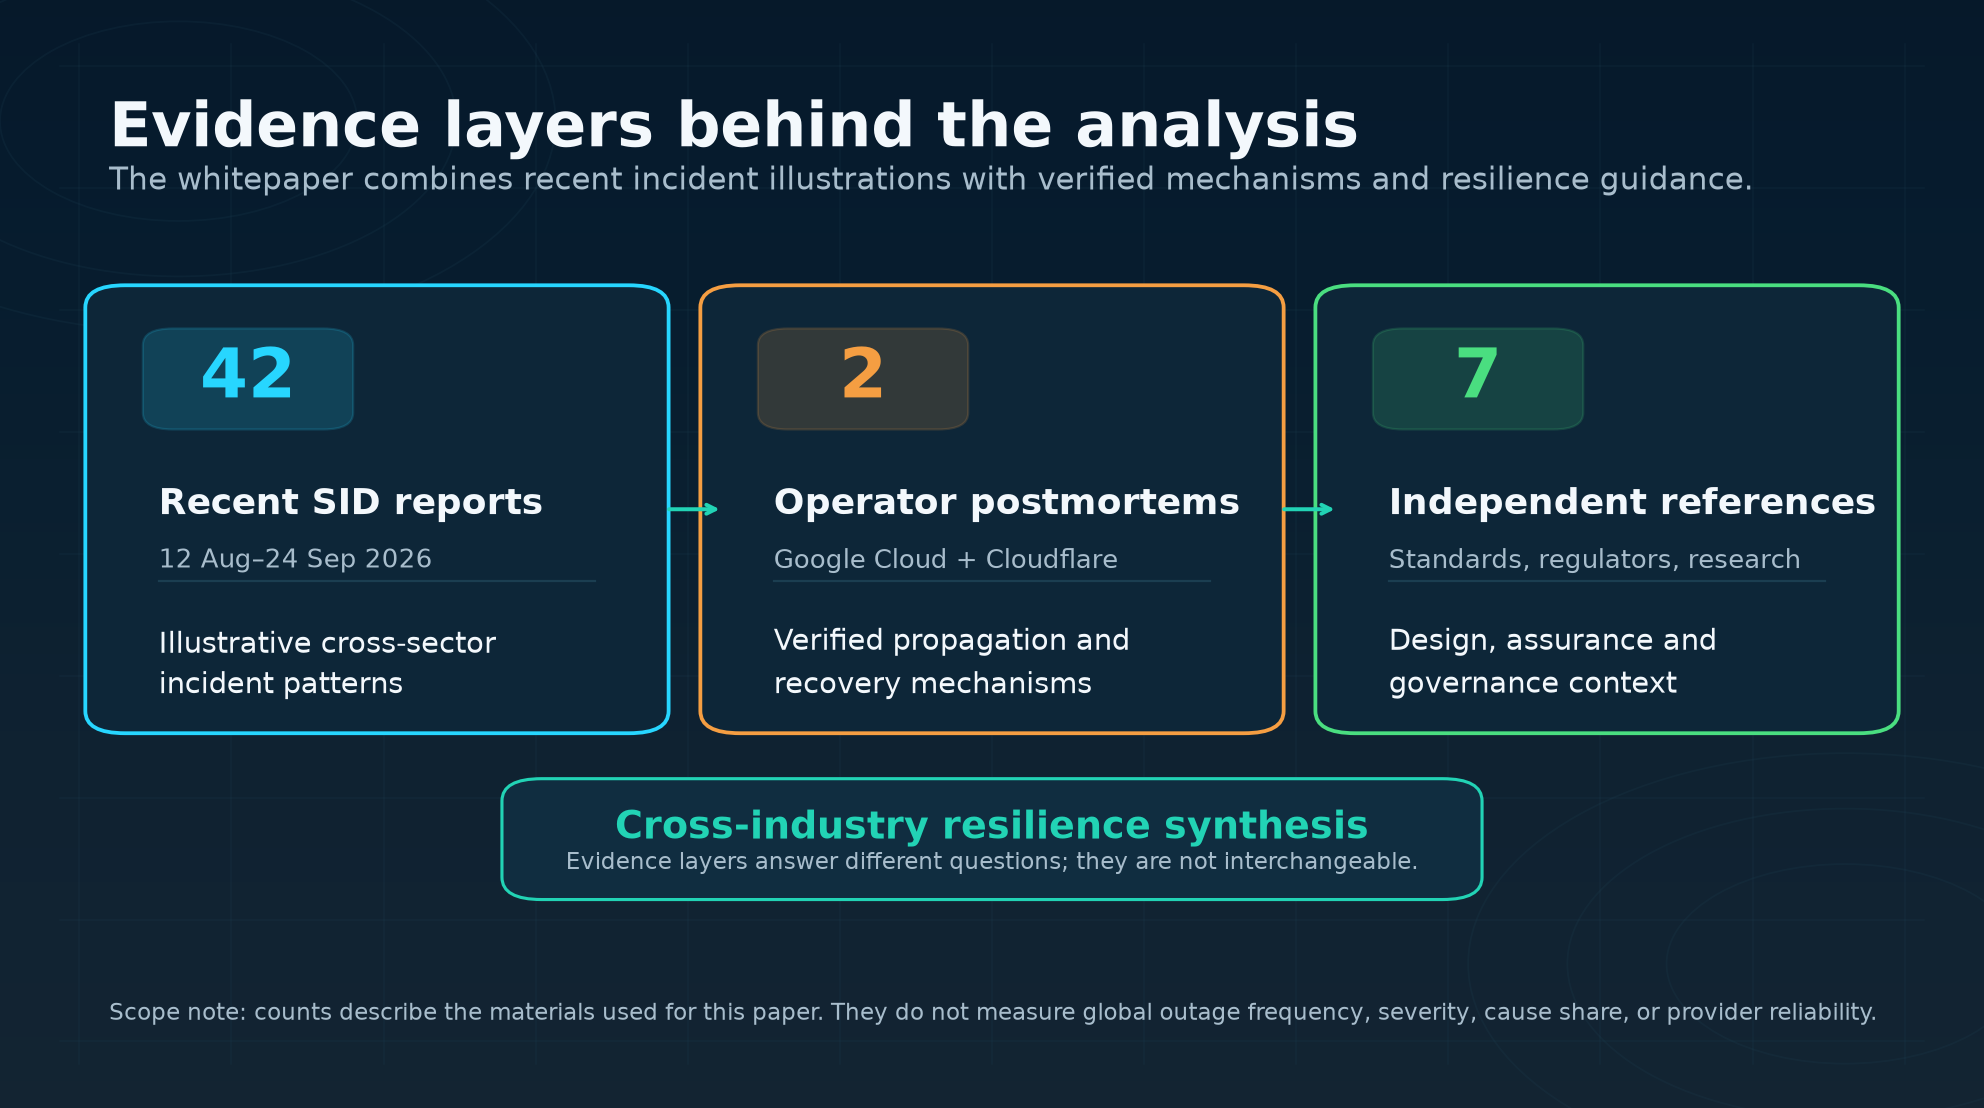
यह श्वेतपत्र 12 अगस्त से 24 सितंबर 2026 तक प्रकाशित 42-पोस्ट स्टेटस इज़ डाउन संपादकीय कॉर्पस की समीक्षा करता है, फिर उन चित्रणों की तुलना ऑपरेटर पोस्टमॉर्टम और नियामक या मानक मार्गदर्शन से करता है। कॉर्पस एक सांख्यिकीय प्रतिनिधि वैश्विक आउटेज डेटा सेट नहीं है, इसलिए यह घटना की आवृत्ति, तुलनात्मक विश्वसनीयता या प्रमुख कारण स्थापित नहीं कर सकता। हालाँकि, यह क्लाउड प्लेटफार्मों, दूरसंचार, बैंकिंग, आपातकालीन संचार और परिवहन में पुनरावृत्त डिज़ाइन प्रश्नों को उजागर कर सकता है।
केंद्रित निर्भरता की प्रभावशीलता यह दर्शाती है कि एक संकीर्ण नियंत्रण, पर्यावरण, मार्ग, पहचान या प्रोसेसिंग विफलता को एक बहु-उत्पाद घटना में बदल सकती है। सुगम गिरावट उस जोखिम को कम कर सकती है जो एक परिभाषित, सुरक्षित और स्पष्ट रूप से संचारित न्यूनतम सेवा को बनाए रखती है। इसलिए, पुनर्जागरण को महत्वपूर्ण परिणामों और सत्यापित सामान्यीकरण द्वारा मूल्यांकन किया जाना चाहिए - न कि आपूर्तिकर्ता की संख्या, एकल उपलब्धता प्रतिशत या जिस क्षण एक ऊपरी प्रदाता "हल किया गया" पोस्ट करता है।
कार्यकारी सारांश
एक संगठन की सबसे महत्वपूर्ण निर्भरता हमेशा इसका सबसे दृश्य विक्रेता नहीं होती। यह एक साझा प्रमाणीकरण पथ, एक कॉन्फ़िगरेशन-वितरण प्रणाली, एक मौलिक प्रोसेसर, एक डेटा-सेंटर कूलिंग प्लांट, एक कैरियर सर्किट, एक स्थिति प्लेटफार्म या एक समर्थन चैनल हो सकता है। ये कार्य प्रभावी निर्भरता कोर बनाते हैं: विफलता के छोटे सेट क्षेत्र जो कई ब्रांडेड सेवाओं या ग्राहक यात्रा को एक साथ बाधित कर सकते हैं।
सुगम गिरावट व्यावहारिक पलड़ा है। इसका अर्थ है विकृति के दौरान एक सीमित, सुरक्षित और समझने योग्य परिणाम को जानबूझकर बनाए रखना। इसका अर्थ यह नहीं है कि चुपचाप घटिया सेवा को स्वीकार करना, यह मान लेना कि एक वैकल्पिक चैनल हर ग्राहक के लिए काम करता है, या कतारों और समायोजन कार्य के जमा होने के दौरान सफलता का दावा करना। घटित मोड को स्पष्ट क्षमता, अखंडता और ग्राहक-संवाद सीमाओं की आवश्यकता होती है, जिसके बाद सामान्य संचालन में सत्यापित वापसी होती है।
| लचीलापन प्रश्न | सबूत जो नेताओं को आवश्यक होना चाहिए |
|---|---|
| निर्भरता कहां केंद्रित है? | तर्कसंगत, भौतिक, प्रशासनिक और तीसरे पक्ष के विफलता डोमेन का एक मानचित्र - केवल एक विक्रेता सूची नहीं। |
| क्या सुरक्षित रूप से प्रयोग किया जा सकता है? | प्रत्येक महत्वपूर्ण ग्राहक या सार्वजनिक परिणाम के लिए एक परीक्षण न्यूनतम सेवा, साथ में घोषित सीमाएँ और विकल्प। |
| रिकवरी कब पूरी होती है? | सबूत कि बैकलॉग, डेटा अखंडता, क्षेत्रीय सेवा, समर्थन चैनल और निर्भर वर्कफ्लोज सामान्यीकृत हो गए हैं। |
जहां केंद्रितता छिपी है
तर्कसंगत संकेंद्रण उतना ही महत्वपूर्ण हो सकता है जितना कि एक क्षतिग्रस्त केबल या विफल बिजली की आपूर्ति। स्टेटस इज़ डाउन के Microsoft 365 और ChatGPT कार्य रिपोर्ट में, Microsoft ने जारी प्रभाव का श्रेय एक मूल प्रमाणीकरण कॉन्फ़िगरेशन समस्या को दिया, जिसने एक्सचेंज ऑनलाइन और जुड़े सहयोग और सुरक्षा सेवाओं को प्रभावित किया। उसी लेख में वर्णित ChatGPT घटना अलग थी; समय में निकटता ने एक सामान्य कारण स्थापित नहीं किया। एक बाद की बहु-प्रदाता AI रिपोर्ट ने उसी सुरक्षा को लागू किया: समवर्ती उत्पाद घटनाएँ एक साझा क्लाउड विफलता का प्रमाण नहीं थीं।
दो पहले-पार्टी पोस्टमॉर्टम दिखाते हैं कि कैसे प्रसार एक संकीर्ण परिवर्तन को बढ़ा सकता है। Google Cloud ने रिपोर्ट किया कि कोटा-नीति डेटा में अनजाने में खाली फ़ील्ड कुछ ही सेकंड में वैश्विक स्तर पर दोहराई गईं, एक अपर्याप्त रूप से सुरक्षित सेवा नियंत्रण कोड पथ का प्रयोग किया और क्रैश लूप का कारण बनीं। अधिकांश क्षेत्र तब पुनः प्राप्त होने लगे जब नीति पथ को अक्षम कर दिया गया, जबकि एक पुनरारंभ झुंड प्रभाव ने बड़े क्षेत्र में पुनर्प्राप्ति को बढ़ा दिया और कुछ उत्पादों में अतिरिक्त बैकलॉग थे। Google ने यह भी कहा कि स्वास्थ्य और कुछ ग्राहक निगरानी आधारभूत संरचना को नुकसान पहुँचा था।
Cloudflare ने अपने नवंबर 2025 की घटना को एक डेटाबेस-अनुमति परिवर्तन पर ट्रेस किया, जिसने एक बॉट प्रबंधन विशेषता फ़ाइल को दोगुना कर दिया। बड़ा फ़ाइल नेटवर्क में फैल गया और एक सॉफ़्टवेयर सीमा को पार कर गया। Cloudflare ने स्पष्ट रूप से साइबर हमले को बाहर किया। मुख्य ट्रैफ़िक 14:30 UTC तक सामान्य था, लेकिन सभी प्रणालियाँ 17:06 UTC तक सामान्य नहीं बताई गईं। ये तंत्र 2026 की घटनाओं को स्पष्ट नहीं करते; वे यह प्रदर्शित करते हैं कि क्यों कॉन्फ़िगरेशन उत्पादन विफलता मॉडल के भीतर należy।
भौतिक और परिचालन केंद्रितता भी एक नाममात्र बैकअप को पराजित कर सकती है। उत्तरीपूर्वी हवाई अड्डा दूरसंचार घटना में, एक प्रमुख संचार सर्किट विफल हो गया जबकि एक बैकअप फाइबर मार्ग भी उपलब्ध नहीं था जब उसे काट दिया गया। मरम्मत ने संचालन फिर से शुरू करने की अनुमति दी, लेकिन जमा उड़ान व्यवधान बना रहा। एक आरेख पर एक दूसरी लाइन लचीलापन का प्रमाण नहीं है यदि यह पहले वाले के साथ एक गलियारा, सुविधा, नियंत्रण विमान, बिजली स्रोत या मरम्मत प्रतिबंध साझा करती है।
आंशिक सेवा उपलब्धता के समान नहीं है
वित्त के मामलों से दिखता है कि ग्राहक परिणामों का अलग-अलग मूल्यांकन क्यों किया जाना चाहिए। यूके में एक ऐप की बाधा के दौरान, Monzo रिपोर्ट ने एक स्वतंत्र बैकअप-बैंक व्यवस्था और जारी कार्ड भुगतान, नकद निकासी, कार्ड फ्रीजिंग और कुछ ऐप कार्यों के सीमित होने के दौरान स्थानांतरण को दर्शाया। NAB घटना में, डिजिटल बैंकिंग, व्यापार और फोन संपर्क प्रभावित हुए, जबकि एटीएम और त्वरित भुगतान उपलब्ध रहे और एक डायरेक्ट एंट्री समय सीमा बढ़ा दी गई। कोई भी उदाहरण यह नहीं बताता कि हर ग्राहक के पास पर्याप्त विकल्प था; यह दिखाता है कि एक संगठन विशिष्ट कार्यों के चारों ओर निरंतरता को डिजाइन कर सकता है न कि एक फ्रंट एंड।
साझा निर्भरताएँ असमान प्रभाव पैदा कर सकती हैं। स्टेटस इज़ डाउन के Mastercard प्रोसेसर राउंडअप ने विभिन्न प्रोसेसर और मार्ग राज्यों को प्रलेखित किया, बिना किसी सार्वभौमिक भुगतान विफलता या अंतिम तकनीकी कारण का दावा किए। Sharetec रिपोर्ट ने संस्थान-विशिष्ट व्यवधान का वर्णन किया जब प्रभावित क्रेडिट यूनियनों ने घटना का श्रेय साझा कोर-सेवाओं प्रदाता में कूलिंग और फ़ेलओवर समस्याओं को दिया। कोर बहाली का अर्थ यह नहीं था कि बकाया, डिजिटल बैंकिंग और हर सदस्य कार्यप्रवाह एक ही समय में समायोजित हो गए।
वह परिणाम-नेतृत्व वाली फ़्रेमिंग APRA के CPS 230 में परिलक्षित होती है। नियामक ऑस्ट्रेलियाई संस्थानों के लिए, यह अधिकतम व्यवधान, डेटा हानि और महत्वपूर्ण संचालन के लिए वैकल्पिक व्यवस्थाओं के तहत न्यूनतम सेवा के लिए सहिष्णुता की आवश्यकता होती है। FFIEC भी कोर प्रोसेसिंग, ऑनलाइन और मोबाइल बैंकिंग, निपटान, उपयोगिताओं और तीसरे पक्षों में विफलता के एकल बिंदुओं और निर्भरताओं का विश्लेषण करने का आग्रह करता है। ये क्षेत्र-विशिष्ट आवश्यकताएँ और मार्गदर्शन हैं, सार्वभौमिक कानूनी नियम नहीं, लेकिन डिजाइन सिद्धांत अच्छी तरह से चलता है: उस कार्य को परिभाषित करें जो जारी रहना चाहिए, इसके बाद बैकअप का चयन करें।
आपातकालीन संचार और परिवहन मार्ग-विशिष्ट जोखिम उजागर करते हैं
आपातकालीन संचार एक ही मार्ग नहीं है। ओकलाहोमा 911 रिपोर्ट ने वायर्ड कॉल पूर्णता को वायरलेस रूटिंग समस्याओं से अलग किया और व्यवधान के दौरान उपयोग किए गए वैकल्पिक दस अंकों के लाइनों और स्थानांतरण का वर्णन किया। इसे स्थापित नहीं किया गया कि हर ओकलाहोमा कॉल सेंटर एक साथ विफल हुआ, और कोई भी समीक्षा की गई स्रोत विफल कॉल का कुल या अधिक विशिष्ट मूल कारण प्रदान नहीं किया। जब भी आवाज़, टेक्स्ट, स्थान डेटा, रूटिंग और स्थानीय कॉल-सेन्टर डिलीवरी की विभिन्न स्थितियाँ होती हैं, तब समान सावधानी आवश्यक होती है।
संयुक्त राज्य अमेरिका में, FCC आवश्यक करता है कि कवर किए गए प्रदाता 911 कॉल पूरी करें, स्थान जानकारी प्रसारित करें, सर्किट विविधता, बैकअप पावर और निगरानी को संबोधित करें, और प्रभावित 911 सुविधाओं को अपने संपर्क में आने वाली बाधाओं के बारे में सूचित करें। ये नियम क्षेत्राधिकार-विशिष्ट हैं। किसी भी सक्रिय आपातकालीन सेवा विघटन के दौरान, पाठकों को सामान्य निगरानी या समाचार पृष्ठ को वैकल्पिक के रूप में मानने के बजाय संबंधित स्थानीय प्राधिकरण से वर्तमान निर्देशों का पालन करना चाहिए।
परिवहन प्रणालियाँ पुनर्प्राप्ति के पूंछ को दृश्यमान बनाती हैं। बहाल संचार एक संचालित मार्ग को फिर से खोल सकते हैं जबकि विमान, चालक और यात्री स्थिति से बाहर रहते हैं। मरम्मत की गई रेल आधारभूत संरचना सेवा की अनुमति दे सकती है जबकि अवशेष देरी बनी रहती है। सबक यह नहीं है कि हर परिवहन घटना का एक ऊपरी कारण होता है; बल्कि यह है कि सक्षम संपत्ति की स्थिति और सार्वजनिक परिणाम की स्थिति विभिन्न परिचालन तथ्य हैं।
पुनर्प्राप्ति एक अनुक्रम है, लेबल नहीं
सटीक पुनर्प्राप्ति भाषा गलत आश्वासन को कम करती है और सत्यापन को आसान बनाती है। एक व्यवहारिक चार-चरणीय मॉडल है:
- नियंत्रण: विफलता को अलग करना या इसके प्रसार को रोकना।
- न्यूनतम क्षमता बहाल की गई: एक परिभाषित महत्वपूर्ण परिणाम या सुरक्षित वैकल्पिक मार्ग अपने घोषित सीमाओं के भीतर उपलब्ध है।
- सामान्यीकरण प्रगति में: कतारें, विलंबित नौकरियाँ, क्षेत्रीय क्षमता, ग्राहक समर्थन, डेटा संगति और निर्भर वर्कफ्लोज़ साफ़ या जांच की जा रही हैं।
- पुनर्प्राप्ति को पूर्ण घोषित किया गया: अखंडता और सामान्य ऑपरेटिंग स्थिति स्पष्ट समापन मानदंडों के खिलाफ सत्यापित की गई है।
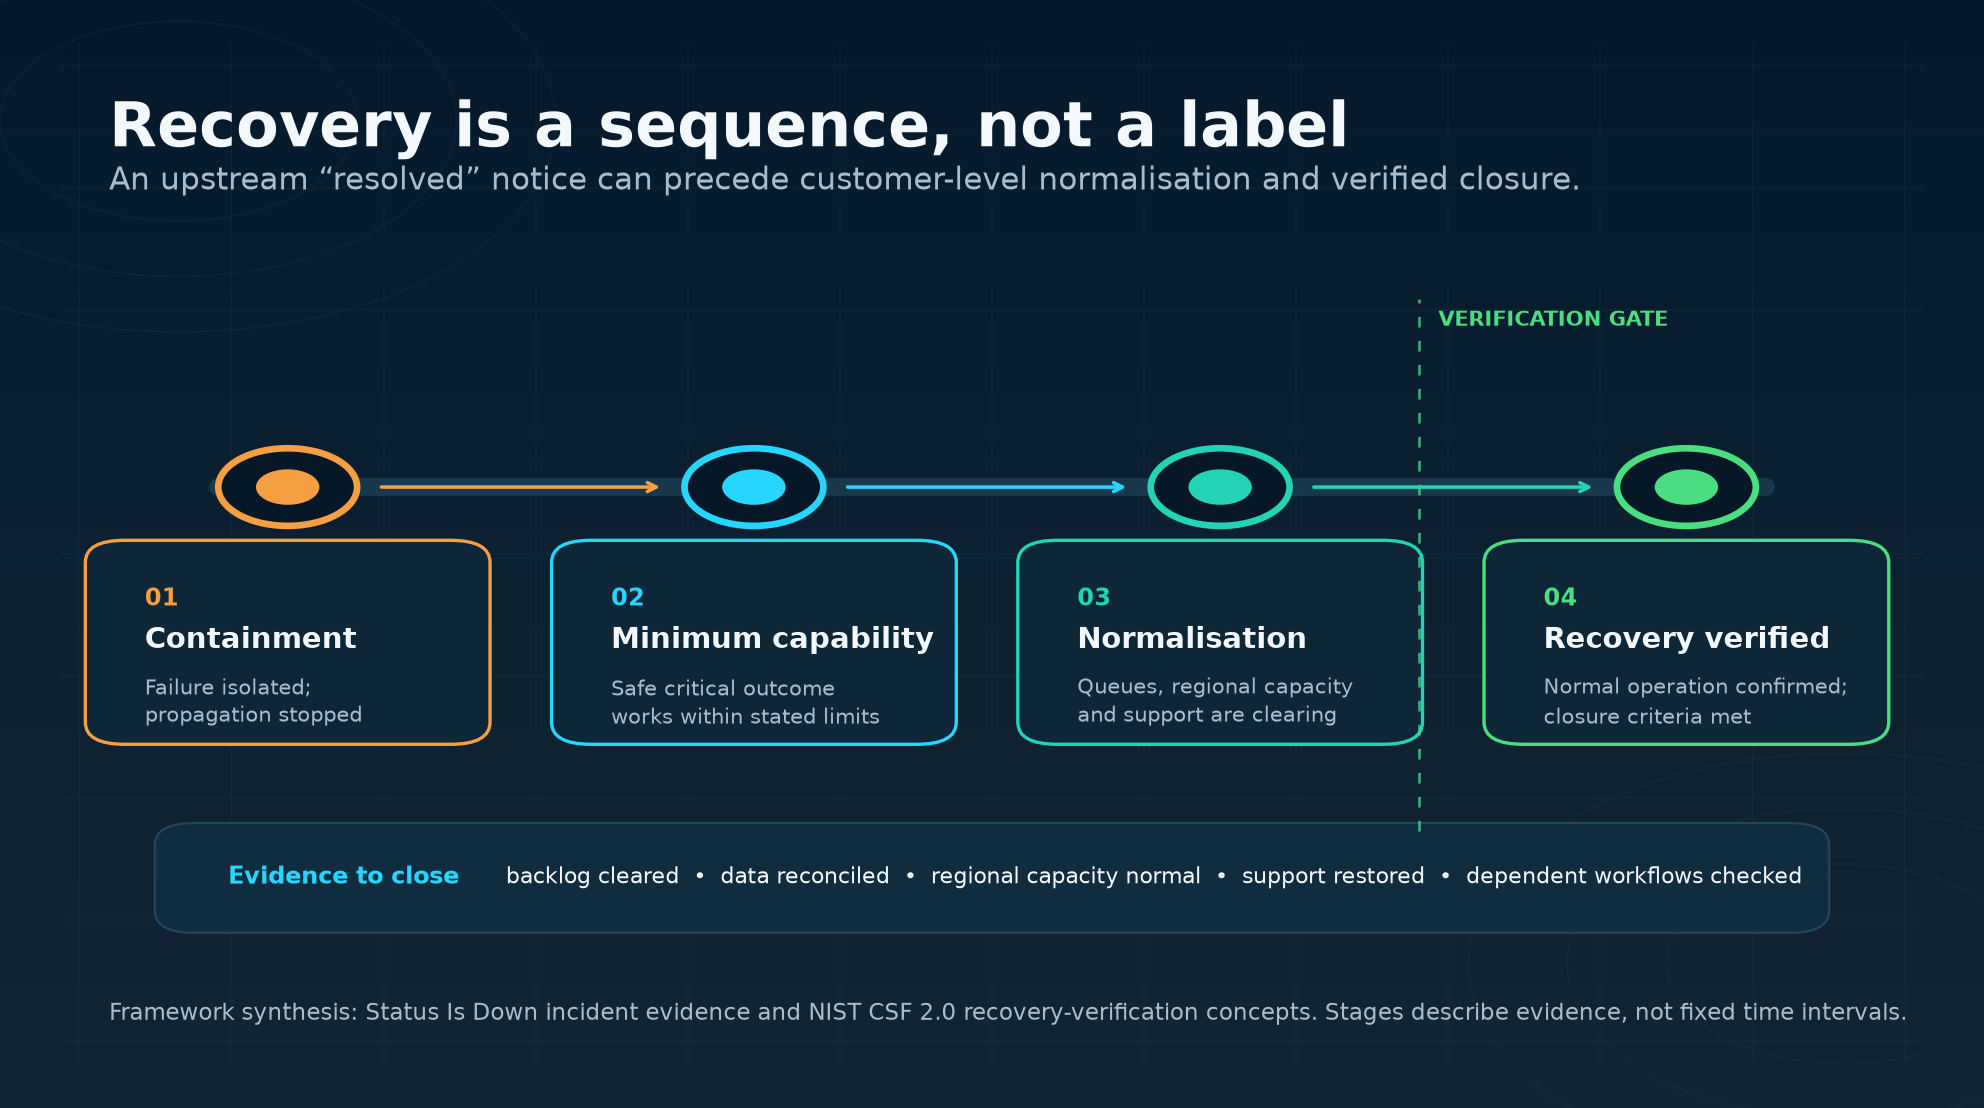
यह भेदन घटना के साक्ष्य में प्रकट होता है। J:COM ने ग्राहक-केंद्रित कॉल की मुक्ति की सूचना दी जबकि ग्राहक-केंद्रित कॉल करना मुश्किल बना रहा। हवाई अड्डे के दूरसंचार मरम्मत ने संचालन को फिर से शुरू करने की अनुमति दी इससे पहले कि कार्यक्रम सामान्य हो जाएं। Google Cloud और Cloudflare दोनों ने विस्तृत या कोर पुनर्प्राप्ति और अवशेष प्रभावों के समाप्त होने के बीच एक अंतर दर्ज किया।
NIST साइबर सुरक्षा ढांचा 2.0 साइबर घटनाओं के लिए सत्यापन के चरण को औपचारिक करता है: पुनर्प्राप्ति क्रियाओं का चयन और प्राथमिकता दी जाती है, बहाल संपत्तियों की जांच की जाती है, बहाल संपत्तियों की अखंडता और सामान्य ऑपरेटिंग स्थिति की पुष्टि की जाती है, और पुनर्प्राप्ति समाप्ति मानदंड के खिलाफ घोषित की जाती है। यह वही अनुशासन साइबर सुरक्षा के अलावा उपयोगी है, यहां तक कि जब घटना बिजली, कूलिंग, दूरसंचार या संचालन की गलती के साथ शुरू होती है।
सुगम गिरावट के लिए एक पाँच-भागीय कार्यक्रम
पहला, महत्वपूर्ण परिणाम और हर विफलता डोमेन का नक्शा बनाएं। पहचान, DNS, एज डिलीवरी, नियंत्रण विमान, APIs, प्रोसेसर, डेटा सेंटर, कैरियर, निगरानी और समर्थन का पालन करें, जिसमें चौथी पार्टियाँ और भौतिक मार्ग भी शामिल हैं। EU's DORA ढांचा महत्वपूर्ण ICT तीसरे पक्ष के केंद्रितता को वित्त में परिचालन-लचीलापन के मुद्दे के रूप में मानता है; अन्य क्षेत्र भी उसी विश्लेषणात्मक दृष्टिकोण का उपयोग कर सकते हैं बिना यह मानें कि यह नियम उनके लिए लागू होता है।
दूसरा, न्यूनतम व्यावहारिक मोड को परिभाषित करें। यह कहें कि कौन से ग्राहक कार्य जारी रहेंगे, कौन सा डेटा विलंबित हो सकता है, प्राथमिकता किसे प्राप्त होती है, कौन से क्षमता सीमा लागू होती है और स्थगित कार्य कैसे सामंजस्य बिठाएंगे। जो विकल्प सुरक्षित, अनुपलब्ध नहीं हैं या मांग के लिए छोटा है, वह एक विश्वसनीय गिरावट सेवा नहीं है।
तीसरा, नियंत्रण और फ़ेलओवर को इंजीनियर करें। प्रणाली के आधार पर, नियंत्रण में चरणबद्ध रोलआउट, मान्यता, विशेषता ध्वज, किल स्विच, सीमित पुनर्प्रयास, रैंडमाइज़्ड एक्सपोनेंशियल बैकऑफ, सर्किट ब्रेकर, कतारें, कैश, सत्र नीति और मैनुअल वर्कअराउंड शामिल हो सकते हैं। Google का पोस्टमॉर्टम इनमें से कई को सुधार के क्षेत्रों के रूप में पहचानता है; सटीक नियंत्रण सेट सेवा और उसके जोखिम के अनुकूल होना चाहिए।
चौथा, स्वतंत्र अवलोकन और संचार को बनाए रखें। स्थिति पृष्ठ, निगरानी स्टैक और समर्थन चैनल उसी निर्भरता को साझा कर सकते हैं जैसे उत्पादन। संगठनों को ग्राहक परिणामों को देखने के लिए एक अलग तरीका पहचानना चाहिए और सबूत, पुष्ट सीमाएँ, कारण स्थिति, कार्यक्षेत्र, क्षमता बहाली, सामान्यीकरण और समापन को अलग करने वाले स्वीकृत अद्यतन प्रकाशित करने चाहिए।
पाँचवाँ, संयुक्त विफलता का अभ्यास करें। FCA के परिचालन-लचीलापन मार्गदर्शन में सीमाओं में शामिल फर्मों से लोगों, प्रक्रियाओं, प्रौद्योगिकी, सुविधाओं, जानकारी और तीसरे पक्षों का नक्शा बनाने का अनुरोध किया गया है, फिर गंभीर लेकिन संभावित परिदृश्यों का परीक्षण करें। यह पुनर्प्राप्ति समय लक्ष्यों को प्रभाव सहिष्णुता से अलग करता है और नोट करता है कि प्रतिक्रिया कार्रवाई समय खरीद सकती हैं जबकि पुनर्प्राप्ति समाप्त होती है। एक उपयोगी अभ्यास इसलिए निर्भरता हानि, आंशिक सेवा, अनुपलब्ध सामान्य संचार, समर्थन ओवरलोड और बैकलॉग निकासी को एक साथ परीक्षण करना चाहिए - केवल यह नहीं कि एक बैकअप सर्वर शुरू होता है।
बोर्ड द्वारा उपयोग की जाने वाली medidas
एकल उपलब्धता प्रतिशत यह नहीं दिखा सकता है कि क्या ग्राहक ने कोई भुगतान पूरा किया, आपातकालीन सेवाओं तक पहुँचा, उड़ान के लिए चेक-इन किया या एक महत्वपूर्ण खाता कार्य का उपयोग किया। परिणाम-नेतृत्व वाले माप में समय का पता लगाने, पहले उपयोग योग्य आकस्मिकता तक समय, सुरक्षित रूप से पूरा किए गए महत्वपूर्ण कार्यों का प्रतिशत या मात्रा, कतार आयु, सामंजस्य अपवाद, समर्थन-चैनल की उपलब्धता, सत्यापित सामान्य संचालन तक समय और असमाधान योग्य पुनर्प्राप्ति जोखिम शामिल हो सकते हैं।
Uptime Institute's 2026 विश्लेषण अधिक व्यापक संदर्भ प्रदान करता है: यह रिपोर्ट करता है कि प्रति-साइट आउटेज आवृत्ति पांचवे वर्ष के लिए कम हो गई, जबकि बाहरी अवसंरचना विफलताएँ सार्वजनिक रिपोर्ट किए गए आउटेज में अधिक प्रमुख हो गईं और फाइबर और कनेक्टिविटी घटनाएँ विस्तारित व्यवधान पैदा करने की अधिक संभावना थीं। इसका साक्ष्य सर्वेक्षणों, सार्वजनिक रिपोर्टों, सदस्यों, भागीदारों और अपने डेटाबेस को संयोजित करता है। उन निष्कर्षों को स्टेटस इज़ डाउन कॉर्पस की जनगणना के रूप में नहीं लिया जाना चाहिए, लेकिन वे आंतरिक उपकरणों के बाहर देखने की आवश्यकता को मजबूत करते हैं और बाहरी निर्भरताओं को मैप करते हैं।
यह Status Is Down उपयोगकर्ताओं के लिए क्या मतलब है
Status Is Down उन कार्यों का समर्थन कर सकता है जो टीमों को अपने वेबसाइट रिकॉर्ड, सेवा निर्देशिका और रियल-टाइम डैशबोर्ड के माध्यम से वर्तमान उपयोगकर्ता सिग्नल को ऑपरेटर अपडेट के साथ तुलना करने में मदद करेगा। ये संसाधन आधिकारिक प्रदाता, आपातकालीन या परिवहन निर्देशों के बजाय पूरक हैं।
एक खाता बनाना और एक निगरानी योजना का चयन करना टीमों को उन बाहरी सेवाओं का पालन करने में मदद कर सकता है जिन पर वे निर्भर हैं और उनकी अपनी टेलीमेट्री में संदर्भ जोड़ता है। बड़ी लचीलापन की कार्यवाही संगठनात्मक रहती है: महत्वपूर्ण परिणाम को परिभाषित करें, गिरावट मोड का परीक्षण करें और सामान्य पर लौटने के रास्ते की सच्चाई करें। पाठक Industry Whitepapers संग्रह में अतिरिक्त शोध की भी खोज सकते हैं।
विधि और सीमाएँ
यहाँ उपयोग की गई Status Is Down सामग्री एक संपादकीय रूप से चयनित, स्रोत से जुड़ी कॉर्पस है, न कि एक प्रचलन अध्ययन। लेखों की गणना आवृत्ति, गंभीरता, भूगोल, अवधि, तुलनात्मक विश्वसनीयता या मूल कारण के हिस्से के बारे में दावों का समर्थन नहीं कर सकती। समकालीन रिपोर्टों को बाद की ऑपरेटर विश्लेषण द्वारा भी संशोधित किया जा सकता है। इसलिए, कारण की भाषा संकीर्ण रहती है: जहां पोस्टमॉर्टम मौजूद है, वहाँ पुष्टि की जाती है, जहां एक ऑपरेटर या संस्थान ने एक खाता प्रदान किया, वहाँ श्रेय दिया जाता है, और जहाँ सबूत ने अधिक स्थापित नहीं किया, वहाँ अनिर्दिष्ट रहती है।
संयुक्तता कारणता नहीं है। समान लक्षण या ओवरलैपिंग टाइमिंग एक साझा क्लाउड, कैरियर, साइबर हमले, तोड़फोड़ की घटना या आपूर्तिकर्ता की विफलता को साबित नहीं करते हैं। आंशिक उपलब्धता भी हानिरहितता का प्रमाण नहीं है: एक ATM, कार्ड रूट, वैकल्पिक संख्या या टेक्स्ट चैनल में योग्यताएं, क्षमता, पहुंच या भौगोलिक सीमाएं हो सकती हैं। अंत में, इस पेपर में नियामक स्रोत अपने स्वयं के क्षेत्रों और अधिकार क्षेत्रों का वर्णन करते हैं और इसे कानूनी सलाह के रूप में नहीं पढ़ा जाना चाहिए।
निष्कर्ष
एक लचीला सेवा यह वादा नहीं करता कि हर घटक हमेशा के लिए उपलब्ध रहेगा। यह निर्भरता सीमाओं को स्पष्ट करता है, विस्फोट_radius_ को सीमित करता है, जहाँ संभव हो परिभाषित महत्वपूर्ण परिणामों को बनाए रखता है, उपयोगकर्ताओं को यह संचारित करता है कि वे क्या कर सकते हैं और क्या नहीं, और केवल सत्यापन के बाद पुनर्प्राप्ति को पूरा घोषित करता है। हाल के आउटेज प्रवृत्तियों की समीक्षा करने वाले नेताओं के लिए, सुगम गिरावट अपटाइम का एक नरम संस्करण नहीं है; यह संचालन का अनुशासन है जो केंद्रित निर्भरताओं को सीमित, मापनीय जोखिम में बदलता है।
स्रोत
- Status Is Down: Microsoft 365 आउटेज ने तीसरे दिन तक प्रभावित एक छोटे subset को छोड़ दिया; ChatGPT कार्य पांच घंटे की बाधा के बाद ठीक हुआ
- Status Is Down: ChatGPT और Claude की बाधाएँ AI उपयोगकर्ताओं को प्रभावित करती हैं क्योंकि रिपोर्टें Gemini, Copilot और Grok में फैलीं
- Status Is Down: क्यूबा ने राष्ट्रीय ब्लैकआउट के बाद ग्रिड सुधार शुरू किया; Sharetec आउटेज ने क्रेडिट यूनियनों को बाधित किया
- Status Is Down: J:COM ने व्यापक जापान व्यवधान के बाद ब्रॉडबैंड को बहाल किया; NAB ने डिजिटल बैंकिंग आउटेज को हल किया
- Status Is Down: पूर्वोत्तर हवाई अड्डे के कार्य दूरसंचार आउटेज के बाद फिर से शुरू हुए; मिशिगन राज्य उपयोगिता सुधार जारी है
- Status Is Down: Mastercard भुगतान विश्व स्तर पर विफल; पांच प्रोसेसर सुधार शुरू होने से पहले एरर की रिपोर्ट करते हैं
- Status Is Down: UK ऐप आउटेज के बीच Monzo बैकअप बैंक सक्रिय करता है; IndiGo बुकिंग गड़बड़ें भारत में बुकिंग को ब्लॉक करता है
- Status Is Down: ओकलाहोमा नेटवर्क समस्या के बाद 911 रूटिंग को पुनर्स्थापित करता है; डाउन पोल ने लॉन्ग आईलैंड रेल सेवा को बाधित किया
- Google Cloud: कई GCP उत्पाद सेवा मुद्दों का अनुभव करते हैं
- Cloudflare: 18 नवंबर 2025 को Cloudflare आउटेज
- Uptime Institute: वार्षिक आउटेज विश्लेषण रिपोर्ट 2026
- राष्ट्रीय मानकों और प्रौद्योगिकी संस्थान: NIST साइबर सुरक्षा ढांचा (CSF) 2.0
- फाइनेंशियल कंडक्ट अथॉरिटी: परिचालन लचीलापन: फर्मों के लिए अंतर्दृष्टियाँ और अवलोकन
- संघीय संचार आयोग: 911 विश्वसनीयता
- ऑस्ट्रेलियाई प्रूडेंशियल रेगुलेशन अथॉरिटी: प्रूडेंशियल स्टैंडर्ड CPS 230 ऑपरेशनल रिस्क मैनेजमेंट
- यूरोपीय बीमा और व्यावसायिक पेंशन प्राधिकरण: डिजिटल परिचालन लचीलापन अधिनियम (DORA)
- फेडरल फाइनेंशियल इंस्टीट्यूशंस एग्जामिनेशन काउंसिल: व्यवसाय निरंतरता प्रबंधन: इंटरडिपेंडेंसी विश्लेषण
चित्र श्रेय: Status Is Down के लिए बनाई गई चित्रण