Pourquoi les pannes dues à des cyberattaques durent des jours, pas des heures
Nous y avons tous été—vous rafraîchissez une page, obtenez une roue qui tourne, et vous soupirez. La plupart du temps, les pannes numériques ne sont que de petits ralentissements. Un serveur est surchargé, une mise à jour de routine dérange, ou quelqu'un trébuche sur un cordon d'alimentation virtuel. En général, les équipes techniques corrige cela, et la vie continue en une heure ou deux.
Mais il y a un autre genre de panne. Celle qui tombe comme une enclume et reste à terre.
Lorsque des hackers percent un système, la récupération n'est pas aussi simple que d'éteindre puis de rallumer les serveurs. Cela déclenche un marathon éprouvant d'enquêtes judiciaires, à la recherche de vulnérabilités de porte dérobée, de nettoyage des données compromises, et de reconstruction méthodique des systèmes à partir de zéro. C'est pourquoi le temps d'arrêt dû à une cyberattaque ne se termine pas à l'heure du déjeuner—il s'étend sur des jours, parfois des semaines, laissant les utilisateurs bloqués et les plateformes en sueur sous les projecteurs.
Contrairement à une panne technique standard, ces incidents portent un poids psychologique lourd. Dès que le mot "cyberattaque" ou "rançon" entre en jeu, le récit change. Les utilisateurs ne se sentent pas simplement incommodés ; ils se sentent exposés. Et à mesure que l'interruption s'éternise, l'impatience innocente se transforme rapidement en panique totale.
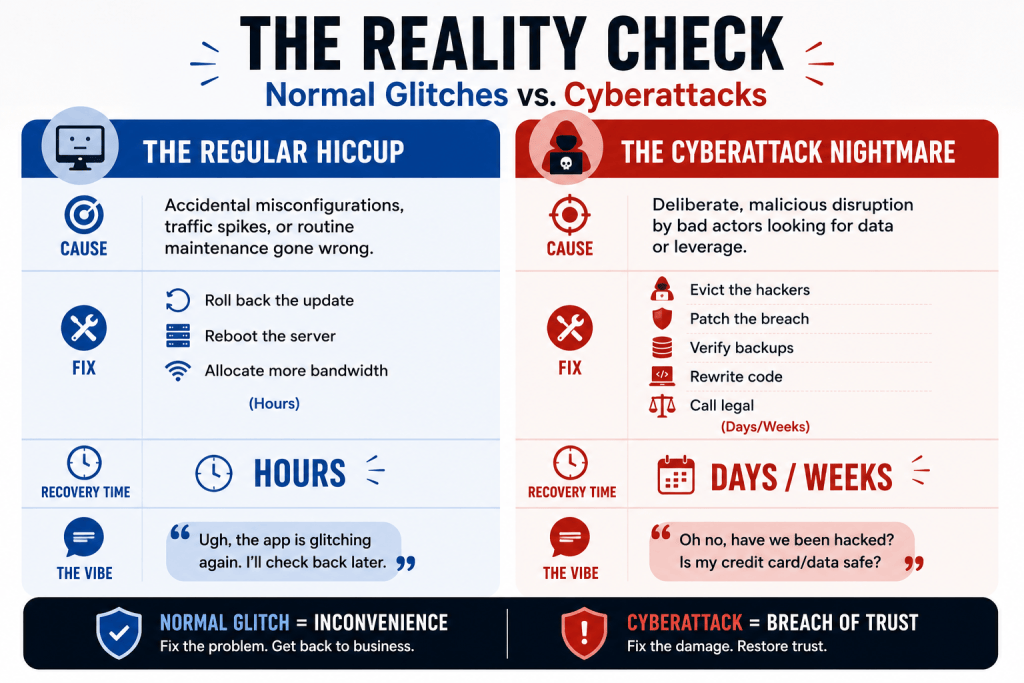
Le bilan : Pannes normales vs. Cyberattaques
Pourquoi l'équipe technique met-elle autant de temps ?
Pour l'utilisateur frustré qui regarde une erreur 404, il semble que rien ne se passe. En réalité, en coulisses, les équipes informatiques et de sécurité mènent une guerre multicouche. Ils ne peuvent pas simplement se précipiter pour rallumer les choses, car remettre un système compromis en ligne trop tôt, c'est comme inviter le cambrioleur à revenir par la porte d'entrée.
La liste de récupération ressemble généralement à ceci :
- Enquête judiciaire — déterminer exactement comment les hackers ont percé le périmètre.
- Confinement — isoler les systèmes affectés pour que l'infection ne se propage pas.
- Dilemme de rançon & négociation — dans certains cas, les assureurs et les équipes de réponse aux incidents interviennent pour évaluer les demandes de rançon et décider si payer est le moyen le plus rapide d'obtenir une clé de décryptage.
- Correction des vulnérabilités — fermer les portes de derrière et renforcer les serrures.
- Restaurer les sauvegardes — reconstruire péniblement les données perdues ou corrompues (et espérer que les sauvegardes n'étaient pas compromises).
- Bureaucratie réglementaire — naviguer dans la conformité, les divulgations légales, et les lois sur la vie privée avant la relance.
Chacune de ces étapes ajoute des heures, sinon des jours, à l'horloge.
Étude de cas : Le déclin de Canvas par Instructure
Un exemple typique de cette chronologie éprouvante s'est récemment déroulé avec Canvas par Instructure, l'épine dorsale numérique de nombreuses écoles et universités. Lorsque Canvas a été frappé par une cyberattaque, cela n'a pas seulement causé une légère interruption—cela a déclenché une coupure de plusieurs jours qui a plongé l'éducation dans le chaos.
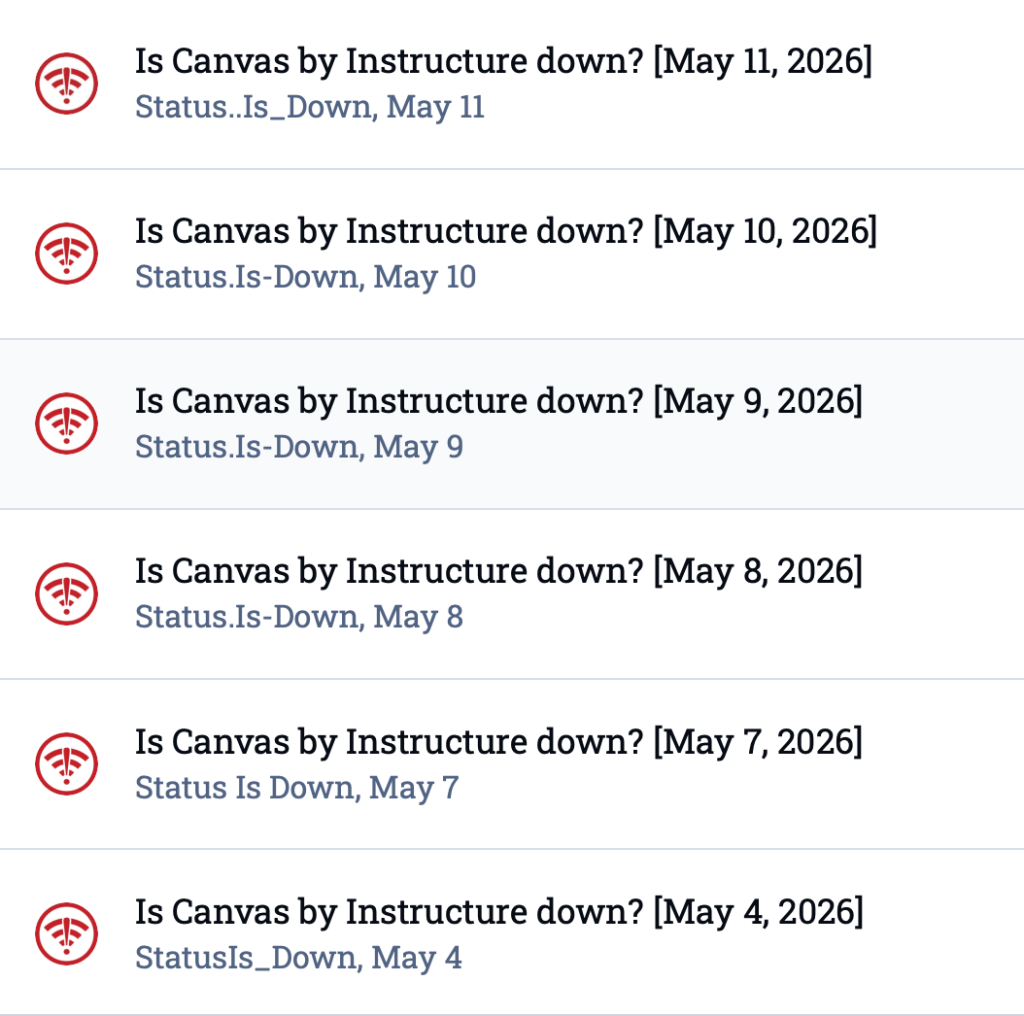
Les étudiants ne pouvaient pas soumettre leurs examens, les professeurs ne pouvaient pas évaluer les devoirs, et les outils de communication avaient disparu. Parce que la plateforme a subi un coup initial suivi d'une énorme vague secondaire le 7 mai, les plaintes des utilisateurs sur les forums de suivi ont commencé à s'accumuler le 4 mai et n'ont cessé d'affluer que le 11 mai.
Canvas ne pouvait pas simplement tirer un interrupteur magique. Ils devaient passer systématiquement leur infrastructure au crible, sécuriser les données des étudiants, et s'assurer que l'environnement était sûr à 100% avant de laisser des millions d'utilisateurs revenir. Pour les utilisateurs coincés dans cette boucle de rafraîchissement de page, espérant un écran de connexion et obtenant une erreur de délai d'attente, ces jours-là semblaient durer une éternité. Cela illustrait parfaitement la réalité brutale de la réponse moderne aux incidents : vous ne pressez pas la sécurité.
Du bureau de classe au salon : La coupure de La Poste & La Banque Postale pendant les vacances
Pendant la période des fêtes de décembre 2025, La Poste et La Banque Postale—le service postal national de la France et son bras bancaire de détail—ont subi une cyberattaque DDoS qui a perturbé leur infrastructure numérique.
Dans le cadre de la réponse défensive, de larges portions de leur présence en ligne ont été mises hors ligne pendant plusieurs jours, laissant les sites web et les applications de banque mobile montrer uniquement des erreurs de serveur. Comme l'interruption coïncidait avec la semaine de shopping et de banque la plus chargée de l'année, les plaintes ont augmenté alors que les utilisateurs luttaient pour suivre leurs colis ou accéder à des fonds.
La perturbation s'est propagée au-delà de ces deux institutions, avec Caisse d’Épargne et Banque Populaire signalant également des ralentissements de service. Bien que l'incident n'ait pas impliqué de violation des données des clients, l'ampleur et le timing ont amplifié l'alarme publique. Que ce soit des étudiants bloqués sur Canvas ou des acheteurs de Noël empêchés d'accéder à La Poste, la réalité était la même—les cyberattaques peuvent fermer les portes des services numériques pendant des jours, la communication devient vague, et les utilisateurs doivent rafraîchir des pages cassées.
Ce qu'il faut retenir
Les pannes dues aux cyberattaques font plus que perturber les routines quotidiennes. Elles reconfigurent notre relation avec la technologie dont nous dépendons. Le "long chemin vers la récupération" n'est pas un échec d'ingénierie mais le coût inévitable de la sécurité numérique. Les hackers frappent en quelques minutes, et pourtant, reconstruire la confiance et la sécurité prend des jours. L'attente semble interminable, mais à l'âge d'Internet d'aujourd'hui, cela fait partie de la réalité avec laquelle nous vivons.
Guide de survie : Se préparer à la prochaine panne numérique
Pour les plateformes
- sauvegardes immuables : Ayez des sauvegardes que les hackers ne peuvent pas toucher, modifier ou crypter.
- communication transparente : Ne ghostez pas vos utilisateurs. Si vous avez été touché, dites-leur. Le silence alimente les rumeurs.
- plan de réponse prêt au combat : Maintenez un playbook répété afin que votre équipe sache exactement quoi faire lorsque l'attaque frappe.
Pour les utilisateurs
- hygiène des données : Ne réutilisez pas les mots de passe sur plusieurs plateformes. Activez l'authentification multifactorielle (MFA) partout où vous le pouvez.
- gérer les attentes : Acceptez que lorsque un service majeur est interrompu à cause d'un hack, vous ne vous reconnecterez pas de sitôt.
- rester vigilant : Surveillez les courriels, textes ou appels inhabituels qui pourraient exploiter l'interruption. Les tentatives de phishing augmentent souvent lorsque les utilisateurs sont anxieux et cherchent des mises à jour.
Pour la communauté
Lorsque les grandes plateformes deviennent muettes, les pages de statut officielles se retirent souvent dans un langage corporatif vague. C'est à ce moment-là que Status Is Down devient essentiel. Ce n'est pas seulement une question de chiffres de pannes—cela donne aux utilisateurs un endroit pour croiser ce qu'ils voient, réaliser qu'ils ne sont pas les seuls à être bloqués, et partager leurs frustrations en temps réel. Les plaintes dispersées deviennent un chœur que tout le monde peut entendre, transformant la confusion en sensibilisation collective pendant que les ingénieurs se concentrent sur la récupération.
Image : Eakrin Rasadonyindee | Dreamstime.com