Tại sao các sự cố do tấn công mạng kéo dài hàng ngày, chứ không phải hàng giờ
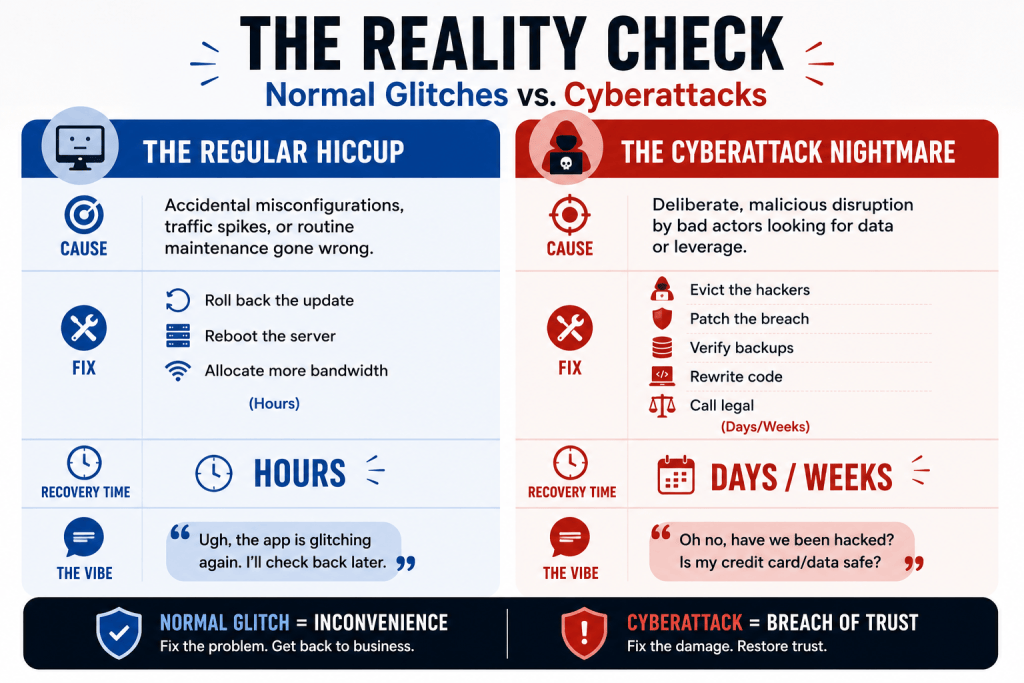
Chúng ta ai cũng đã từng trải qua—bạn làm mới một trang, thấy vòng quay chết chóc, và chỉ biết thở dài. Hầu hết thời gian, các sự cố kỹ thuật số chỉ là những trở ngại nhỏ. Một máy chủ bị quá tải, một bản cập nhật định kỳ gặp sự cố, hoặc ai đó vấp phải một dây nguồn ảo. Thông thường, các đội ngũ kỹ thuật khắc phục và cuộc sống quay trở lại trong vòng một hoặc hai giờ.
Nhưng rồi có những loại sự cố khác. Loại mà rơi như một viên đá nặng và không quay lại.
Khi tin tặc xâm nhập vào hệ thống, việc phục hồi không đơn giản như việc tắt và bật lại các máy chủ. Điều đó kích hoạt một cuộc điều tra pháp y kéo dài, tìm kiếm các lỗ hổng cửa sau, làm sạch dữ liệu bị xâm phạm và tỉ mỉ xây dựng lại hệ thống từ đầu. Đó là lý do tại sao thời gian ngừng hoạt động do tấn công mạng không kết thúc vào bữa trưa—nó kéo dài thành nhiều ngày, đôi khi là hàng tuần, khiến người dùng bị kẹt lại và các nền tảng phải mướt mồ hôi dưới ánh đèn spotlight.
Khác với một lỗi kỹ thuật tiêu chuẩn, những sự cố này mang theo một gánh nặng tâm lý nặng nề. Khoảnh khắc từ “tấn công mạng” hoặc “ransomware” xuất hiện trong cuộc trò chuyện, câu chuyện trở nên khác biệt. Người dùng không chỉ cảm thấy bất tiện; họ cảm thấy bị phơi bày. Và khi thời gian ngừng hoạt động kéo dài, sự bất bình vô tội nhanh chóng chuyển thành hoảng loạn triệt để.
Kiểm tra thực tế: Lỗi bình thường so với tấn công mạng
Tại sao đội ngũ công nghệ lại mất nhiều thời gian như vậy?
Đối với người dùng thất vọng đang nhìn vào lỗi 404, có vẻ như không có gì đang diễn ra. Thực tế, ở phía sau, các đội ngũ CNTT và an ninh đang chiến đấu trong một cuộc chiến đa lớp. Họ không thể vội vàng bật trở lại vì việc đưa một hệ thống bị xâm phạm trực tuyến quá sớm giống như mời kẻ trộm bước trở lại qua cửa chính.
Danh sách kiểm tra phục hồi thường trông như thế này:
- Điều tra pháp y — xác định chính xác cách mà các tin tặc đã xâm nhập vào ranh giới.
- Kiểm soát — cách ly các hệ thống bị ảnh hưởng để nhiễm trùng không lan rộng.
- Dilemma tiền chuộc & đàm phán — trong một số trường hợp, các bên bảo hiểm và đội ngũ phản ứng sự cố tham gia để đánh giá yêu cầu tiền chuộc và quyết định xem trả tiền có phải là cách nhanh nhất để lấy được khóa giải mã không.
- Khắc phục lỗ hổng — đóng các cửa sau lại và gia cố khóa.
- Khôi phục các bản sao lưu — xây dựng lại dữ liệu bị mất hoặc bị hỏng một cách cẩn thận (và hy vọng rằng các bản sao lưu không bị xâm phạm).
- Thủ tục pháp lý — điều hướng tuân thủ, công bố pháp lý và các điều luật về quyền riêng tư trước khi ra mắt lại.
Mỗi bước trong số này thêm giờ, nếu không phải là ngày vào đồng hồ.
Nghiên cứu điển hình: Sự cố Canvas bởi Instructure
Một ví dụ điển hình về thời gian khó khăn này xảy ra gần đây với Canvas bởi Instructure, xương sống kỹ thuật số cho vô số trường học và đại học. Khi Canvas phải chịu một cuộc tấn công mạng, nó không chỉ gây ra một đợt gián đoạn tạm thời—nó đã kích hoạt một sự cố kéo dài nhiều ngày khiến giáo dục rơi vào hỗn loạn.
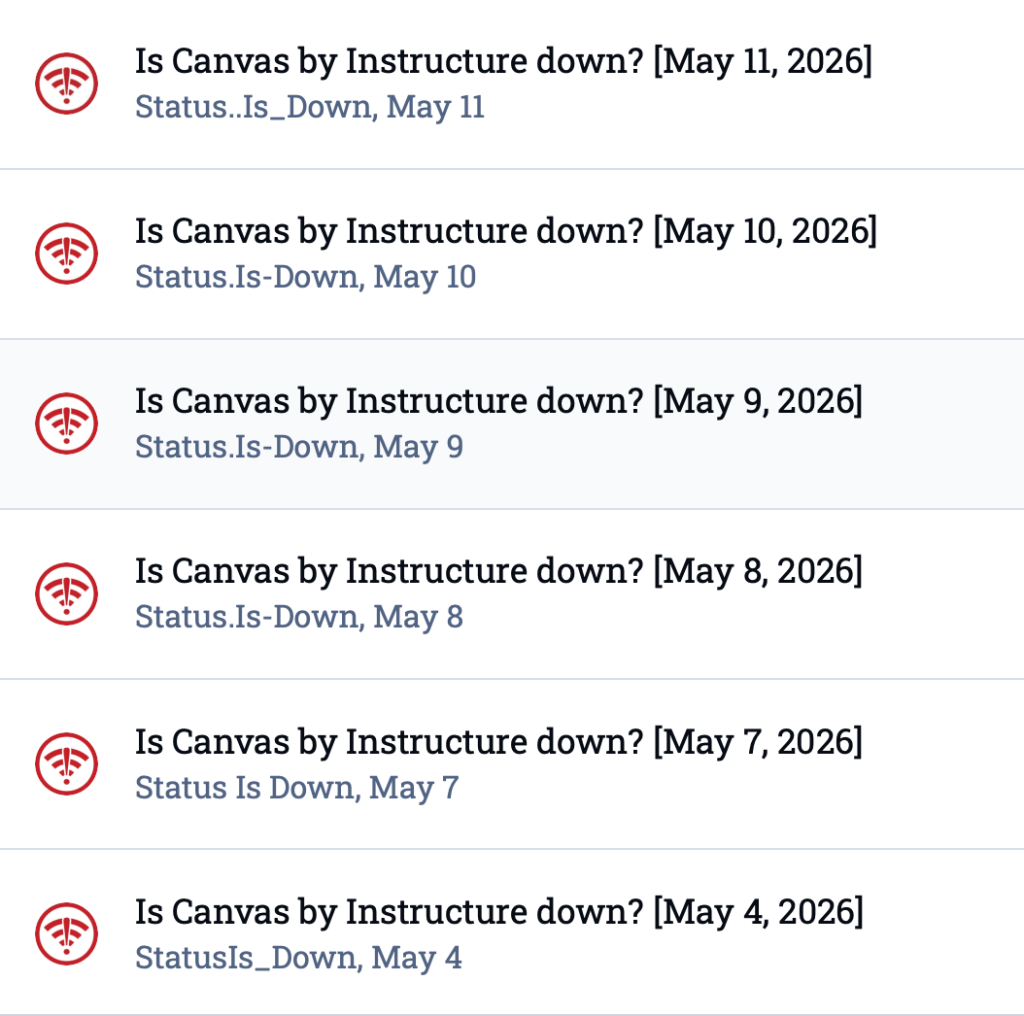
Sinh viên không thể nộp bài thi, giảng viên không thể chấm điểm bài tập, và các công cụ giao tiếp biến mất. Bởi vì nền tảng đã phải chịu một cú đánh ban đầu tiếp theo sau là một làn sóng mạnh mẽ vào ngày 7 tháng 5, các phàn nàn của người dùng trên các diễn đàn theo dõi bắt đầu tích lũy vào ngày 4 tháng 5 và không ngừng đổ về cho đến ngày 11 tháng 5.
Canvas không thể chỉ bấm một công tắc ma thuật. Họ phải quét hệ thống của mình một cách có hệ thống, bảo vệ dữ liệu của sinh viên, và đảm bảo môi trường hoàn toàn an toàn trước khi cho phép hàng triệu người dùng quay trở lại. Đối với những người dùng mắc kẹt trong vòng lặp làm mới trang, hy vọng có một màn hình đăng nhập nhưng nhận được lỗi timeout, những ngày đó cảm thấy như một vĩnh cửu. Nó hoàn toàn minh họa thực tế tàn nhẫn của phản ứng sự cố hiện đại: bạn không thể vội vàng an ninh.
Từ lớp học đến phòng khách: Sự cố mất điện của La Poste & La Banque Postale vào kỳ nghỉ
Trong đợt mua sắm dịp lễ tháng 12 năm 2025, La Poste và La Banque Postale—dịch vụ bưu chính quốc gia của Pháp và nhánh ngân hàng bán lẻ của nó—đã trải qua một cuộc tấn công DDoS tấn công mạng đã làm gián đoạn hạ tầng kỹ thuật số của họ.
Như một phần của phản ứng phòng thủ, một phần lớn sự hiện diện trực tuyến của họ đã bị ngưng hoạt động trong vài ngày, khiến các trang web và ứng dụng ngân hàng của khách hàng chỉ hiện ra các lỗi máy chủ. Bởi vì sự cố này trùng với tuần mua sắm và ngân hàng bận rộn nhất trong năm, số lượng khiếu nại đã tăng cao khi người dùng cố gắng theo dõi các gói hàng hoặc truy cập vào tiền của họ.
Sự gián đoạn lan rộng ra ngoài hai cơ sở này, với Caisse d’Épargne và Banque Populaire cũng báo cáo về việc làm chậm dịch vụ. Mặc dù sự cố này không liên quan đến việc bị xâm phạm dữ liệu của khách hàng, quy mô và thời điểm của nó đã làm gia tăng sự lo lắng của công chúng. Cho dù đó là sinh viên bị khóa khỏi Canvas hay người mua sắm mùa lễ bị chặn khỏi La Poste, thực tế đều giống nhau—các cuộc tấn công mạng có thể đóng cửa các dịch vụ kỹ thuật số trong nhiều ngày, giao tiếp trở nên mơ hồ, và người dùng bị bỏ lại ở trang bị hỏng đang làm mới.
Bài học rút ra
Các sự cố do tấn công mạng không chỉ gây ra sự gián đoạn trong thói quen hàng ngày. Chúng định hình lại mối quan hệ của chúng ta với công nghệ mà chúng ta phụ thuộc. “Con đường dài đến phục hồi” không phải là thất bại kỹ thuật mà là thuế không thể tránh khỏi của an ninh kỹ thuật số. Tin tặc tấn công trong vài phút, nhưng việc xây dựng lại lòng tin và sự an toàn mất hàng ngày. Thời gian chờ đợi có vẻ vô tận, nhưng trong thời đại internet ngày nay, nó đã trở thành một phần trong thực tế mà chúng ta phải sống chung.
Hướng dẫn sinh tồn: Chuẩn bị cho sự mất điện kỹ thuật số tiếp theo
Đối với các nền tảng
- Bản sao không thể thay đổi: Có các bản sao mà tin tặc không thể chạm tới, sửa đổi hoặc mã hóa.
- Giao tiếp minh bạch: Đừng im lặng với người dùng của bạn. Nếu bạn bị tấn công, hãy nói với họ. Im lặng chỉ làm lan rộng những tin đồn.
- Kế hoạch phản ứng sẵn sàng cho trận chiến: Giữ một cẩm nang luyện tập để đội ngũ của bạn biết chính xác cần làm gì khi cuộc tấn công xảy ra.
Đối với người dùng
- Tình trạng dữ liệu: Ngừng sử dụng lại các mật khẩu trên các nền tảng. Bật xác thực đa yếu tố (MFA) ở mọi nơi bạn có thể.
- Quản lý mong đợi: Chấp nhận rằng khi một dịch vụ lớn bị giảm do một cuộc tấn công, bạn sẽ không thể đăng nhập lại bất cứ lúc nào sớm.
- Khiên cánh giác: Theo dõi các email, tin nhắn hoặc cuộc gọi bất thường có thể khai thác sự cố này. Những nỗ lực lừa đảo thường tăng lên khi người dùng lo lắng và đang tìm kiếm thông tin cập nhật.
Đối với cộng đồng
Khi các nền tảng lớn bị mất điện, các trang trạng thái chính thức thường trở nên mơ hồ bằng các ngôn ngữ công ty. Đó là khi Status Is Down trở nên thiết yếu. Nó không chỉ là về các con số sự cố—nó cung cấp cho người dùng một nơi để so sánh những gì họ đang thấy, nhận ra rằng họ không phải là những người duy nhất bị kẹt lại, và chia sẻ sự thất vọng trong thời gian thực. Những phàn nàn rải rác trở thành một điệp khúc mà mọi người đều có thể nghe thấy, biến sự bối rối thành nhận thức tập thể trong khi các kỹ sư tập trung vào việc phục hồi.
Hình ảnh: Eakrin Rasadonyindee | Dreamstime.com