Perché i blackout causati da attacchi informatici durano giorni, non ore
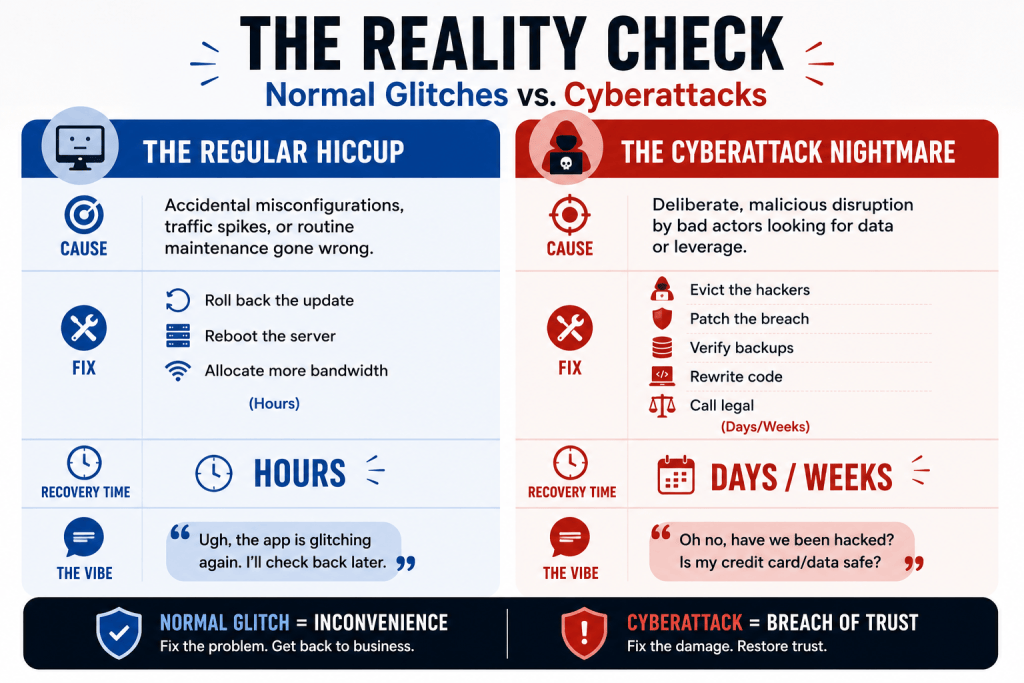
Ci siamo stati tutti—ricarichi una pagina, ottieni una ruota che gira, e sospiri. Nella maggior parte dei casi, i blackout digitali sono solo piccoli ostacoli. Un server si sovraccarica, un aggiornamento di routine fallisce, o qualcuno inciampa su un cavo di alimentazione virtuale. Di solito, i team tecnici sistemano la situazione e tutto riprende il via entro un'ora o due.
Ma poi c'è l'altro tipo di blackout. Quello che cade come un'incudine e rimane giù.
Quando gli hacker violano un sistema, il recupero non è semplice come spegnere e riaccendere i server. Innesca una maratona snervante di indagini forensi, alla ricerca di vulnerabilità, ripulendo dati compromessi e ricostruendo meticolosamente i sistemi da zero. È per questo che i downtime dovuti a attacchi informatici non si concludono a pranzo: si prolungano per giorni, a volte settimane, lasciando gli utenti bloccati e le piattaforme in apprensione.
A differenza di un glitch tecnico standard, questi incidenti portano un pesante peso psicologico. Nel momento in cui la parola "attacco informatico" o "ransomware" entra in gioco, la narrazione cambia. Gli utenti non si sentono solo disturbati; si sentono esposti. E man mano che il downtime si protrae, l'innocente impazienza si trasforma rapidamente in panico vero e proprio.
La Verifica della Realtà: Glitch Normali vs. Attacchi Informatici
Perché il Team Tecnico Ci Impiega Tanto?
Per l'utente frustrato che guarda un errore 404, sembra che non stia succedendo nulla. In realtà, dietro le quinte, i team IT e di sicurezza stanno combattendo una guerra a più livelli. Non possono semplicemente correre a riaccendere le cose, perché far tornare online un sistema compromesso troppo presto è come invitare il ladro a rientrare dalla porta principale.
La checklist di recupero di solito appare così:
- Indagine forense — capire esattamente come gli hacker hanno violato il perimetro.
- Contenimento — isolare i sistemi colpiti affinché l'infezione non si diffonda.
- Dilemma del riscatto & negoziazione — in alcuni casi, le compagnie di assicurazione e i team di risposta agli incidenti intervengono per valutare le richieste di riscatto e decidere se pagare sia il modo più veloce per ottenere una chiave di decrittazione.
- Riparazione delle vulnerabilità — chiudere le porte sul retro e rinforzare le serrature.
- Ripristino dei backup — ricostruire con cura i dati persi o danneggiati (e sperare che i backup non siano stati compromessi).
- Regole burocratiche — navigare tra compliance, divulgazioni legali e leggi sulla privacy prima del rilancio.
Ognuno di questi passaggi aggiunge ore, se non giorni, al cronometro.
Studio di Caso: Il Collasso di Canvas by Instructure
Un esempio classico di questa dura tempistica si è verificato recentemente con Canvas by Instructure, il pilastro digitale per innumerevoli scuole e università. Quando Canvas ha subito un colpo da un attacco informatico, non ha causato solo un blip temporaneo—ha innescato un blackout di diversi giorni che ha gettato l'istruzione nel caos.
Gli studenti non potevano consegnare gli esami, i professori non potevano valutare i compiti e gli strumenti di comunicazione sono scomparsi. Poiché la piattaforma ha subito un colpo iniziale seguito da una massiccia ondata secondaria il 7 maggio, le lamentele degli utenti sui forum di monitoraggio hanno cominciato ad accumularsi il 4 maggio e non hanno smesso di affluire fino all'11 maggio.

Canvas non poteva semplicemente attivare un interruttore magico. Dovevano spazzare sistematicamente la loro infrastruttura, proteggere i dati degli studenti e garantire che l'ambiente fosse 100% sicuro prima di riaccogliere milioni di utenti. Per gli utenti bloccati in quel loop di ricarica della pagina, sperando in un login e ricevendo un errore di timeout, quei giorni sembravano un'eterna attesa. Ha illustrato perfettamente la dura realtà della risposta agli incidenti moderni: non si può affrettare la sicurezza.
Dal Aula al Soggiorno: Il Blackout Festivo di La Poste & La Banque Postale
Durante la corsa natalizia del dicembre 2025, La Poste e La Banque Postale—il servizio postale nazionale della Francia e il suo braccio bancario retail—hanno subito un attacco DDoS informatico che ha interrotto la loro infrastruttura digitale.
Come parte della risposta difensiva, gran parte della loro presenza online è stata disattivata per diversi giorni, lasciando siti web e app bancarie al pubblico che mostrano solo errori del server. Poiché il blackout coincise con la settimana di shopping e bancario più intensa dell'anno, le lamentele aumentarono mentre gli utenti lottavano per tracciare pacchi o accedere ai fondi.
La distruzione si è diffusa oltre queste due istituzioni, con Caisse d’Épargne e Banque Populaire che hanno anche riportato rallentamenti nel servizio. Anche se l'incidente non ha coinvolto una violazione dei dati dei clienti, la scala e il tempismo hanno amplificato l'allerta pubblica. Che si trattasse di studenti bloccati fuori da Canvas o acquirenti festivi bloccati da La Poste, la realtà era la stessa: gli attacchi informatici possono chiudere le porte dei servizi digitali per giorni, la comunicazione diventa vaga e gli utenti si trovano a ricaricare pagine rotte.
Il Da Sapere
I blackout causati da attacchi informatici fanno più che interrompere le routine quotidiane. Rimodellano la nostra relazione con la tecnologia su cui dipendiamo. La “lungo cammino di recupero” non è un fallimento ingegneristico, ma la tassa inevitabile della sicurezza digitale. Gli hacker colpiscono in pochi minuti, ma ricostruire fiducia e sicurezza richiede giorni. L'attesa sembra infinita, ma nell'era di internet di oggi è diventata parte della realtà con cui conviviamo.
Guida alla Sopravvivenza: Prepararsi al Prossimo Blackout Digitale
Per le Piattaforme
- Backup Immutabili: Avere backup a cui gli hacker non possono accedere, alterare o crittografare.
- Comunicazione Trasparente: Non abbandonate i vostri utenti. Se avete subito un attacco, ditelo. Il silenzio alimenta la spirale delle voci.
- Piano di Risposta Pronto per la Battaglia: Mantenere un libretto di istruzioni provato in modo che il vostro team sappia esattamente cosa fare quando l'attacco colpisce.
Per gli Utenti
- Igiene dei Dati: Smettere di riutilizzare le password su diverse piattaforme. Attivare l'autenticazione a due fattori (MFA) ovunque sia possibile.
- Gestire le Aspettative: Accettare che quando un servizio importante va giù a causa di un attacco, non si sta tornando a collegarsi a breve.
- Rimanere vigili: Fare attenzione a email insolite, messaggi o chiamate che potrebbero sfruttare il blackout. I tentativi di phishing spesso aumentano quando gli utenti sono ansiosi e cercano aggiornamenti.
Per la Comunità
Quando le grandi piattaforme si spengono, le pagine di stato ufficiali spesso si ritirano in un linguaggio aziendale vago. È in quel momento che Status Is Down diventa essenziale. Non si tratta solo di numeri di blackout—offre agli utenti un luogo per confrontare ciò che stanno vedendo, rendersi conto di non essere gli unici bloccati, e condividere frustrazioni in tempo reale. Le lamentele disseminate diventano un coro che tutti possono sentire, trasformando la confusione in consapevolezza collettiva mentre gli ingegneri si concentrano sul recupero.
Immagine: Eakrin Rasadonyindee | Dreamstime.com