Dlaczego awarie spowodowane cyberatakami trwają dni, a nie godziny
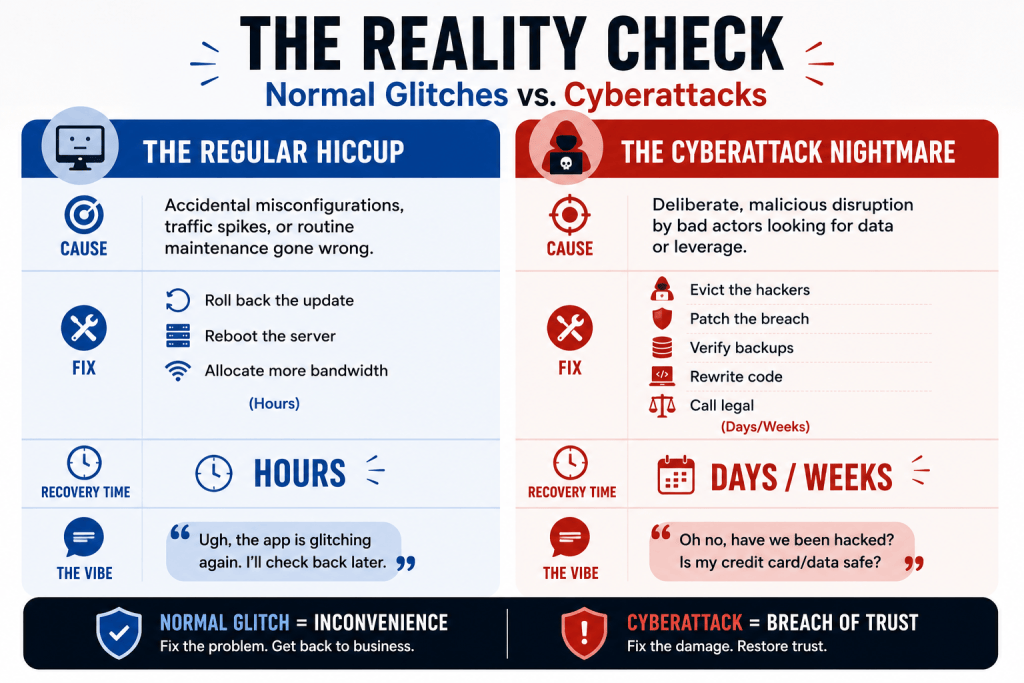
Wszyscy tam byliśmy - odświeżasz stronę, pojawia się kręcące się kółko śmierci i wzdychasz. Przez większość czasu awarie cyfrowe to po prostu drobne przeszkody. Serwer zostaje przeciążony, rutynowa aktualizacja się nie udaje lub ktoś potyka się o wirtualny kabel zasilający. Zazwyczaj zespoły techniczne naprawiają to, a życie toczy się dalej w ciągu godziny lub dwóch.
Ale wtedy jest inny rodzaj awarii. Taki, który spada jak kowadło i zostaje na dłużej.
Gdy hakerzy włamują się do systemu, przywrócenie działania nie jest tak proste, jak wyłączenie i włączenie serwerów. Uruchamia to wyczerpujący maraton dochodzeń kryminalistycznych, poszukiwanie luk w zabezpieczeniach, usuwanie naruszonych danych i dokładne odbudowywanie systemów od podstaw. Dlatego przestoje spowodowane cyberatakami nie kończą się przed lunchem - rozciągają się na dni, a czasem tygodnie, zostawiając użytkowników w ukryciu, a platformy w stresie pod reflektorami.
W przeciwieństwie do standardowego błędu technicznego, te incydenty niosą ze sobą ciężki psychologiczny ciężar. W momencie, gdy słowo "cyberatak" lub "ransomware" pojawia się w dyskusji, narracja się zmienia. Użytkownicy nie czują się tylko niewygodnie; czują się odsłonięci. A gdy przestój trwa, niewinna niecierpliwość szybko przekształca się w pełnoetatową panikę.
Realna sytuacja: Normale usterki vs. Cyberataki
Dlaczego zespół techniczny zajmuje tak dużo czasu?
Dla sfrustrowanego użytkownika wpatrującego się w błąd 404 wygląda na to, że nic się nie dzieje. W rzeczywistości, za kulisami zespoły IT i bezpieczeństwa walczą w wielowarstwowej wojnie. Nie mogą po prostu szybko ponownie włączać rzeczy, ponieważ przywrócenie naruszonego systemu zbyt wcześnie jest jak zapraszanie włamywacza z powrotem przez frontowe drzwi.
Lista kontrolna przywracania zwykle wygląda tak:
- Dochodzenie kryminalistyczne — ustalenie, jak hakerzy naruszyli obwód.
- Izolacja — odizolowanie dotkniętych systemów, aby infekcja się nie rozprzestrzeniała.
- Dylemat okupu i negocjacje — w niektórych przypadkach ubezpieczyciele i zespoły reagowania na incydenty wkraczają w celu oceny żądań okupu i zdecydowania, czy zapłata jest najszybszym sposobem zdobycia klucza deszyfrującego.
- Łatanie luk w zabezpieczeniach — zamykanie tylnych drzwi i wzmacnianie zamków.
- Przywracanie kopii zapasowych — skrupulatne odbudowywanie utraconych lub uszkodzonych danych (i nadzieja, że kopie zapasowe nie zostały naruszone).
- Biurokracja regulacyjna — poruszanie się po zgodności, ujawnieniach prawnych i przepisach o prywatności przed ponownym uruchomieniem.
Każdy z tych kroków dodaje godziny, jeśli nie dni, do zegara.
Studium przypadku: Awaria Canvas by Instructure
Podręcznikowym przykładem tego wyczerpującego harmonogramu był niedawny przypadek Canvas by Instructure, cyfrowego kręgosłupa dla niezliczonej liczby szkół i uniwersytetów. Kiedy Canvas został uderzony przez cyberatak, nie tylko spowodowało to tymczasowy problem - wywołało to kilka dni blackout’u, który wprowadził chaos w edukacji.
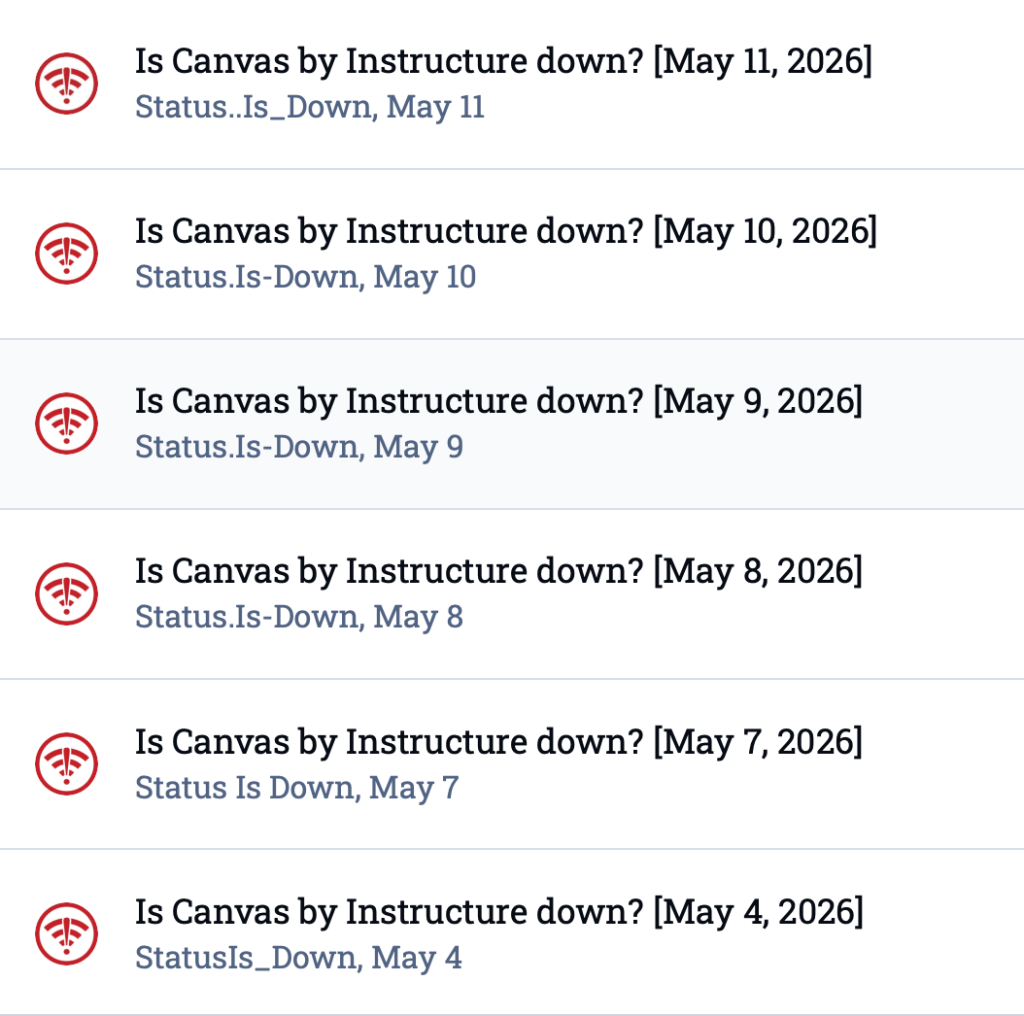
Uczniowie nie mogli oddać egzaminów, profesorowie nie mogli oceniać prac, a narzędzia komunikacji zniknęły. Ponieważ platforma doznała początkowego uderzenia, a następnie ogromnej wtórnej fali 7 maja, skargi użytkowników na forach śledczych zaczęły się pojawiać 4 maja i nie przestały napływać aż do 11 maja.
Canvas nie mógł po prostu przestawić magicznego przełącznika. Musieli systematycznie przeszukać swoją infrastrukturę, zabezpieczyć dane uczniów i upewnić się, że środowisko jest w 100% bezpieczne, zanim wpuszczą miliony użytkowników z powrotem. Dla użytkowników uwięzionych w tym cyklu odświeżania strony, mających nadzieję na ekran logowania i dostających błąd timeout, te dni wydawały się wiecznością. Idealnie ilustruje to brutalną rzeczywistość nowoczesnej reakcji na incydenty: nie można pospieszyć bezpieczeństwa.
Od klasy do salonu: Wakacyjny blackout La Poste i La Banque Postale
Podczas grudniowego szaleństwa zakupowego 2025, La Poste oraz La Banque Postale - narodowy serwis pocztowy Francji i jego sektor bankowości detalicznej - doświadczyli DDoS cyberataku, który zakłócił ich cyfrową infrastrukturę.
W ramach reakcji obronnej duże części ich obecności w sieci zostały wyłączone przez kilka dni, co sprawiło, że strony internetowe skierowane do klientów i aplikacje mobilne do bankowości pokazywały jedynie błędy serwera. Ponieważ awaria zbiegła się z najbardziej zajętym tygodniem zakupów i bankowości w roku, skargi wzrosły, gdy użytkownicy mieli trudności z śledzeniem paczek lub dostępem do środków.
Zakłócenia rozprzestrzeniły się poza te dwie instytucje, gdzie Caisse d’Épargne oraz Banque Populaire również zgłosiły spowolnienia usług. Chociaż incydent nie dotyczył naruszenia danych klientów, skala i czas zwiększyły publiczne zaniepokojenie. Niezależnie od tego, czy to uczniowie wykluczeni z Canvas, czy klienci świąteczni zablokowani w La Poste, rzeczywistość była taka sama - cyberataki mogą zamykać drzwi do usług cyfrowych na dni, komunikacja staje się niejasna, a użytkownicy zostają odświeżając uszkodzone strony.
Podsumowanie
Awarie spowodowane cyberatakami robią więcej niż tylko zakłócenie codziennych rutyn. Przekształcają naszą relację z technologią, na której polegamy. „Długa droga do odzyskania” nie jest porażką inżynieryjną, ale nieuniknionym podatkiem od bezpieczeństwa cyfrowego. Hakerzy uderzają w ciągu minut, ale odbudowa zaufania i bezpieczeństwa zajmuje dni. Czas oczekiwania wydaje się niekończący, ale w dzisiejszej erze internetu stał się częścią rzeczywistości, w której żyjemy.
Poradnik przetrwania: Przygotowanie na kolejny blackout cyfrowy
Dla platform
- Niezmiennicze kopie zapasowe: Miej kopie zapasowe, których hakerzy nie mogą dotknąć, zmienić ani zaszyfrować.
- Przejrzysta komunikacja: Nie znikaj z oczu swoich użytkowników. Jeśli zostaniesz uderzony, powiedz im. Cisza nakręca krąg plotek.
- Plansza reagowania gotowa do bitwy: Miej wyćwiczony plan działania, aby Twój zespół wiedział dokładnie, co robić, gdy nastąpi atak.
Dla użytkowników
- Higiena danych: Przestań ponownie używać haseł w różnych platformach. Włącz uwierzytelnianie wieloskładnikowe (MFA) wszędzie tam, gdzie to możliwe.
- Zarządzaj oczekiwaniami: Przyjmij do wiadomości, że kiedy poważna usługa zawiedzie z powodu ataku, nie będziesz mógł szybko się zalogować.
- Bądź czujny: Uważaj na nietypowe e-maile, wiadomości lub połączenia, które mogą wykorzystać awarię. Próby phishingowe często rosną, gdy użytkownicy są zdenerwowani i oczekują aktualizacje.
Dla społeczności
Gdy główne platformy stają się ciemne, oficjalne strony statusowe często uciekają się do niejasnego języka korporacyjnego. Wtedy Status Is Down staje się niezbędny. To nie tylko liczby przestojów - daje użytkownikom miejsce do sprawdzenia tego, co widzą, uświadomienia sobie, że nie są jedynymi w blokadzie, i dzielenia się frustracjami w czasie rzeczywistym. Rozproszone skargi stają się chórem, który wszyscy mogą usłyszeć, przekształcając zamieszanie w zbiorową świadomość, podczas gdy inżynierowie skupiają się na odbudowie.
Obraz: Eakrin Rasadonyindee | Dreamstime.com