Почему сбои из-за кибератак длятся дни, а не часы
Мы все это проходили — вы обновляете страницу, получаете крутящийся круг смерти и вздыхаете. Большую часть времени цифровые сбои — это просто мелкие препятствия. Сервер перегружен, рутинное обновление пошло не так, или кто-то споткнулся о виртуальный шнур питания. Обычно технические команды устраняют проблему, и жизнь продолжается в течение часа или двух.
Но потом есть другой вид сбоя. Сбой, который падает, как анвил, и остается неработоспособным.
Когда хакеры проникают в систему, восстановление не так просто, как выключить и снова включить серверы. Это запускает жестокий марафон судебных расследований, охоты за уязвимостями, очищения скомпрометированных данных и тщательного восстановления систем с нуля. Вот почему простоев, вызванных кибератаками, не удается завершить к обеду — это растягивается на дни, иногда недели, оставляя пользователей в затруднительном положении, а платформы под давлением.
В отличие от стандартного технического сбоя, эти инциденты несут тяжелейшее психологическое бремя. Как только слово "кибератака" или "вымогатель" появляется в обсуждении, нарратив меняется. Пользователи не просто чувствуют неудобство; они чувствуют себя уязвимыми. И когда простой затягивается, невиновное нетерпение быстро превращается в полный панический ужас.
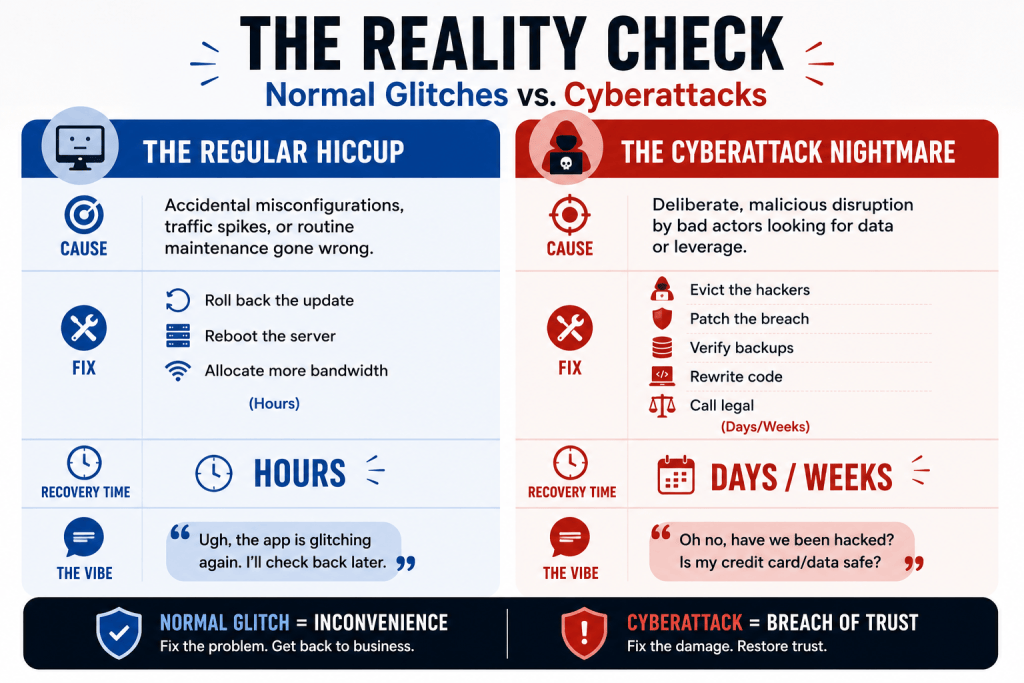
Реальная проверка: Обычные сбои против кибератак
Почему технической команде требуется так много времени?
Для разочарованного пользователя, смотрящего на ошибку 404, кажется, что ничего не происходит. На самом деле, за кулисами IT- и безопасные команды ведут многоуровневую войну. Они не могут просто спешить, чтобы снова включить системы, потому что быстрое восстановление скомпрометированной системы — это все равно что снова впустить в дом грабителя.
Контрольный список для восстановления обычно выглядит следующим образом:
- Судебное расследование — выяснение того, как именно хакеры проникли в периметр.
- Сдерживание — изоляция пораженных систем, чтобы инфекция не распространялась.
- Дилемма с выкупом и переговоры — в некоторых случаях страховщики и группы реагирования на инциденты вмешиваются, чтобы оценить требования о выкупе и решить, является ли оплата самым быстрым способом получения ключа дешифрования.
- Устранение уязвимостей — закрытие задних дверей и усиление замков.
- Восстановление резервных копий — кропотливое восстановление потерянных или поврежденных данных (и надежда на то, что резервные копии не были скомпрометированы).
- Регуляторная бумажная волокита — соблюдение правил, законных раскрытий и законов о конфиденциальности перед перезапуском.
Каждый из этих шагов добавляет часы, если не дни, к часы.
Кейс: Крах Canvas от Instructure
Текстbook пример этой мучительной временной линии недавно проявился с Canvas от Instructure — цифровой платформой для множества школ и университетов. Когда Canvas подвергся кибератаке, это вызвало не просто временной сбой — это привело к многочисленным перебоям, которые привели к хаосу в образовании.
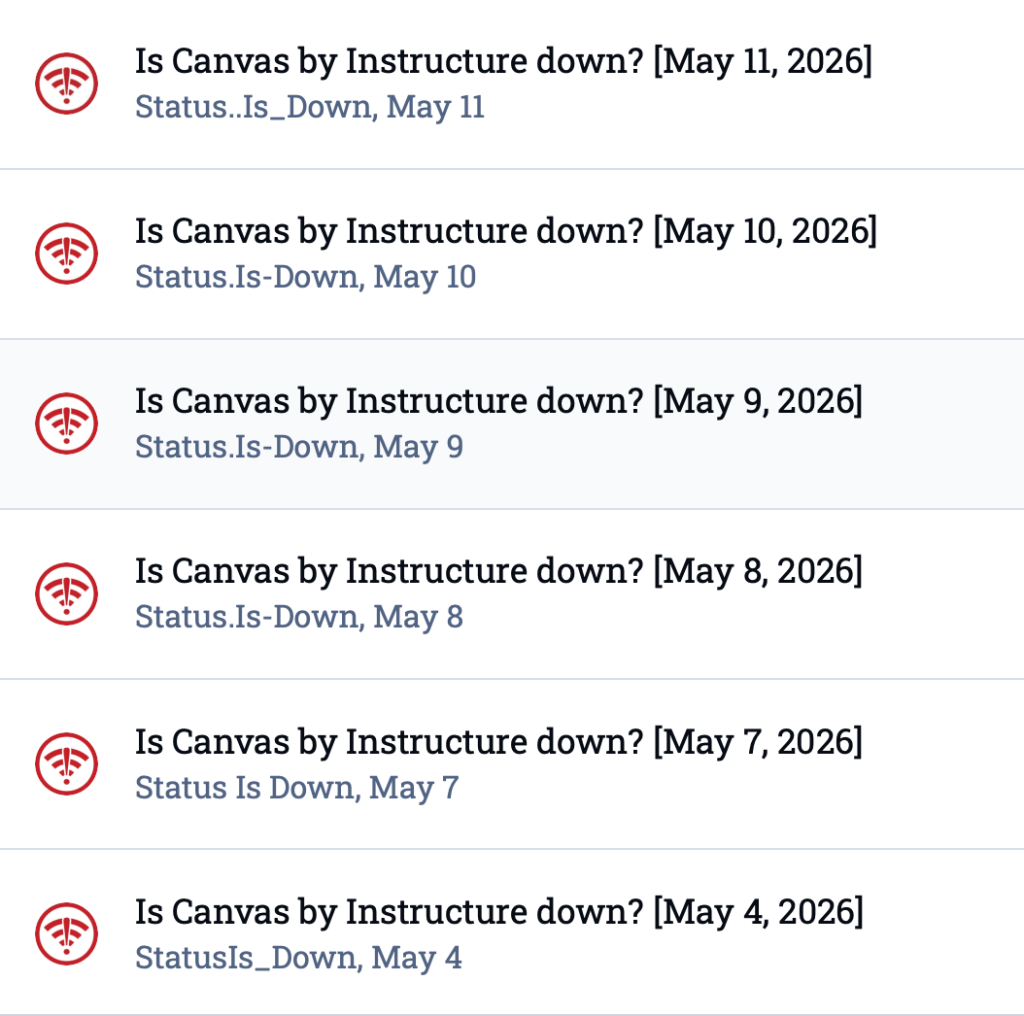
Студенты не могли сдать финальные работы, профессора не могли оценить задания, и коммуникационные инструменты исчезли. Поскольку платформа подверглась первоначальному удару, за которым последовала первая мощная волна 7 мая, жалобы пользователей на отслеживающих форумах начали накапливаться 4 мая и не прекращались до 11 мая.
Canvas не могла просто нажать на волшебный переключатель. Им пришлось систематически проверить свою инфраструктуру, обеспечить безопасность данных студентов и удостовериться, что среда была на 100% безопасна, прежде чем впустить миллионы пользователей обратно. Для пользователей, застрявших в этом цикле обновления страницы, надеясь на экран входа и получая ошибку тайм-аута, эти дни казались абсолютной вечностью. Это прекрасно проиллюстрировало жестокую реальность современного реагирования на инциденты: безопасность нельзя торопить.
Из класса в гостиную: Праздничный сбой La Poste & La Banque Postale
Во время праздничной распродажи декабря 2025 года La Poste и La Banque Postale — национальная почтовая служба Франции и её розничное банковское подразделение — подверглись DDoS кибератаке, которая нарушила их цифровую инфраструктуру.
В рамках ответной защиты большие части их онлайн-присутствия были отключены на несколько дней, оставив клиентские веб-сайты и мобильные банковские приложения лишь с ошибками сервера. Поскольку отключение совпало с самым загруженным неделей покупок и банковских услуг года, жалобы резко возросли, так как пользователи боролись, чтобы отследить посылки или получить доступ к средствам.
Нарушение распространилось за пределы этих двух учреждений, с Caisse d’Épargne и Banque Populaire, также сообщающими о замедлении обслуживания. Хотя инцидент не затрагивал компрометацию данных клиентов, масштаб и время происшествия усилили общественную тревогу. Будь то студенты, заблокированные из Canvas, или отпускные покупатели, блокированные от La Poste, реальность была одной и той же — кибератаки могут закрыть двери цифровых услуг на дни, коммуникация становится неясной, и пользователи остаются, обновляя сломанные страницы.
Вывод
Сбои из-за кибератак делают больше, чем просто нарушают повседневные рутины. Они пересматривают наши отношения с технологиями, от которых мы зависим. "Долгий путь к восстановлению" — это не инженерная неудача, а неизбежная цена цифровой безопасности. Хакеры наносят удары за минуты, однако восстановление доверия и безопасности занимает дни. Ожидание кажется бесконечным, но в современную эпоху интернета это стало частью той реальности, с которой мы живем.
Руководство по выживанию: Подготовка к следующему цифровому сбою
Для платформ
- Неизменные резервные копии: Иметь резервные копии, к которым хакеры не могут получить доступ, изменить или зашифровать.
- Прозрачная коммуникация: Не игнорируйте своих пользователей. Если вас атаковали, скажите им. Молчание питает слухи.
- Готовый план реагирования: Держите готовую инструкцию, чтобы ваша команда знала, что делать в момент атаки.
Для пользователей
- Гигиена данных: Перестаньте повторно использовать пароли на разных платформах. Включите многофакторную аутентификацию (MFA) где можно.
- Управление ожиданиями: Примите, что, когда основной сервис отключается из-за взлома, вы не сможете войти в систему в ближайшее время.
- Оставайтесь бдительными: Следите за необычными письмами, сообщениями или звонками, которые могут использовать сбой. Попытки фишинга часто возрастают, когда пользователи испытывают тревогу и ищут обновления.
Для сообщества
Когда крупные платформы становятся недоступными, официальные страницы статуса часто ускользают в неясный корпоративный язык. ВЭто время Status Is Down становится жизненно важным. Дело не только в цифрах простоев — это дает пользователям место для перекрестной проверки того, что они видят, осознания того, что они не единственные, кто заперт, и обмена недовольством в реальном времени. Разрозненные жалобы становятся хором, которое может услышать каждый, превращая путаницу в коллективное осознание, пока инженеры сосредотачиваются на восстановлении.
Изображение: Eakrin Rasadonyindee | Dreamstime.com