Bakit ang mga cyberattack outage ay tumatagal ng mga araw, hindi ng mga oras
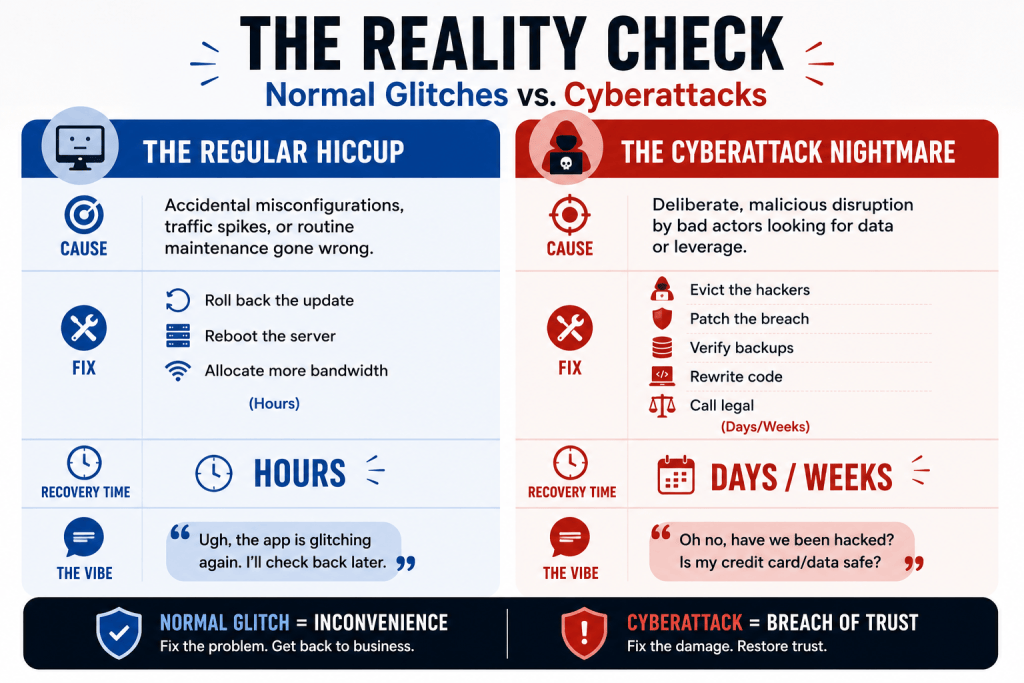
Narito tayo lahat—nag-refresh ka ng isang pahina, nakakuha ng spinning wheel of death, at nag-sigh. Karamihan ng oras, ang mga digital na outage ay mga maliit na hadlang lamang. Ang isang server ay nagiging overloaded, ang isang routine update ay naiiba, o may isang tao na nadadapa sa isang virtual power cord. Karaniwan, inaayos ito ng mga tech team, at ang buhay ay nagpapatuloy sa loob ng isang oras o dalawa.
Ngunit mayroon ding ibang uri ng outage. Ang klase na bumabagsak tulad ng panggiling at nananatiling naka-off.
Kapag ang mga hacker ay nakapasok sa isang sistema, ang pagbawi ay hindi kasing simple ng pag-off at pag-on muli ng mga server. Nagsisimula ito ng isang nakakapagod na marathon ng forensic investigations, paghahanap ng mga backdoor vulnerabilities, paglinis ng mga compromised data, at maingat na pagbuo muli ng mga sistema mula sa simula. Ito ang dahilan kung bakit ang downtime na dulot ng cyberattack ay hindi natatapos sa oras ng tanghalian— ito ay umaabot sa mga araw, minsan mga linggo, na nag-iiwan ng mga gumagamit na stranded at ang mga platform ay pinapawisan sa ilalim ng spotlight.
Tulad ng isang karaniwang technical glitch, ang mga insidenteng ito ay nagdadala ng mabigat na sikolohikal na bigat. Sa sandaling ang salitang “cyberattack” o “ransomware” ay pumasok sa pag-uusap, nagbabago ang naratibo. Ang mga gumagamit ay hindi lamang nakakaramdam ng abala; sila ay nakakaramdam ng walang seguridad. At habang ang downtime ay umaabot, ang inosenteng pagkabigo ay mabilis na naging ganap na panic.
Ang Katotohanan: Mga Normal na Glitch vs. Cyberattacks
Bakit Kaya Ang Tech Team Ay Naghihintay Nang Sobrang Tagal?
Para sa mga nababahala na gumagamit na nakatitig sa isang 404 error, mukhang walang nangyayari. Sa katotohanan, sa likod ng mga eksena, ang mga IT at security team ay lumalaban sa isang multi-layered na digmaan. Hindi sila maaaring magmadali na ibalik ang lahat dahil ang pagdala ng isang compromised na sistema online nang masyado nang maaga ay parang pag-anyaya sa magnanakaw na muling pumasok sa kanilang bahay.
Ang checklist para sa pagbawi ay karaniwang ganito:
- Forensic investigation — pagtukoy sa eksaktong kung paano pumasok ang mga hacker sa perimeter.
- Containment — paghihiwalay ng mga apektadong sistema upang hindi kumalat ang impeksyon.
- Ransom dilemma & negotiation — sa ilang mga kaso, ang mga insurers at incident response teams ay nanghihimasok upang suriin ang mga hiling na ransom at magpasya kung ang pagbabayad ay ang pinakamabilis na paraan upang makakuha ng decryption key.
- Patching vulnerabilities — isara ang mga backdoor at patatagin ang mga kandado.
- Restoring backups — maingat na muling buuin ang nawala o corrupted na data (at umaasang hindi naapektuhan ang backups).
- Regulatory red tape — pag-navigate sa mga regulasyon, legal disclosures, at mga batas sa privacy bago ang muling paglulunsad.
Bawat isa sa mga hakbang na ito ay nagdadagdag ng mga oras, kung hindi man mga araw, sa orasan.
Case Study: Ang Canvas ng Instructure na Meltdown
Isang tamang halimbawa ng nakakapagod na timeline na ito ay nangyari kamakailan sa Canvas ng Instructure, ang digital backbone para sa walang katulad na mga paaralan at unibersidad. Nang magkaroon ng cyberattack ang Canvas, hindi lamang ito nagdulot ng pansamantalang blip—nag-trigger ito ng multi-day blackout na nagdala ng kaguluhan sa edukasyon.
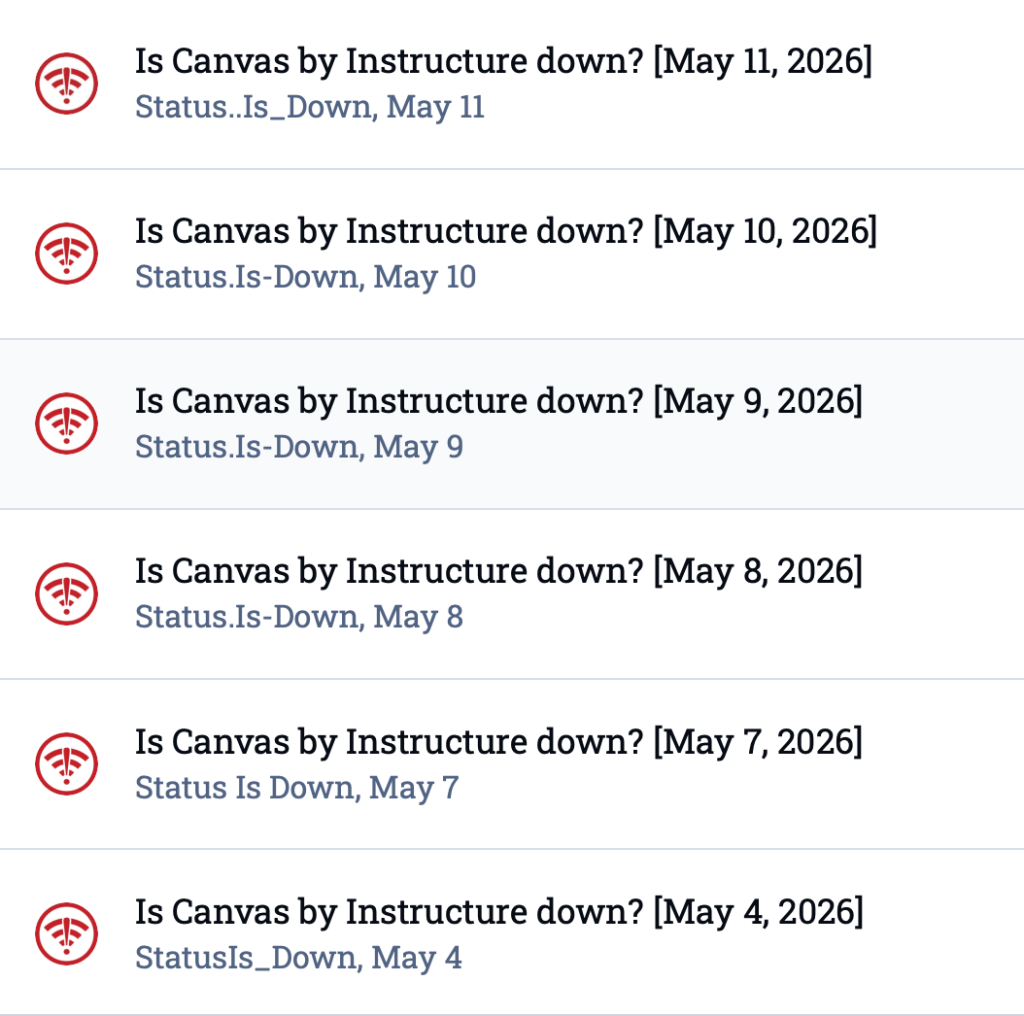
Hindi maipasok ng mga estudyante ang kanilang mga final, hindi ma-grade ng mga propesor ang mga assignments, at nawala ang mga tool sa komunikasyon. Dahil ang platform ay nakaranas ng isang paunang suntok na sinundan ng isang malaking pangalawang alon noong Mayo 7, ang mga reklamo ng gumagamit sa mga forum ng pag-track ay nagsimulang dumami noong Mayo 4 at hindi huminto hanggang Mayo 11.
Hindi maaring i-flip ng Canvas ang isang magic switch. Kailangan nilang systematically na sulsulan ang kanilang infrastructure, i-secure ang data ng estudyante, at siguraduhin na ang kapaligiran ay 100% ligtas bago ibalik ang milyon-milyong mga gumagamit. Para sa mga gumagamit na nahulog sa loop ng pag-refresh ng pahina, umaasa para sa isang login screen at nakukuha ang timeout error, ang mga araw na iyon ay tila isang walang katapusang haba. Ito ay perpektong naglarawan ng brutal na katotohanan ng modernong incident response: hindi ka nagmamadali sa seguridad.
Mula sa Classroom Hanggang sa Living Room: Ang La Poste & La Banque Postale Holiday Blackout
Sa panahon ng holiday rush noong Disyembre 2025, La Poste at La Banque Postale—pambansang serbisyo ng postal ng France at ang retail banking arm nito—naka-experience ng DDoS cyberattack na nakagambala sa kanilang digital infrastructure.
Bilang bahagi ng depensibong tugon, malalaking bahagi ng kanilang online presence ay na-offline sa loob ng ilang araw, na nag-iiwan ng mga customer-facing websites at mobile banking apps na nagpapakita lamang ng mga error ng server. Dahil ang outage ay tumutugma sa pinaka-maabala na linggo ng pamimili at pagbabangko ng taon, tumaas ang mga reklamo habang ang mga gumagamit ay nahihirapang subaybayan ang mga parcel o ma-access ang mga pondo.
Ang pagkasira ay lumawak lampas sa dalawang institusyong ito, kasama ang Caisse d’Épargne at Banque Populaire na nag-ulat din ng mga pagkaantala sa serbisyo. Bagamat ang insidente ay hindi nagsangkot ng paglabag sa data ng customer, ang sukat at oras ay nagpalala ng publiko. Ito ay nagiging totoo - ang mga cyberattacks ay maaaring magsara ng mga pintuan ng digital services sa loob ng mga araw, ang komunikasyon ay nagiging malabo, at ang mga gumagamit ay naiwan upang i-refresh ang mga nasirang pahina.
Ang Takeaway
Ang mga cyberattack outages ay higit pa sa pagka-abala ng pang-araw-araw na mga gawi. Binabago nila ang ating relasyon sa teknolohiya na ating pinagtitiwalaan. Ang "mahabang daan sa pagbawi" ay hindi pagkukulang sa engineering kundi ang hindi maiiwasang buwis ng digital security. Ang mga hacker ay pumapalo sa loob ng ilang minuto, ngunit ang muling pagbuo ng tiwala at seguridad ay tumatagal ng mga araw. Ang paghihintay ay tila walang katapusan, ngunit sa makabagong panahon ng internet, ito ay naging bahagi ng katotohanang ating ginagalawan.
Survival Guide: Paghahanda Para sa Susunod na Digital Blackout
Para sa mga Platform
- Immutable Backups: Magkaroon ng mga backup na hindi kayang hawakan, baguhin, o i-encrypt ng mga hacker.
- Transparent Communication: Huwag mawalan ng komunikasyon sa iyong mga gumagamit. Kung nabiktima ka, sabihin mo sa kanila. Ang katahimikan ay nag-uudyok sa mga tsismis.
- Battle‑Ready Response Plan: Magkaroon ng repasadong playbook upang malaman ng iyong team kung ano ang gagawin kapag umatake ang cyber.
Para sa mga Gumagamit
- Data Hygiene: Itigil ang pag-uulit ng mga password sa iba't ibang platform. I-on ang Multi-Factor Authentication (MFA) sa lahat ng maaari mong paglagyan.
- Manage Expectations: Tanggapin na kapag ang isang malaking serbisyo ay bumaba dahil sa hack, hindi ka makakapasok anumang oras sa lalong madaling panahon.
- Manatiling mapagbantay: Mag-ingat sa mga hindi pangkaraniwang email, text, o tawag na maaaring samantalahin ang outage. Madalas na tumataas ang phishing attempts kapag ang mga gumagamit ay nababahala at naghahanap ng mga update.
Para sa Komunidad
Kapag ang mga pangunahing platform ay umiilaw, ang mga opisyal na status page ay umuurong sa malabo na corporate language. Iyan ang pagkakataon na ang Status Is Down ay nagiging mahalaga. Hindi lamang ito tungkol sa mga numero ng outage—nagbibigay ito ng lugar sa mga gumagamit upang mag-cross-reference kung ano ang kanilang nakikita, mapagtanto na hindi sila nag-iisa na naiwan sa labas, at ibahagi ang kanilang mga pagkabigo sa real time. Ang mga nakakalat na reklamo ay nagiging isang koro na lahat ay makakarinig, na nagiging sanhi ng pagkalito sa kolektibong kamalayan habang ang mga inhinyero ay nakatuon sa pagbawi.
Image: Eakrin Rasadonyindee | Dreamstime.com