Waarom cyberaanval-uitval dagen duurt, niet uren
We hebben het allemaal meegemaakt: je ververst een pagina, krijgt een draaiend wiel van de dood, en zucht. De meeste tijd zijn digitale uitvalperiodes slechts kleine hobbels. Een server raakt overbelast, een routinematige update gaat mis, of iemand struikelt over een virtuele netwerkkabel. Gewoonlijk lossen technische teams het op, en het leven gaat binnen een uur of twee weer verder.
Maar dan is er de andere soort uitval. De soort die als een aambeeld valt en niet weer opkomt.
Wanneer hackers een systeem binnendringen, is herstel niet zo simpel als het uitschakelen en weer inschakelen van de servers. Het leidt tot een slopende marathon van forensisch onderzoek, het opsporen van achterdeuren, het opschonen van gecompromitteerde gegevens en het zorgvuldig opnieuw opbouwen van systemen vanaf nul. Dit is waarom de downtime die gedreven wordt door cyberaanvallen niet voor de lunch voorbij is; het duurt dagen, soms weken, waardoor gebruikers vast komen te zitten en platforms bezweet worden onder de aandacht.
In tegenstelling tot een standaard technische storing, dragen deze incidenten een zware psychologische last. Op het moment dat het woord “cyberaanval” of “ransomware” in het gesprek komt, verandert het verhaal. Gebruikers voelen zich niet alleen ongemakkelijk; ze voelen zich blootgesteld. En naarmate de downtime voortduurt, wordt onschuldige ongeduld al snel volle paniek.
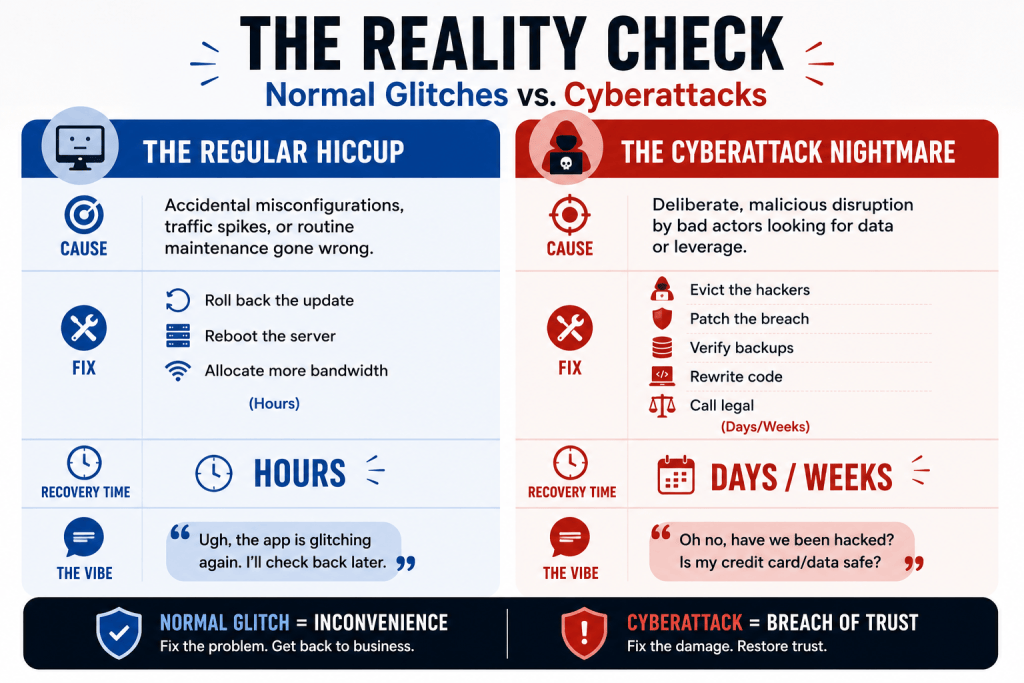
De Realiteitscheck: Normale Storing vs. Cyberaanvallen
Waarom duurt het zo lang bij het Tech Team?
Voor de gefrustreerde gebruiker die naar een 404-fout kijkt, lijkt het alsof er niets gebeurt. In werkelijkheid zijn de IT- en beveiligingsteams achter de schermen een oorlog met meerdere lagen aan het voeren. Ze kunnen niet gewoon snel dingen weer inschakelen, omdat een gecompromitteerd systeem te vroeg online brengen is als het uitnodigen van de inbreker recht door de voordeur.
De herstelchecklist ziet er meestal als volgt uit:
- Forensisch onderzoek — precies uitzoeken hoe de hackers de perimeter hebben doorbroken.
- Containment — geïsoleerde systemen zodat de infectie zich niet verspreidt.
- Ransomdilemma & onderhandeling — in sommige gevallen treden verzekeraars en incidentrespons teams in om losgeld eisen te evalueren en te bepalen of betalen de snelste manier is om een decryptiesleutel te krijgen.
- Kwetsbaarheden patchen — de achterdeuren sluiten en de sloten versterken.
- Back-ups herstellen — zorgvuldig verloren of beschadigde gegevens opnieuw opbouwen (en hopen dat de back-ups niet zijn gecompromitteerd).
- Regelgevende bureaucratie — omgaan met naleving, juridische openbaarmaking en privacywetten voordat er opnieuw gelanceerd wordt.
Elk van deze stappen voegt uren, zo niet dagen, toe aan de klok.
Case Study: De Canvas by Instructure Meltdown
Een schoolvoorbeeld van deze slopende tijdlijn speelde zich recentelijk af met Canvas door Instructure, de digitale ruggengraat voor talloze scholen en universiteiten. Toen Canvas werd getroffen door een cyberaanval, veroorzaakte dit niet alleen een tijdelijke hapering; het leidde tot een multi-daagse blackout die het onderwijs in chaos storte.
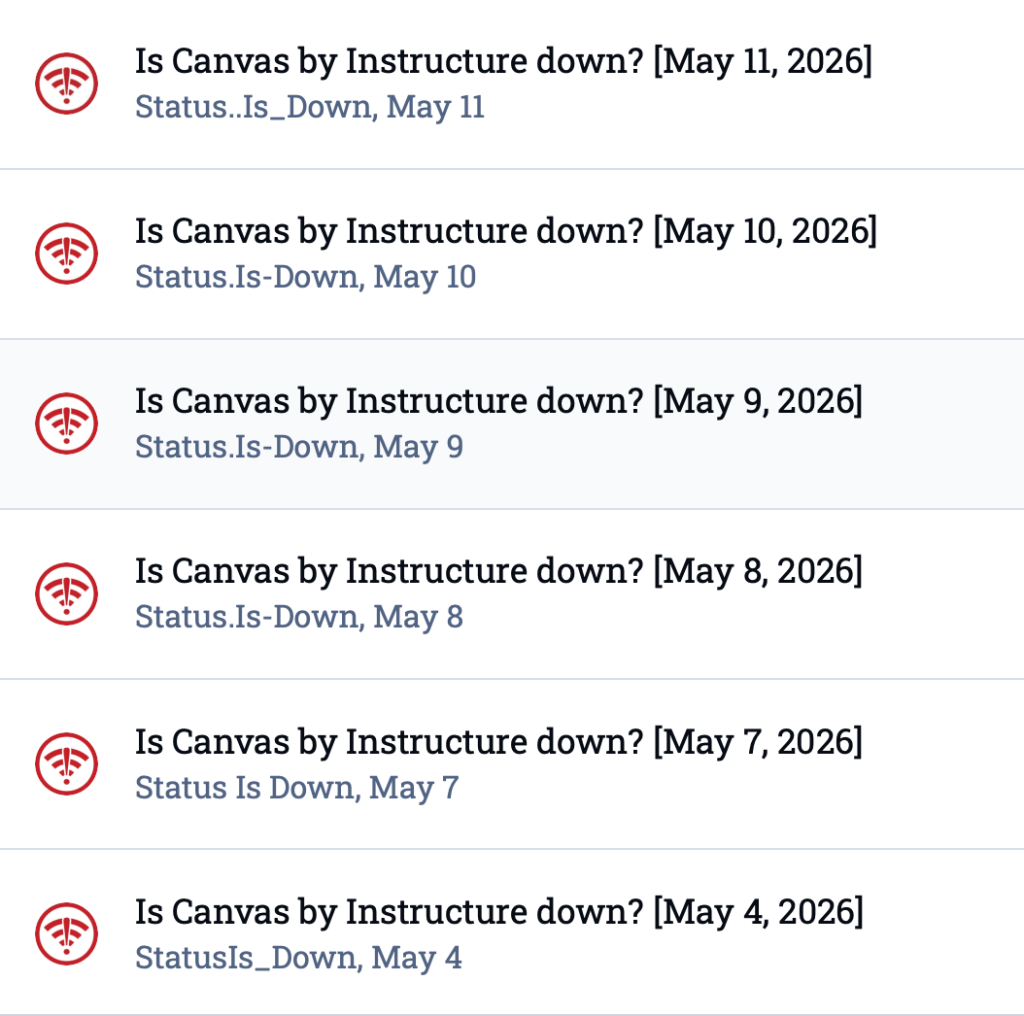
Studenten konden geen examens inleveren, professoren konden geen opdrachten beoordelen, en communicatiemiddelen verdween. Omdat het platform een eerste klap kreeg gevolgd door een enorme secundaire golf op 7 mei, begonnen gebruikersklachten op trackingforums zich op te stapelen op 4 mei en stopten pas met binnenkomen op 11 mei.
Canvas kon gewoon geen magische schakelaar omzetten. Ze moesten hun infrastructuur systematisch controleren, studentgegevens beveiligen, en ervoor zorgen dat de omgeving 100% veilig was voordat miljoenen gebruikers weer naar binnen mochten. Voor gebruikers die vastzaten in die cirkel van het vernieuwen van de pagina, hopend op een inlogscherm en ontvangend een time-out foutmelding, voelden die dagen als een absolute eeuwigheid. Het illustreerde perfect de brute realiteit van moderne incidentrespons: je haast de beveiliging niet.
Van de Klas naar de Woonkamer: De La Poste & La Banque Postale Vakantie-uitval
Tijdens de december 2025 vakantie drukte, La Poste en La Banque Postale—de nationale postdienst van Frankrijk en zijn detailhandelsbank—ervaren een DDoS cyberaanval die hun digitale infrastructuur verstoorde.
Als onderdeel van de defensieve reactie werden grote delen van hun online aanwezigheid gedurende meerdere dagen offline gehaald, waardoor klantgerichte websites en mobiele bank-apps alleen serverfouten vertoonden. Omdat de uitval samenviel met de drukste winkel- en bankweek van het jaar, stegen de klachten toen gebruikers moeite hadden om pakketten te volgen of toegang te krijgen tot fondsen.
De verstoring breidde zich uit behalve deze twee instellingen, waarbij Caisse d’Épargne en Banque Populaire ook meldingen van betrouwbare vertragingen gaven. Hoewel het incident geen inbreuk op klantgegevens betrof, versterkte de schaal en timing de publieke bezorgdheid. Of het nu studenten waren die niet in Canvas konden, of vakantiewinkelaars die geblokkeerd waren bij La Poste, de realiteit was dezelfde: cyberaanvallen kunnen de deuren van digitale diensten dagenlang sluiten, communicatie wordt vaag en gebruikers worden achtergelaten met vernieuwende gebroken pagina's.
De Les
Cyberaanval-uitvallen verstoren meer dan dagelijkse routines. Ze herschikken onze relatie met de technologie waar we van afhankelijk zijn. De “lange weg naar herstel” is geen falen in engineering, maar de onvermijdelijke belasting van digitale beveiliging. Hackers slaan in minuten toe, maar het herstellen van vertrouwen en veiligheid kost dagen. Het wachten voelt eindeloos, maar in het huidige internet tijdperk is het een deel van de realiteit waar we mee moeten leven.
Overlevingsgids: Voorbereiden op de Volgende Digitale Blackout
Voor de Platforms
- Onveranderlijke Back-ups: Heb back-ups die hackers niet kunnen aanraken, wijzigen of versleutelen.
- Transparante Communicatie: Ghost je gebruikers niet. Als je bent getroffen, vertel het ze. Stilte voedt de geruchtenmolen.
- Gevechtsklare Responsstrategie: Behoud een geoefend plan zodat je team precies weet wat te doen wanneer de aanval toeslaat.
Voor de Gebruikers
- Gegevenshygiëne: Stop met het hergebruiken van wachtwoorden op verschillende platforms. Zet Multi-Factor Authenticatie (MFA) aan overal waar je kunt.
- Beheer Verwachtingen: Accepteer dat wanneer een grote dienst uitvalt door een hack, je binnenkort niet weer kunt inloggen.
- Blijf waakzaam: Let op ongebruikelijke e-mails, sms-berichten of oproepen die mogelijk van de uitval profiteren. Phishingpogingen stijgen vaak wanneer gebruikers ongerust zijn en op zoek zijn naar updates.
Voor de Gemeenschap
Wanneer grote platforms uitvallen, trekken officiële statuspagina's vaak zich terug in vage zakelijke taal. Dat is wanneer Status Is Down essentieel wordt. Het gaat niet alleen om uitvalcijfers; het geeft gebruikers een plek om te cross-referencen wat ze zien, te beseffen dat ze niet de enige zijn die zijn buitengesloten, en frustraties in realtime te delen. Verspreide klachten worden een koor dat iedereen kan horen, waardoor verwarring verandert in saamhorigheid terwijl ingenieurs zich concentreren op herstel.
Afbeelding: Eakrin Rasadonyindee | Dreamstime.com