
Aumentando por Padrão: O Que 186.056 Websites Populares Revelam Sobre a Preparação em Diversas Indústrias
Apresentado por Status Is UP, a plataforma irmã de habilitação de uptime do Status Is Down. Whitepaper da indústria, outubro de 2026.
O Status Is Down registra o que acontece quando websites e serviços online falham. Este documento analisa as decisões tomadas muito antes de um incidente: como um site lida com HTTPS, certificados, autenticação de e-mail, cache e DNS. Essas escolhas raramente fazem manchetes, mas ajudam a decidir se uma falha rotineira permanece invisível para os clientes ou se torna uma interrupção visível, um aviso do navegador, um e-mail de phishing convincente ou uma página lenta e frágil.
A evidência vem do Status Is UP Website Readiness snapshot. Entre 23 e 24 de outubro de 2026, o Status Is UP verificou a homepage de 207.755 websites populares uma vez cada um contra 31 práticas, agrupadas em quatro faixas: Habilitar (descoberta), Reforçar (segurança e confiança), Acelerar (velocidade) e Recuperar (resiliência). Após excluir 21.699 sites de adulto, jogos de azar e pirataria, 186.056 resultados foram publicados. O site médio pontua 64 de 100 no índice de prontidão.
O snapshot não é uma medida de uptime. Ele registra quais práticas puderam ser observadas em um dia, de um único ponto de vista. Uma prática que não foi observada não é, por si só, uma descoberta de segurança: muitas práticas são opcionais, e alguns sites alcançam o mesmo objetivo de outras maneiras.
Resumo executivo
- A plataforma supera a popularidade. Os 1.000 sites principais têm um índice de prontidão mediano de 67; sites ranqueados entre 500.000 e um milhão pontuam 64. As plataformas de websites variam em 16 pontos, de 76 no Shopify a 60 onde nenhuma plataforma foi detectada.
- O trabalho de segurança muitas vezes para no meio. 90,8% dos sites redirecionam HTTP para HTTPS, mas apenas 30,8% mantêm HSTS por pelo menos um ano. 68,7% dos domínios não têm política DMARC ou têm apenas uma política de monitoramento.
- Setores regulados se reforçam; setores de consumo aceleram. Seguros e bancos lideram a faixa de Reforçar (64 e 62), mas ficam atrás na velocidade. O e-commerce lidera Acelerar (69). Os serviços governamentais têm o menor índice mediano entre 30 indústrias (56) e uma pontuação de Acelerar de 44.
- Os prazos de validade dos certificados são um prazo para 2027. Um certificado em quatro (24,8%) dura mais de 100 dias, o máximo permitido a partir de 15 de março de 2027. Em seguros, bancos e governo a parte é acima de 60%.
- DNS está altamente concentrado. Apenas 10,6% dos sites espalham seus servidores de nomes por mais de um provedor. Um provedor, Cloudflare, responde pelo DNS de 35,4% dos sites medidos.
- Compromissos de longo prazo são raros. De 138.176 sites onde cinco práticas de baixo custo "defina e mantenha" puderam ser medidas, 198 (0,14%) mostram todas as cinco, e 42,4% não mostram nenhuma.
As quatro faixas se comportam de maneira muito diferente. Os conceitos básicos de descobribilidade estão espalhados, a segurança é mista, a velocidade depende muito da hospedagem, e a resiliência na camada de DNS é a exceção.
1. Os padrões de plataforma importam mais do que popularidade
É tentador assumir que os websites mais visitados são os mais bem preparados. O snapshot mostra apenas uma pequena diferença. O índice de prontidão mediano é 67 para os 1.000 principais sites, 66 para sites ranqueados até 5.000 e até 10.000, e entre 64 e 65 para cada faixa de 50.000 até um milhão. Ao longo de todas as sete faixas de popularidade, a variação é de 3 pontos.
A plataforma subjacente a um site move a pontuação muito mais. Entre as plataformas com pelo menos 900 sites, lojas do Shopify têm uma mediana de 76 (13.085 sites), Next.js no Vercel e Webflow 73, Next.js no Cloudflare 72, Adobe Experience Manager 71, e Magento 70. WordPress, a maior plataforma na amostra com 30.664 sites, tem uma mediana de 64. PrestaShop e Bitrix estão em 61, e os 115.524 sites sem plataforma detectada estão em 60.
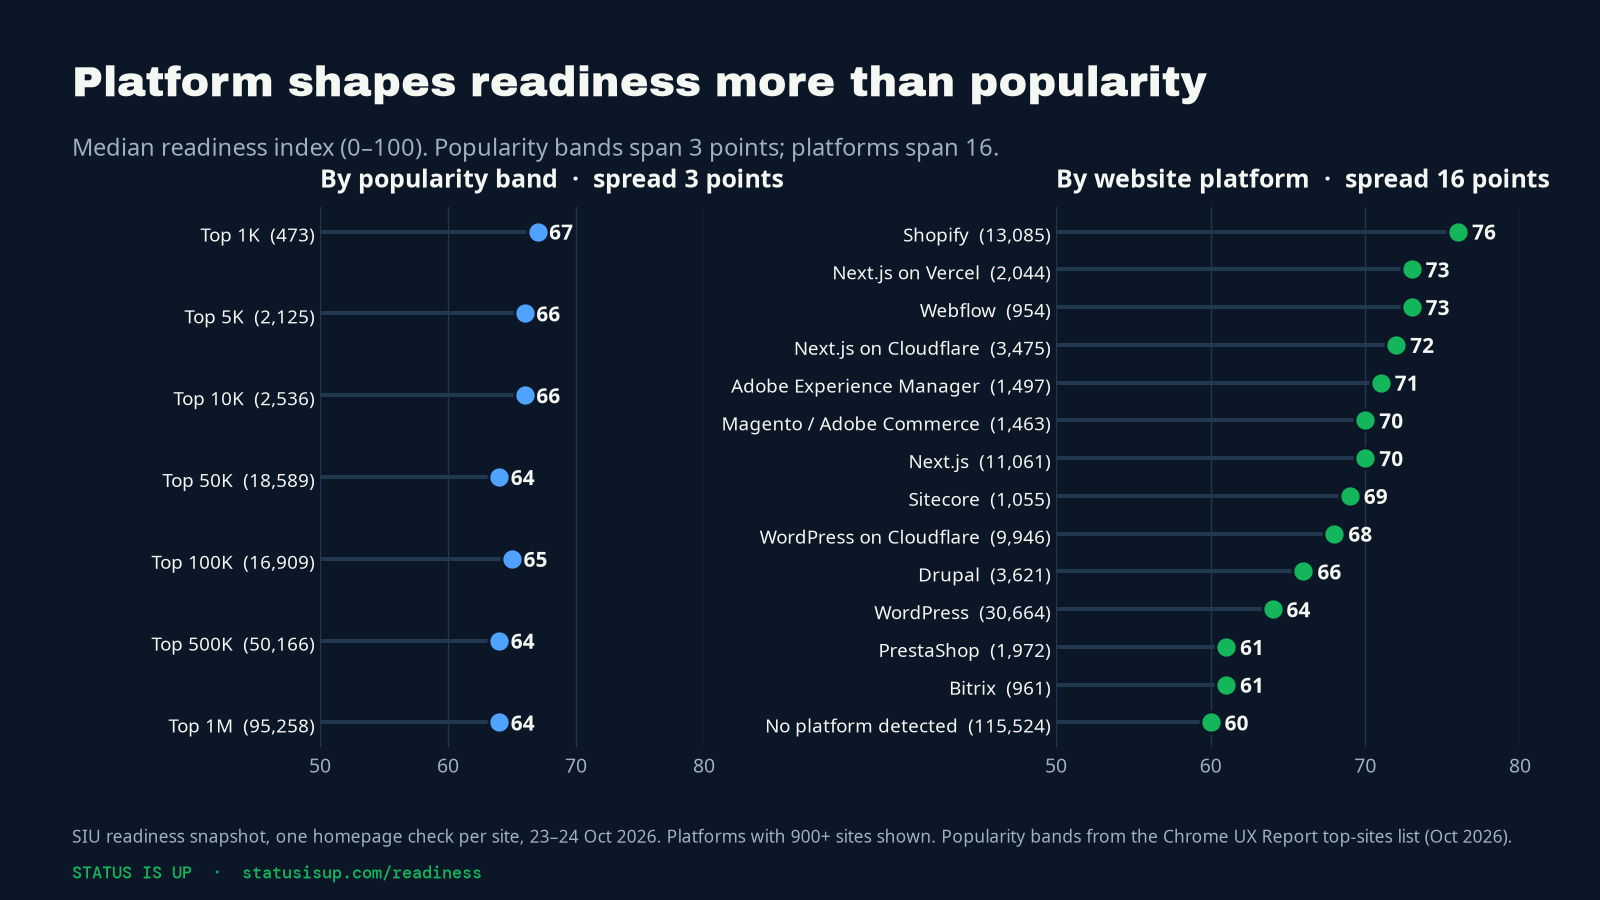
A razão são os padrões. Uma plataforma hospedada toma muitas decisões em nome do proprietário. No Shopify, 95,7% das lojas negociam HTTP/3 e 98,2% enviam o cabeçalho de segurança nosniff. Em sites de Next.js hospedados pelo Vercel, 97% mantêm HSTS por pelo menos um ano. No WordPress, as mesmas taxas são de 38% para HTTP/3, 22,3% para HSTS e 29,1% para nosniff, porque cada proprietário, tema e host decide separadamente.
Os padrões também estabelecem tetos. 12.350 lojas do Shopify enviam exatamente a mesma vida útil do HSTS, 7.889.238 segundos, ou cerca de 91 dias. Isso está abaixo do limite de um ano usado pelo Status Is UP e pela lista de pré-carregamento do navegador, assim apenas 3,7% dos sites do Shopify passam na verificação HSTS, mesmo que quase todos redirecionem para HTTPS. Quando uma plataforma escolhe um valor, quase todos os sites nela herdaram esse valor.
O padrão se mantém dentro de uma única indústria. Entre sites de e-commerce, 10.109 lojas do Shopify têm uma mediana de 76, lojas de Magento e Next.js 70, lojas sem plataforma detectada 66, lojas do WordPress 64 e lojas do PrestaShop 61.
A popularidade muda a mistura de práticas em vez do total. Os 1.000 principais sites são muito mais propensos a impor DMARC (60,5%, contra 24,1% para sites ranqueados entre 500.000 e um milhão) e a publicar um arquivo security.txt (21,5% contra 4,6%). Mas eles estão menos propensos a usar certificados de 100 dias ou menos (50,3% contra 82,3%) e menos propensos a expor um sitemap que o verificador poderia encontrar (41,8% contra 74,6%). Os resultados em nível de plataforma são publicados nos Status Is UP benchmarks de plataformas, incluindo Shopify, WordPress, Next.js no Vercel e Webflow.
2. Segurança que para no meio
O padrão mais comum no snapshot é um primeiro passo dado e o segundo passo pulado. HTTPS é quase universal: 90,8% dos sites redirecionam solicitações HTTP simples para HTTPS. HTTP Strict Transport Security (HSTS), que diz aos navegadores para nunca tentar a versão insegura novamente, é muito menos comum. Dos 144.624 sites onde HSTS pôde ser medido, 48,0% enviam o cabeçalho, 30,8% o mantêm por pelo menos um ano, 18,4% também cobrem seus subdomínios e 9,6% atendem às condições técnicas para a lista de pré-carregamento do navegador. Entre os sites que já redirecionam para HTTPS, metade (50,2%) não enviam cabeçalho HSTS.
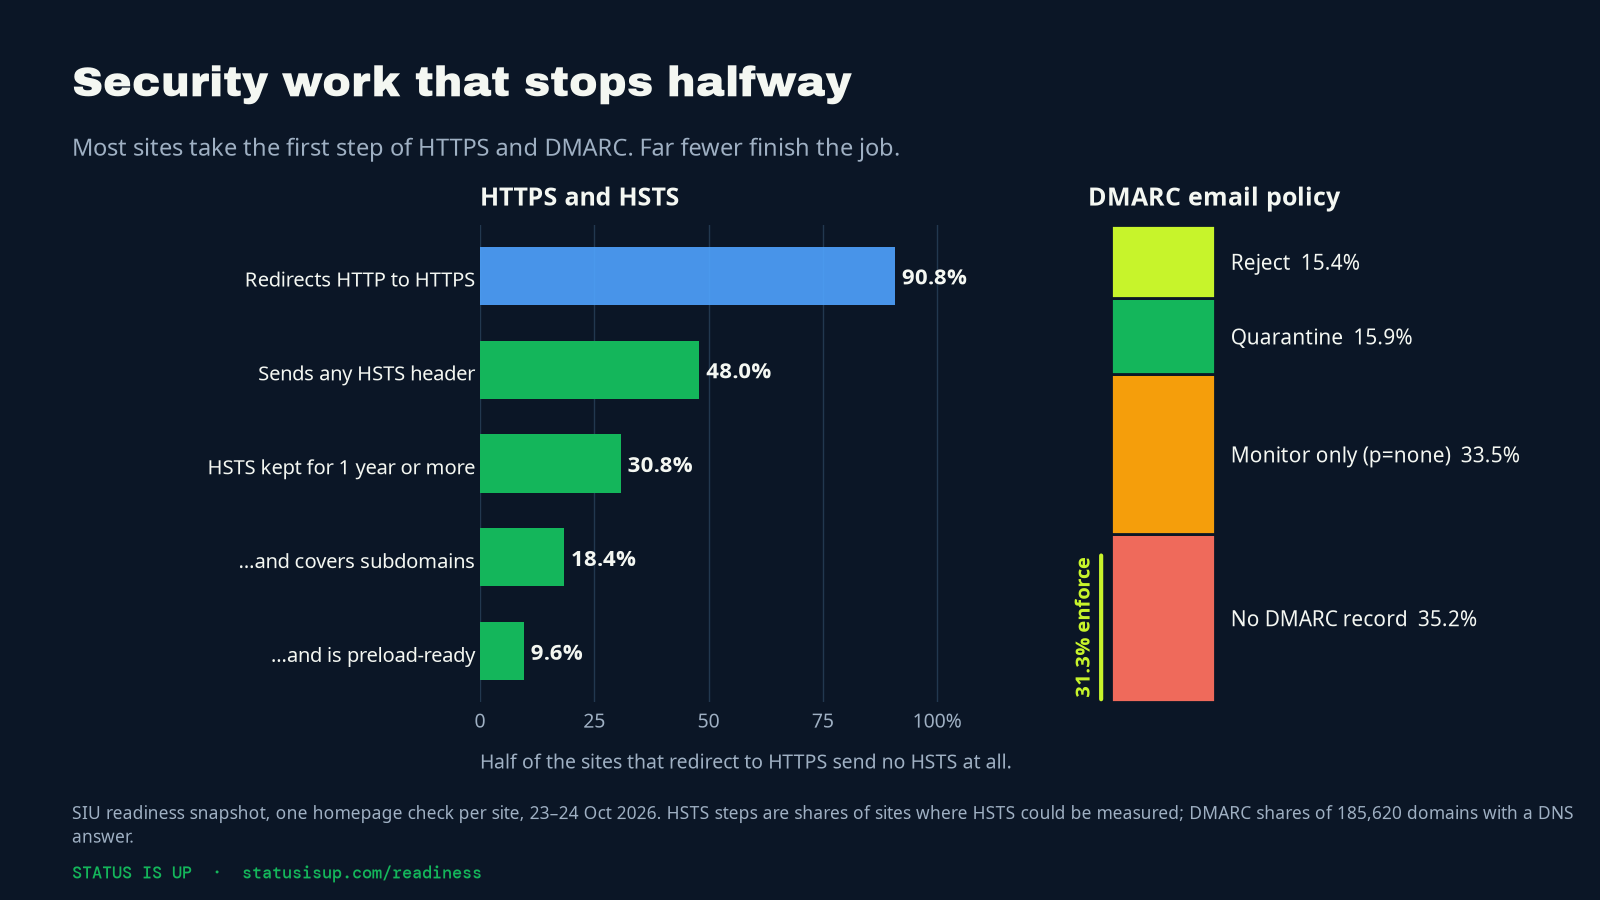
A autenticação de e-mail mostra a mesma forma. De 185.620 domínios, 35,2% publicam nenhum registro DMARC e 33,5% publicam uma política apenas de monitoramento (p=none). Apenas 31,3% impõem uma política: 15,9% colocam e-mails suspeitos em quarentena e 15,4% os rejeitam. Uma política de monitoramento apenas é um ponto de partida sensato, mas não impede que qualquer um envie e-mails que afirmam vir do domínio. O Google exige SPF, DKIM e DMARC de remetentes em massa para o Gmail e recomenda autenticação de e-mail para cada domínio que hospeda um site público.
Nenhum dos passos é difícil de concluir, mas ambos precisam de cuidado. O projeto de pré-carregamento HSTS recomenda aumentar a vida útil do HSTS em etapas, de cinco minutos para uma semana para um mês, antes de se comprometer com um valor longo, e descreve o pré-carregamento em si como opcional. O Status Is UP está implementando HSTS no statusisup.com da mesma maneira gradual. Para DMARC, o caminho habitual é p=none com relatórios, depois em quarentena, e depois rejeitar, uma vez que todos os remetentes legítimos estejam alinhados. Veja os guias de HSTS e DMARC para os passos exatos.
3. Setores regulados se reforçam. Setores de consumo aceleram.
Entre as 30 indústrias com pelo menos 900 sites classificados, os perfis de prontidão se dividem ao longo de uma linha clara. Setores com reguladores e auditores lideram a faixa de Reforçar: seguros e planejamento financeiro (64), bancos e finanças (62) e negociação de ações e criptomoedas (59). Eles também lideram os compromissos sobre os quais os auditores tendem a perguntar. Seguros impõem DMARC em 62,9% dos domínios e bancos em 61,4%, contra 31,3% em geral. Os serviços governamentais lideram em DNSSEC (19,4%) e em DNS de múltiplos provedores (21,4%).
Os mesmos setores ficam atrás na velocidade. Bancos pontuam 55 na faixa de Acelerar e seguros 57, enquanto e-commerce pontua 69 e notícias e mídia 65. Os serviços governamentais se destacam, com um índice mediano de 56, o mais baixo das 30 indústrias, e uma pontuação de Acelerar de 44. Apenas 17,5% das homepages governamentais servem formatos de imagem modernos, 13,3% negociam HTTP/3 e 31,6% passam na verificação de cache de ativos.

Os setores de consumo mostram o perfil oposto. Sites de e-commerce são rápidos e fáceis de descobrir (Habilitar 87, Acelerar 69), mas apenas 24,9% mantêm HSTS por um ano e 26,2% impõem DMARC. Essa lacuna é importante em um setor cujos clientes recebem rotineiramente e-mails sobre pedidos, pagamentos e entregas.
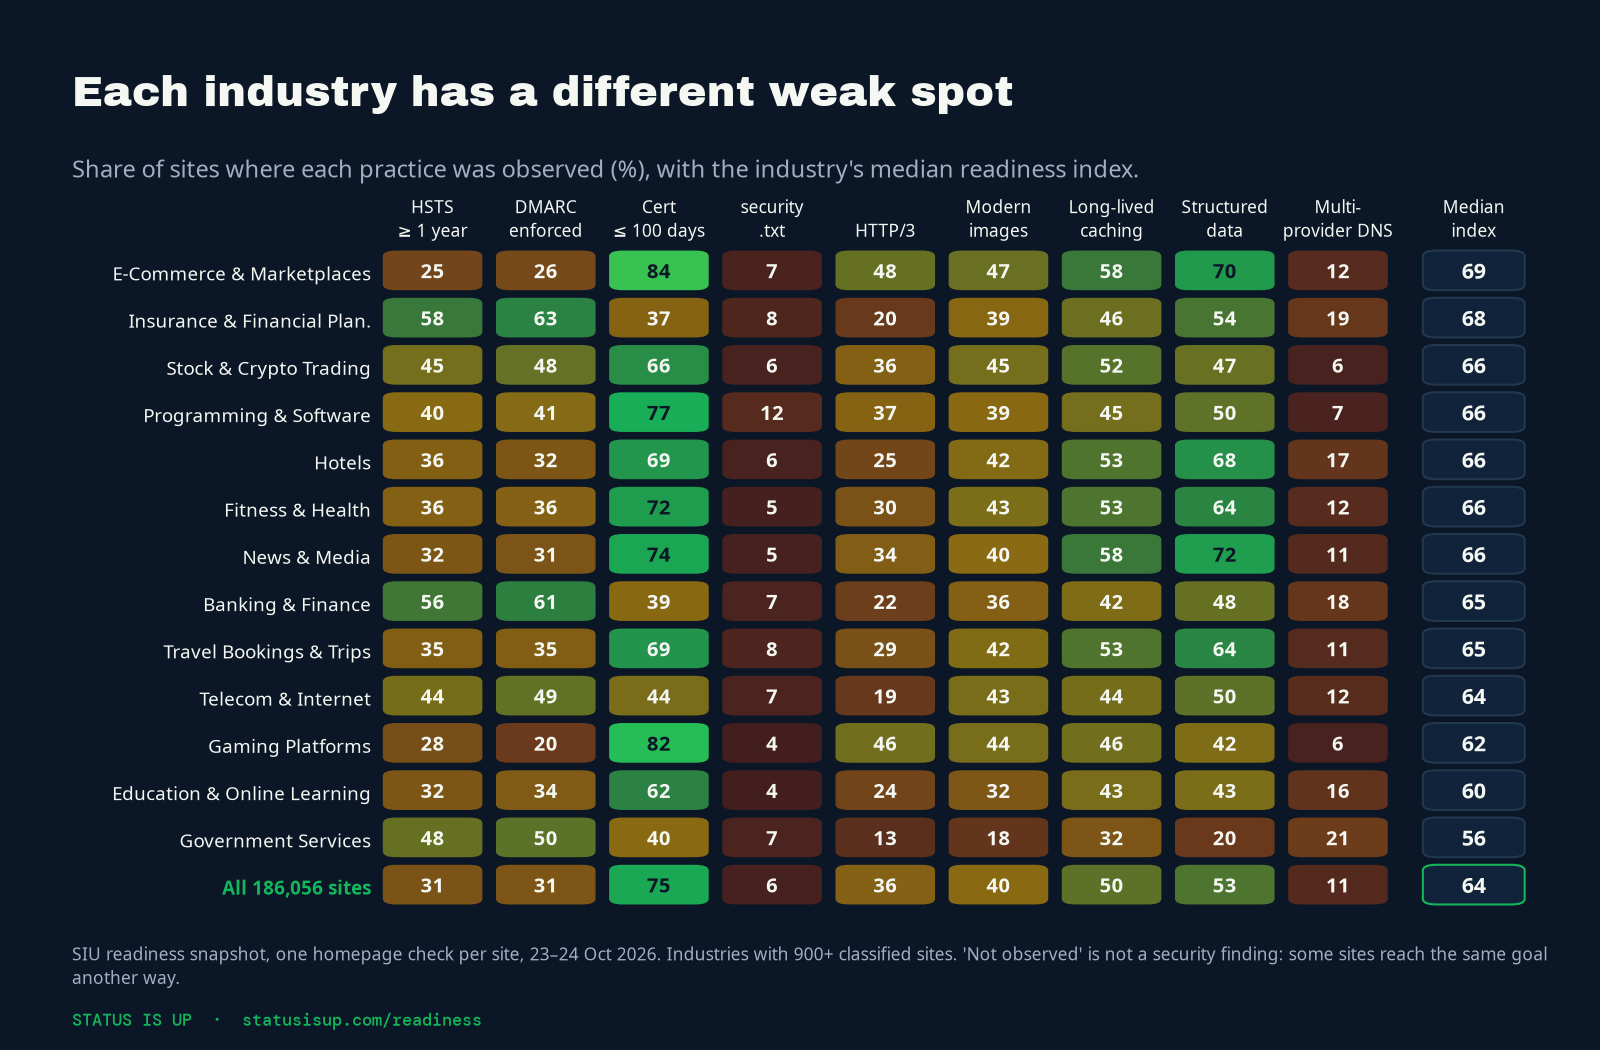
Nenhuma indústria está à frente em cada prática. Cada uma tem um ponto fraco diferente, razão pela qual uma única lista de verificação intersetorial é menos útil do que conhecer as duas ou três práticas que uma indústria costuma perder. O manual posteriormente neste documento lista essas práticas, e cada setor tem sua própria página, por exemplo e-commerce e marketplaces, bancos e finanças e serviços governamentais.
4. Os prazos de validade dos certificados estão prestes a encolher
Em abril de 2025, o CA/Browser Forum, que estabelece as regras para certificados TLS publicamente confiáveis, adotou o Ballot SC-081v3. Ele reduz a duração máxima do certificado em etapas: 200 dias a partir de 15 de março de 2026, 100 dias a partir de 15 de março de 2027 e 47 dias a partir de 15 de março de 2029. O período no qual uma autoridade certificadora pode reutilizar uma validação de domínio concluída cairá para 10 dias até 2029.
A maioria da web já está preparada para o próximo passo. Dos 179.988 certificados medidos, 74,9% duraram entre 48 e 100 dias e 0,3% duraram 47 dias ou menos. Mas 24,8% duraram mais de 100 dias, e 8,0% mais de 200 dias, o que significa que foram emitidos sob o limite anterior de 398 dias.
A exposição encontra-se nos setores que pontuam melhor em Reforçar. Mais de 60% dos certificados duram mais de 100 dias em seguros (62,8%), bancos (60,8%) e serviços governamentais (60,2%), e 56,5% em telecomunicações. Em e-commerce a parte é 16,1%, e entre ferramentas da web 10,0%.

A diferença acompanha como os certificados são emitidos. Let’s Encrypt e Google Trust Services, que emitem por meio do protocolo automatizado ACME, representam 73,1% dos certificados medidos, e praticamente todos os seus certificados na amostra duraram 100 dias ou menos. Em e-commerce, 80,7% dos certificados com um emissor identificado vêm desses dois. Em seguros, a figura é de 33,9%, em bancos 37,2% e em governo 37,9%, onde autoridades comerciais como DigiCert e Sectigo são mais comuns.
Um certificado de longa duração não é um erro hoje, e muitos vêm de serviços gerenciados que renovam automaticamente. O risco é um processo de renovação manual. Com 47 dias, um certificado precisa ser substituído aproximadamente oito vezes por ano, o que só funciona quando a emissão e a implementação são automatizadas. Organizações com certificados de longa duração devem confirmar antes de março de 2027 que cada certificado público renova sem a intervenção de uma pessoa. Publicar um registro CAA, que nomeia as autoridades permitidas a emitir para um domínio, é um passo natural; apenas 10,6% dos sites possuem um. Os guias de prazo de validade de certificado e CAA explicam ambos.
5. Um provedor de DNS, um ponto de falha
DNS é a primeira dependência de cada visita. O RFC 2182 (BCP 16) recomenda que os servidores de nomes secundários de uma zona sejam colocados de modo que nenhuma falha única os remove todos, idealmente em redes separadas e em locais diferentes. No snapshot, 10,6% dos 184.676 sites onde isso pôde ser medido usam servidores de nomes de mais de um operador.
A concentração é alta. O Cloudflare responde pelo DNS de 65.293 sites, 35,4% dos medidos, e 0,1% deles também usam outro operador. O Amazon Route 53 atende a 17.216 sites, dos quais 0,7% usam um segundo operador. As exceções são reveladoras: 13,2% dos clientes do Akamai Edge DNS e 56,9% dos clientes da NS1 espalham seus servidores de nomes entre provedores. Os serviços governamentais são a indústria mais diversificada, com 21,4%.
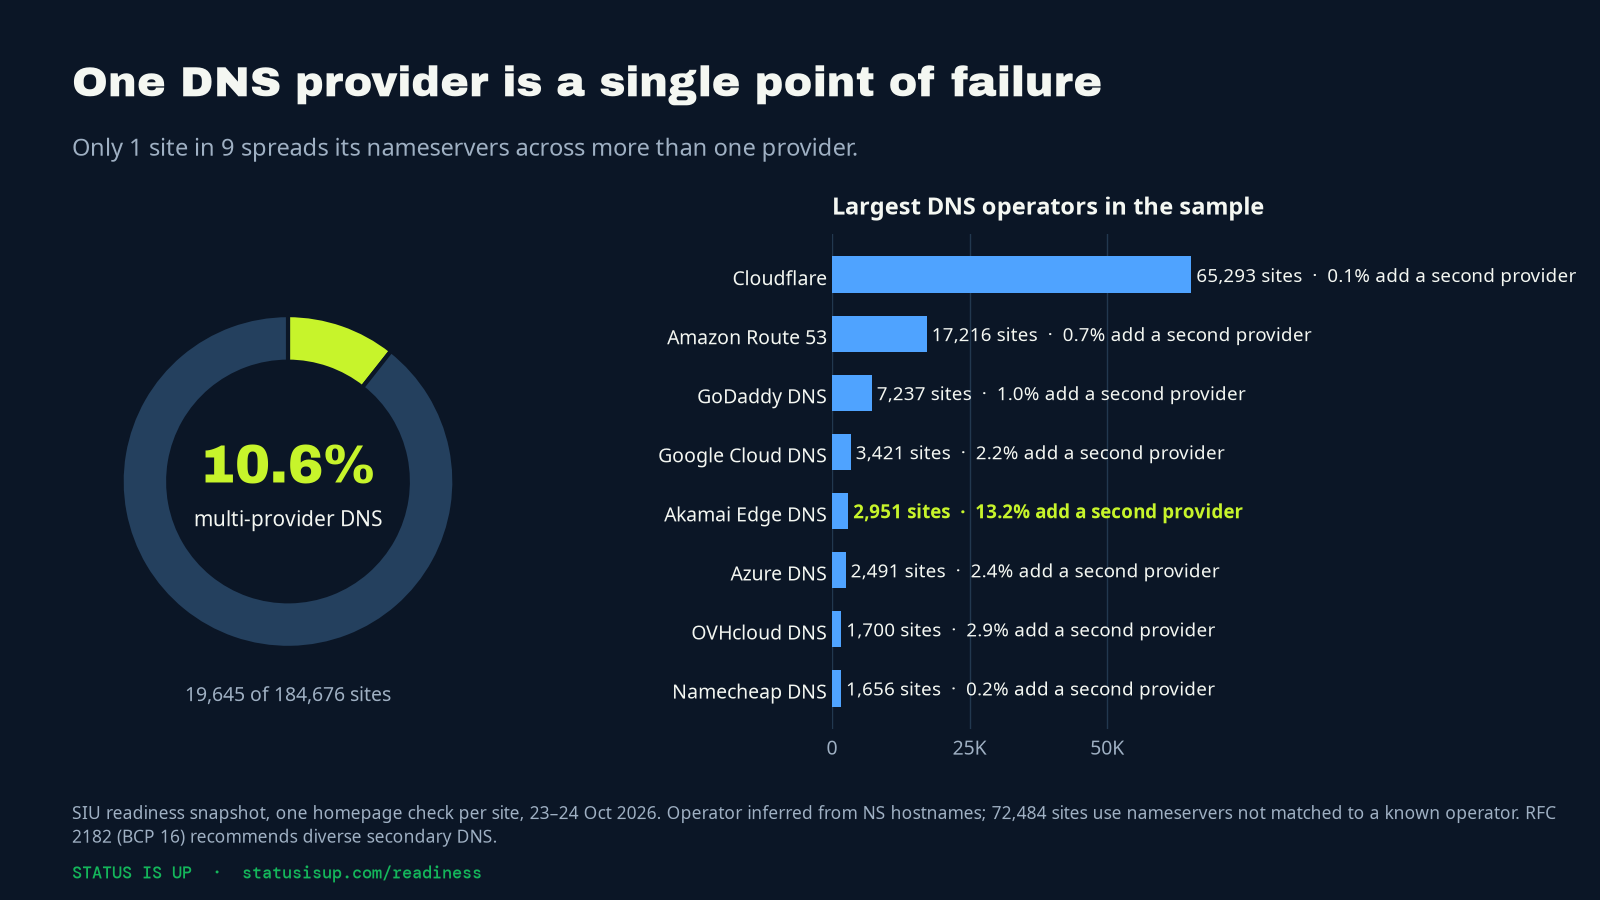
O DNS de único provedor é uma escolha razoável para muitos sites, porque grandes provedores de DNS são altamente redundantes dentro de suas próprias redes. Mas isso significa que um incidente em todo o provedor, ou um erro de configuração no provedor, se torna um incidente para cada site que depende dele. O whitepaper anterior do Status Is Down, Quando 'Down' Não é 'Gone', descreve como projetar uma degradação graciosa para exatamente esse tipo de dependência concentrada. Do lado do Status Is UP, o guia de diversidade de DNS e o planejador de continuidade de dependência ajudam os proprietários a decidir se um segundo provedor vale a pena.
6. O resultado mais raro: todos os cinco compromissos de longo prazo
Algumas práticas são baratas de adicionar, mas precisam de um proprietário para mantê-las verdadeiras: HSTS mantido por um ano, um registro CAA, uma política DMARC imposta, um arquivo security.txt que informa aos pesquisadores como relatar um problema, e servidores de nomes em mais de um provedor. Dos 138.176 sites onde todos os cinco puderam ser medidos, 42,4% não mostram nenhum deles. Apenas 198 sites, 0,14%, mostram todos os cinco. Mesmo entre os 1.000 principais sites, 6 dos 264 onde todos os cinco puderam ser medidos apresentam todos eles.
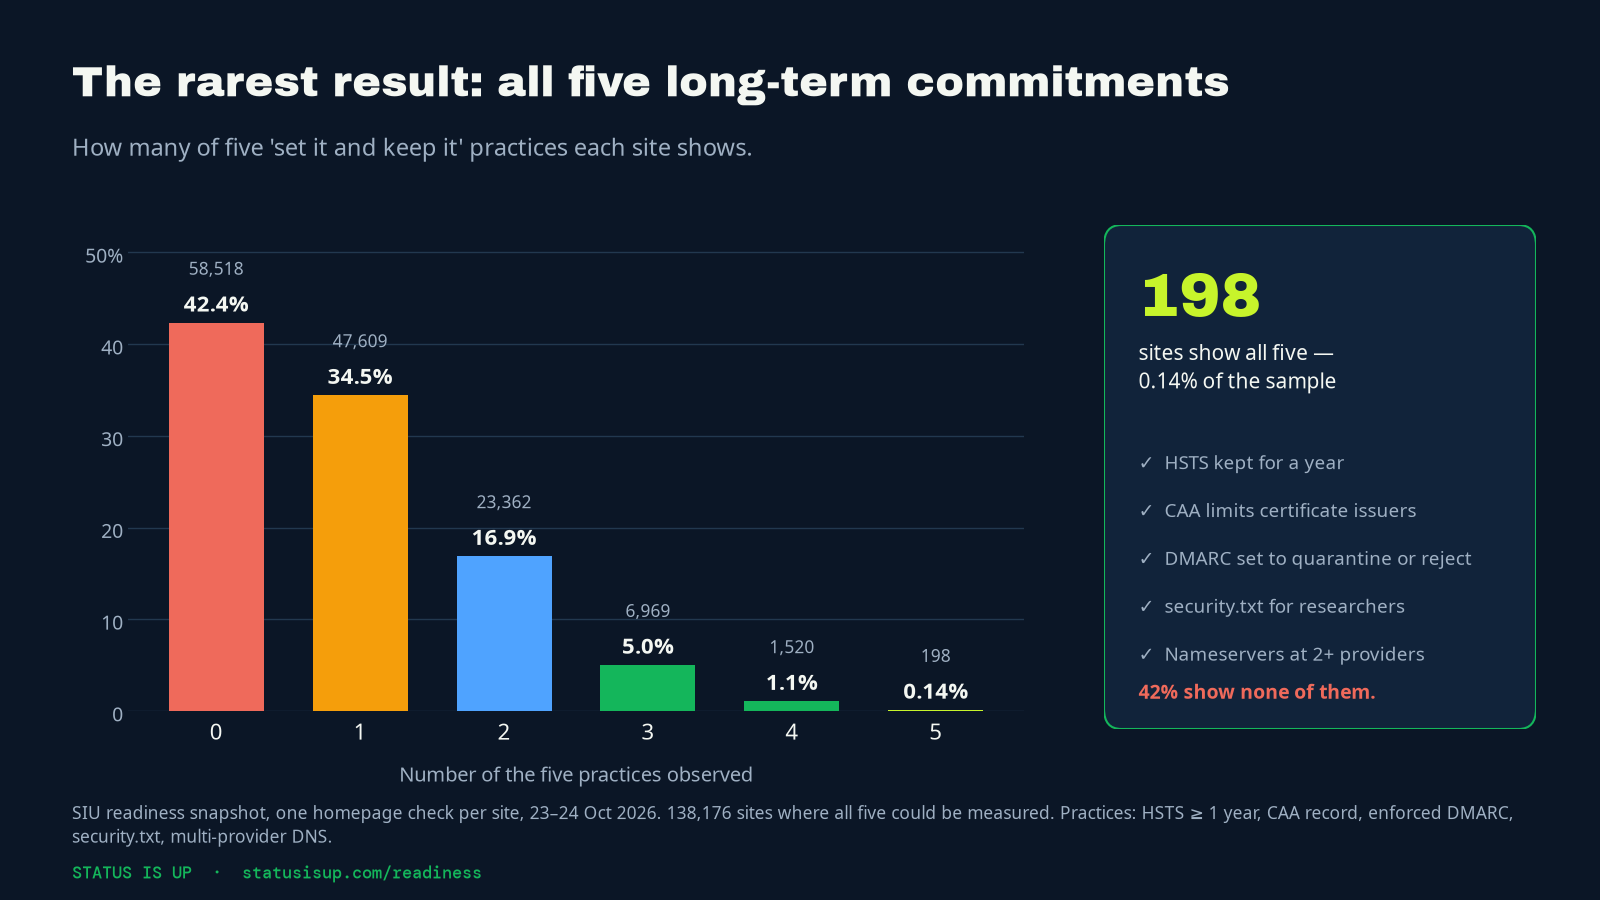
As taxas individuais explicam por quê. security.txt, definido na RFC 9116, aparece em 5,5% dos sites, registros CAA em 10,6% e DNS de múltiplos provedores em 10,6%. Nenhum deles exige nova infraestrutura, mas cada um requer alguém para decidir, publicar e mantê-lo. Um arquivo security.txt até carrega uma data de expiração por design, então ele deve ser renovado.
Um manual da indústria
A tabela lista oito grandes indústrias com as práticas que são menos frequentemente observadas em seus sites, que geralmente são o lugar mais barato para começar. Os números entre parênteses são a participação de sites naquela indústria onde a prática foi observada.
O que isso significa para os proprietários de sites
- Descubra o que sua plataforma já faz. Execute o Status Is UP readiness check gratuito em seu próprio domínio, depois compare com os benchmarks de sua plataforma e indústria. As vitórias mais rápidas são frequentemente configurações que sua plataforma suporta, mas que você não ativou.
- Finalize a segurança que você começou. Se você já redireciona para HTTPS, adicione HSTS e aumente sua duração em etapas. Se você publica DMARC em p=none, leia os relatórios, alinhe seus remetentes e passe para quarentena, depois rejeite.
- Automatize certificados antes de 15 de março de 2027. Liste cada certificado público, seu emissor e como ele renova. Qualquer coisa renovada manualmente não sobreviverá a um limite de 47 dias.
- Decida sobre a concentração de DNS de propósito. Adicione um segundo provedor de DNS ou registre a decisão de único provedor com um caminho de recuperação testado. O plano de recuperação de website é um modelo gratuito para essa conversa.
- Publique os compromissos baratos. Um arquivo security.txt e um registro CAA levam minutos para serem publicados e são sinais visíveis de que alguém possui a segurança do site.
Para informações de fundo sobre cada prática, o guia de prontidão de uptime do Status Is UP e a série diária Você sabia? explicam-nas em linguagem simples.
O que isso significa para os usuários do Status Is Down
O Status Is Down rastreia interrupções como as pessoas as experienciam, através de relatos de usuários e sinais em tempo real em milhares de serviços. A prontidão está a montante desses relatórios. Ela não prevê interrupções, e este snapshot não mediu disponibilidade. Mas várias das práticas neste documento moldam como uma falha é sentida. Um site com servidores de nomes em dois provedores pode continuar acessível durante um incidente no provedor. Um certificado automatizado não pode expirar sem ser notado e saudar visitantes com um aviso de navegador que se parece com uma interrupção. Uma política DMARC imposta torna mais difícil para qualquer um enviar e-mail convincente em nome do domínio enquanto os clientes aguardam notícias.
As páginas de websites no Status Is Down agora linkam para uma verificação de prontidão gratuita do Status Is UP para o mesmo domínio, então proprietários que encontram seu site no catálogo do Status Is Down podem revisar as práticas que estão sob seu controle.
Metodologia e limites
- Amostra. Websites no catálogo do Status Is Down emparelhados com a lista dos principais sites do Chrome UX Report (lançamento de outubro de 2026). 207.755 sites foram verificados; 21.699 sites de adulto, jogos de azar e pirataria foram excluídos, deixando 186.056 resultados publicados. A lista sub-representa regiões onde o Chrome é menos comum.
- Medida. Uma verificação por site entre 23 de outubro de 2026, 11:25 UTC, e 24 de outubro de 2026, 01:59 UTC, de um único ponto de vista. A homepage foi buscada uma vez (até seis redirecionamentos e 3 MB), com os cabeçalhos de resposta de uma mesma folha de estilo ou script de site e os detalhes de DNS e certificado necessários para cada verificação. robots.txt foi respeitado, utilizando o token do agente do usuário StatusIsUPReadiness.
- Pontuação. Cada prática é registrada como observada, não observada ou não medida. Não medida nunca conta contra um site. O índice de prontidão é a participação ponderada de práticas medidas que foram observadas, de 0 a 100. As pontuações das faixas e os números de setores são medianas e participações de sites medidos.
- Classificação. As indústrias usam as categorias de catálogo do Status Is Down com alta ou média confiança; este documento mostra as 30 indústrias com pelo menos 900 sites. Plataformas, CDNs, operadores de DNS e autoridades certificadoras são inferidos a partir de cabeçalhos de resposta, marcação de página, nomes de host de servidor de nomes e emissores de certificado, e podem ser perdidos ou mal atribuídos.
- Limites. O snapshot cobre apenas homepages, em um dia. Ele não mede disponibilidade, tempos de resposta ou mudanças ao longo do tempo. Uma prática que não foi observada não é uma descoberta de segurança.
- Dados. O método completo está na página do método de prontidão, e os resultados em nível de segmento podem ser baixados como o conjunto de dados de benchmarks de outubro de 2026 (CSV).
Conclusão
A prontidão da web é decidida menos pela fama do que pelos padrões. Uma loja pequena em uma plataforma bem configurada pode estar melhor preparada do que um site de nome conhecido que nunca revisitou seus cabeçalhos, certificados ou DNS. As lacunas neste snapshot são, em sua maioria, configuração, não infraestrutura: finalizar HSTS e DMARC, automatizar certificados antes do limite de 2027 e decidir deliberadamente se um provedor de DNS é suficiente. Cada uma é uma mudança que um proprietário pode fazer neste trimestre, e cada uma torna o próximo incidente um pouco menos provável de alcançar os clientes.
O Status Is UP repetirá o snapshot para que esses números possam ser acompanhados ao longo do tempo. Os proprietários de websites podem verificar seu próprio site agora.
Fontes
- Status Is UP: Snapshot de Prontidão de Website, Outubro de 2026
- Status Is UP: Como funcionam as verificações de prontidão
- Status Is UP: Conjunto de dados de benchmarks de prontidão, Outubro de 2026 (CSV)
- CA/Browser Forum: Ballot SC-081v3, Introduzir cronograma de redução de validade e períodos de reutilização de dados
- CA/Browser Forum: Requisitos Básicos para Certificados TLS de Servidor
- Submissão da Lista de Pré-Carregamento HSTS
- Google Workspace Admin Help: Diretrizes para remetentes de e-mail
- RFC 6797: HTTP Strict Transport Security (HSTS)
- RFC 7489: Autenticação de Mensagens Baseada em Domínio, Relatório e Conformidade (DMARC)
- RFC 8659: Registro de Recursos de Autorização de Certificação de DNS (CAA)
- RFC 9116: Um Formato de Arquivo para Ajudar na Divulgação de Vulnerabilidades de Segurança (security.txt)
- RFC 2182: Seleção e Operação de Servidores DNS Secundários
- Listas dos principais sites do Chrome UX Report (CrUX top lists)
- Status Is Down: Quando ‘Down’ Não é ‘Gone’: Projetando Degradação Graciosa para Dependências Digitais Concentradas