Naik Secara Default: Apa yang Diungkapkan 186.056 Situs Web Populer Tentang Kesiapan di Berbagai Industri
Dipresentasikan oleh Status Is UP, platform saudara untuk mendukung uptime dari Status Is Down. Whitepaper industri, Oktober 2026.
Status Is Down mencatat apa yang terjadi ketika situs web dan layanan online gagal. Makalah ini melihat pada keputusan yang diambil jauh sebelum insiden: bagaimana sebuah situs menangani HTTPS, sertifikat, otentikasi email, caching, dan DNS. Pilihan-pilihan ini jarang menjadi berita utama, tetapi mereka membantu menentukan apakah kesalahan rutin tetap tak terlihat bagi pelanggan atau menjadi gangguan yang terlihat, peringatan browser, email phishing yang meyakinkan, atau halaman yang lambat dan rapuh.
Buktinya berasal dari snapshot Kesiapan Situs Web Status Is UP. Antara 23 dan 24 Oktober 2026, Status Is UP memeriksa beranda 207.755 situs web populer, satu kali masing-masing terhadap 31 praktik, yang dikelompokkan menjadi empat jalur: Enable (penemuan), Harden (keamanan dan kepercayaan), Accelerate (kecepatan), dan Recover (ketahanan). Setelah mengecualikan 21.699 situs dewasa, perjudian, dan pembajakan, 186.056 hasil dipublikasikan. Situs median mendapatkan skor 64 dari 100 pada indeks kesiapan.
Snapshot ini bukan pengukuran uptime. Ini mencatat praktik-praktik mana yang dapat diamati pada satu hari, dari satu sudut pandang. Praktik yang tidak diamati tidak, dengan sendirinya, merupakan temuan keamanan: banyak praktik bersifat opsional, dan beberapa situs mencapai tujuan yang sama dengan cara lain.
Ringkasan Eksekutif
- Platform lebih penting daripada popularitas. 1.000 situs teratas memiliki indeks kesiapan median 67; situs yang dirangking antara 500.000 dan satu juta mendapatkan skor 64. Platform situs web bervariasi 16 poin, dari 76 di Shopify hingga 60 di mana tidak ada platform yang terdeteksi.
- Pekerjaan keamanan sering terhenti di tengah jalan. 90,8% situs mengalihkan HTTP ke HTTPS, tetapi hanya 30,8% yang mempertahankan HSTS selama setidaknya satu tahun. 68,7% domain tidak memiliki kebijakan DMARC atau hanya kebijakan monitor.
- Sektor yang diatur menguat; sektor konsumen mempercepat. Asuransi dan perbankan memimpin jalur Harden (64 dan 62) tetapi tertinggal dalam kecepatan. E-commerce memimpin Accelerate (69). Layanan pemerintah memiliki indeks median terendah di 30 industri (56) dan skor Accelerate 44.
- Masa berlaku sertifikat adalah batas waktu 2027. Satu dari empat sertifikat (24,8%) bertahan lebih dari 100 hari, maksimum yang diizinkan mulai 15 Maret 2027. Dalam asuransi, perbankan, dan pemerintah, bagiannya di atas 60%.
- DNS sangat terkonsentrasi. Hanya 10,6% situs menyebarkan nameserver mereka di lebih dari satu penyedia. Satu penyedia, Cloudflare, menjawab DNS untuk 35,4% situs yang diukur.
- Komitmen jangka panjang sangat jarang. Dari 138.176 situs di mana lima praktik "set it and keep it" yang murah dapat diukur, 198 (0,14%) menunjukkan semua lima dan 42,4% menunjukkan tidak ada.
Keempat jalur berperilaku sangat berbeda. Dasar-dasar penemuan sangat meluas, keamanan terintegrasi, kecepatan sangat tergantung pada hosting, dan ketahanan di lapisan DNS adalah pengecualian.
1. Default platform lebih penting daripada popularitas
Sangat menggoda untuk mengasumsikan bahwa situs web yang paling banyak dikunjungi adalah yang paling siap. Snapshot ini menunjukkan hanya perbedaan kecil. Indeks kesiapan median adalah 67 untuk 1.000 situs teratas, 66 untuk situs yang dirangking hingga 5.000 dan hingga 10.000, dan antara 64 hingga 65 untuk setiap kelompok dari 50.000 hingga satu juta. Di seluruh tujuh kelompok popularitas, selisihnya adalah 3 poin.
Platform di bawah situs mempengaruhi skor jauh lebih besar. Di antara platform dengan setidaknya 900 situs, toko Shopify memiliki median 76 (13.085 situs), Next.js di Vercel dan Webflow 73, Next.js di Cloudflare 72, Adobe Experience Manager 71, dan Magento 70. WordPress, platform terbesar dalam sampel dengan 30.664 situs, memiliki median 64. PrestaShop dan Bitrix berada di 61, dan 115.524 situs tanpa platform terdeteksi di 60.
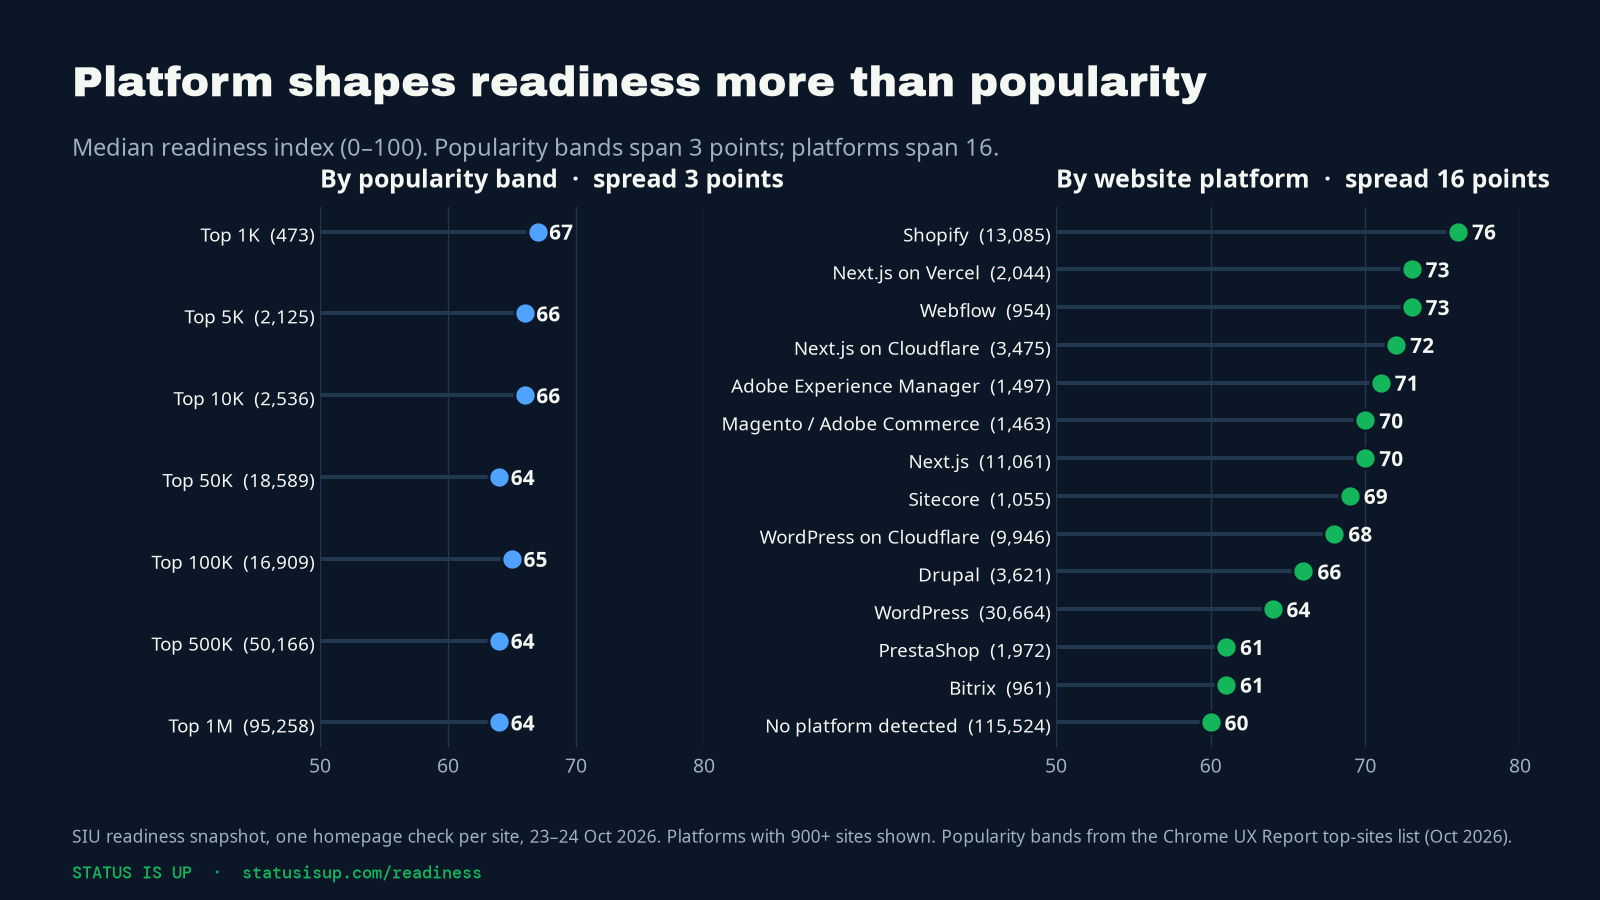
Alasannya adalah default. Sebuah platform yang dihosting membuat banyak keputusan atas nama pemiliknya. Di Shopify, 95,7% toko menjalankan HTTP/3 dan 98,2% mengirim header keamanan nosniff. Di situs-situs Next.js yang dihosting oleh Vercel, 97% menjaga HSTS setidaknya selama satu tahun. Di WordPress, angka yang sama adalah 38% untuk HTTP/3, 22,3% untuk HSTS dan 29,1% untuk nosniff, karena setiap pemilik, tema, dan host menentukan secara terpisah.
Default juga menetapkan batas. 12.350 toko Shopify mengirimkan tepat masa hidup HSTS yang sama, 7.889.238 detik, atau sekitar 91 hari. Itu di bawah ambang batas satu tahun yang digunakan oleh Status Is UP dan oleh daftar preload browser, sehingga hanya 3,7% situs Shopify yang lulus cek HSTS meskipun hampir semuanya mengalihkan ke HTTPS. Ketika sebuah platform memilih nilai, hampir setiap situs di dalamnya mewarisi nilai itu.
Pola tersebut berlaku juga di dalam industri tunggal. Di antara situs e-commerce, 10.109 toko Shopify memiliki median 76, toko Magento dan Next.js 70, toko tanpa platform terdeteksi 66, toko WordPress 64, dan toko PrestaShop 61.
Popularitas mengubah campuran praktik daripada total. 1.000 situs teratas jauh lebih mungkin untuk menegakkan DMARC (60,5%, dibandingkan 24,1% untuk situs yang dirangking antara 500.000 dan satu juta) dan menerbitkan file security.txt (21,5% dibandingkan 4,6%). Tetapi mereka kurang mungkin menggunakan sertifikat 100 hari atau kurang (50,3% dibandingkan 82,3%) dan kurang mungkin mengekspos peta situs yang dapat ditemukan oleh pemeriksa (41,8% dibandingkan 74,6%). Hasil di tingkat platform dipublikasikan di benchmark platform Status Is UP, termasuk Shopify, WordPress, Next.js di Vercel, dan Webflow.
2. Keamanan yang terhenti di tengah jalan
Pola paling umum dalam snapshot adalah langkah pertama yang diambil dan langkah kedua yang dilewati. HTTPS hampir universal: 90,8% situs mengalihkan permintaan HTTP biasa ke HTTPS. HTTP Strict Transport Security (HSTS), yang memberi tahu browser untuk tidak pernah mencoba versi yang tidak aman lagi, jauh lebih langka. Dari 144.624 situs di mana HSTS dapat diukur, 48,0% mengirimkan header sama sekali, 30,8% mempertahankannya selama setidaknya satu tahun, 18,4% juga mencakup subdomain mereka dan 9,6% memenuhi syarat teknis untuk daftar preload browser. Di antara situs yang sudah mengalihkan ke HTTPS, setengahnya (50,2%) tidak mengirimkan header HSTS.
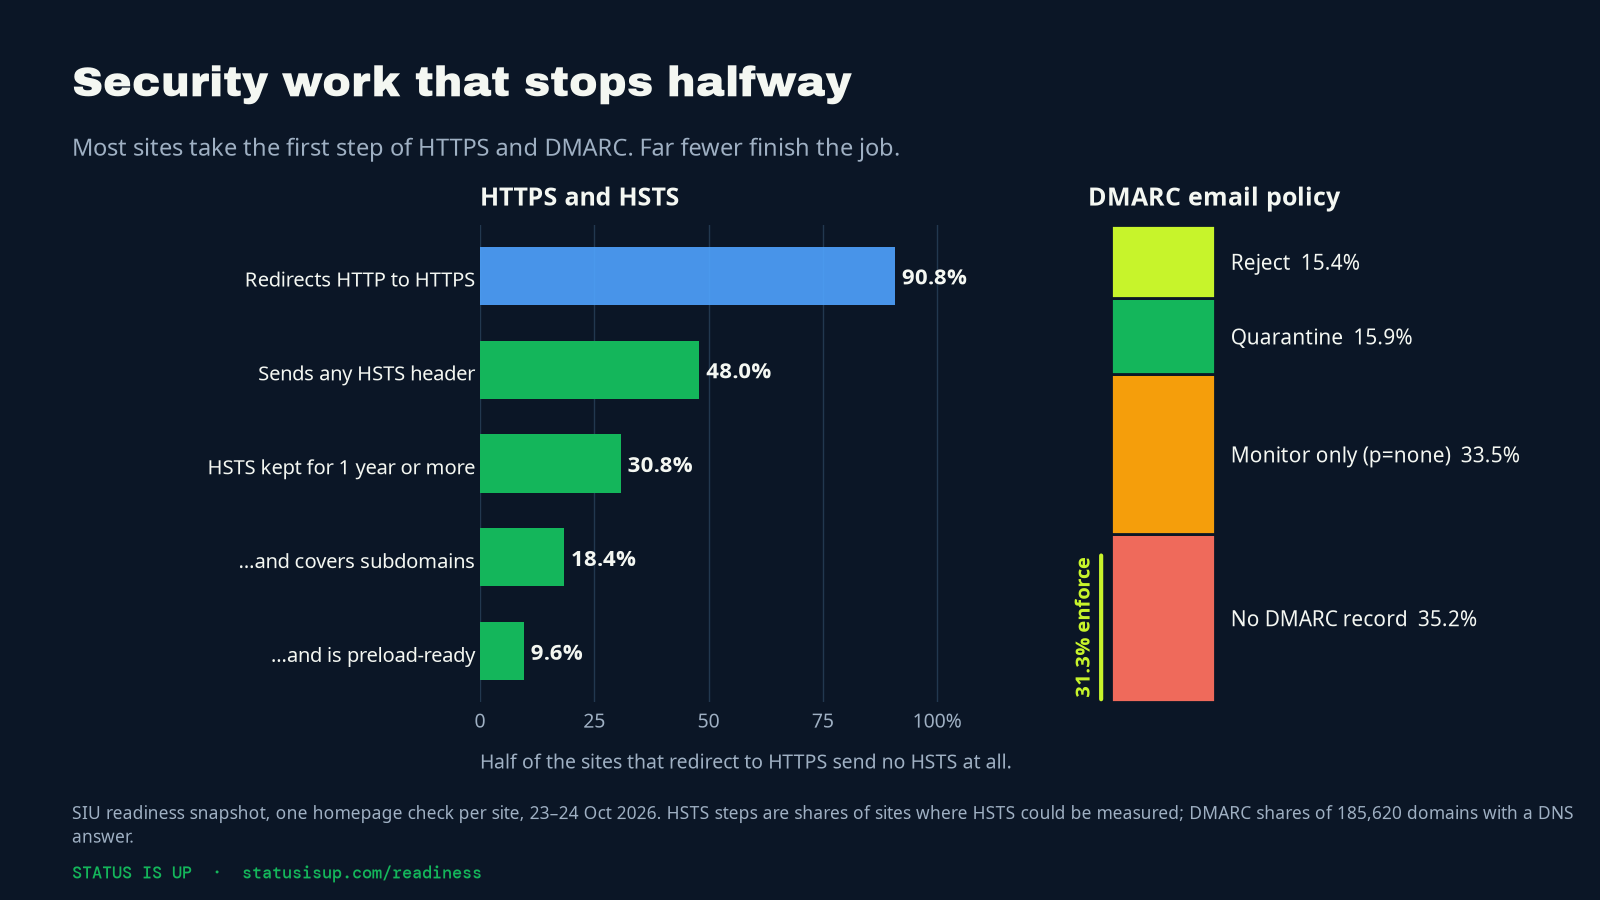
Otentikasi email menunjukkan pola yang sama. Dari 185.620 domain, 35,2% menerbitkan tidak ada catatan DMARC dan 33,5% menerbitkan kebijakan hanya monitor (p=none). Hanya 31,3% yang menegakkan kebijakan: 15,9% mengarantina email yang mencurigakan dan 15,4% menolak. Kebijakan hanya monitor adalah langkah awal yang masuk akal, tetapi tidak menghentikan siapapun untuk mengirimkan email yang mengklaim berasal dari domain tersebut. Google mengharuskan SPF, DKIM dan DMARC dari pengirim massal ke Gmail, dan merekomendasikan otentikasi email untuk setiap domain yang menghosting situs web publik.
Baik langkah tersebut tidak sulit untuk diselesaikan, tetapi keduanya membutuhkan perhatian. Proyek preload HSTS merekomendasikan untuk meningkatkan masa hidup HSTS secara bertahap, dari lima menit ke satu minggu ke satu bulan, sebelum berkomitmen pada nilai yang panjang, dan menggambarkan preload itu sendiri sebagai opsional. Status Is UP sedang meluncurkan HSTS di statusisup.com dengan cara yang sama. Untuk DMARC, jalur biasa adalah p=none dengan pelaporan, kemudian kuarantin, kemudian menolak, setelah setiap pengirim yang sah selaras. Lihat panduan HSTS dan DMARC untuk langkah-langkah yang tepat.
3. Sektor yang diatur menguat. Sektor konsumen mempercepat.
Di seluruh 30 industri dengan setidaknya 900 situs terklasifikasi, profil kesiapan terbagi di sepanjang garis yang jelas. Sektor yang memiliki regulator dan auditor memimpin jalur Harden: asuransi dan perencanaan keuangan (64), perbankan dan keuangan (62) dan perdagangan saham dan kripto (59). Mereka juga memimpin dalam komitmen yang biasanya ditanyakan auditor. Asuransi menegakkan DMARC pada 62,9% domain dan perbankan pada 61,4%, dibandingkan 31,3% secara keseluruhan. Layanan pemerintah memimpin dalam DNSSEC (19,4%) dan DNS multi-penyedia (21,4%).
Sektor yang sama tertinggal dalam kecepatan. Perbankan mendapatkan skor 55 di jalur Accelerate dan asuransi 57, sementara e-commerce mendapatkan skor 69 dan berita serta media 65. Layanan pemerintah menonjol, dengan indeks median 56, terendah dari 30 industri, dan skor Accelerate 44. Hanya 17,5% beranda pemerintah yang menyajikan format gambar modern, 13,3% bernegosiasi HTTP/3 dan 31,6% lulus cek caching aset.

Sektor konsumen menunjukkan profil yang berlawanan. Situs e-commerce cepat dan mudah ditemukan (Enable 87, Accelerate 69), tetapi hanya 24,9% yang mempertahankan HSTS selama setahun dan 26,2% menegakkan DMARC. Kesenjangan itu penting di sektor yang pelanggannya secara rutin menerima email tentang pesanan, pembayaran, dan pengiriman.
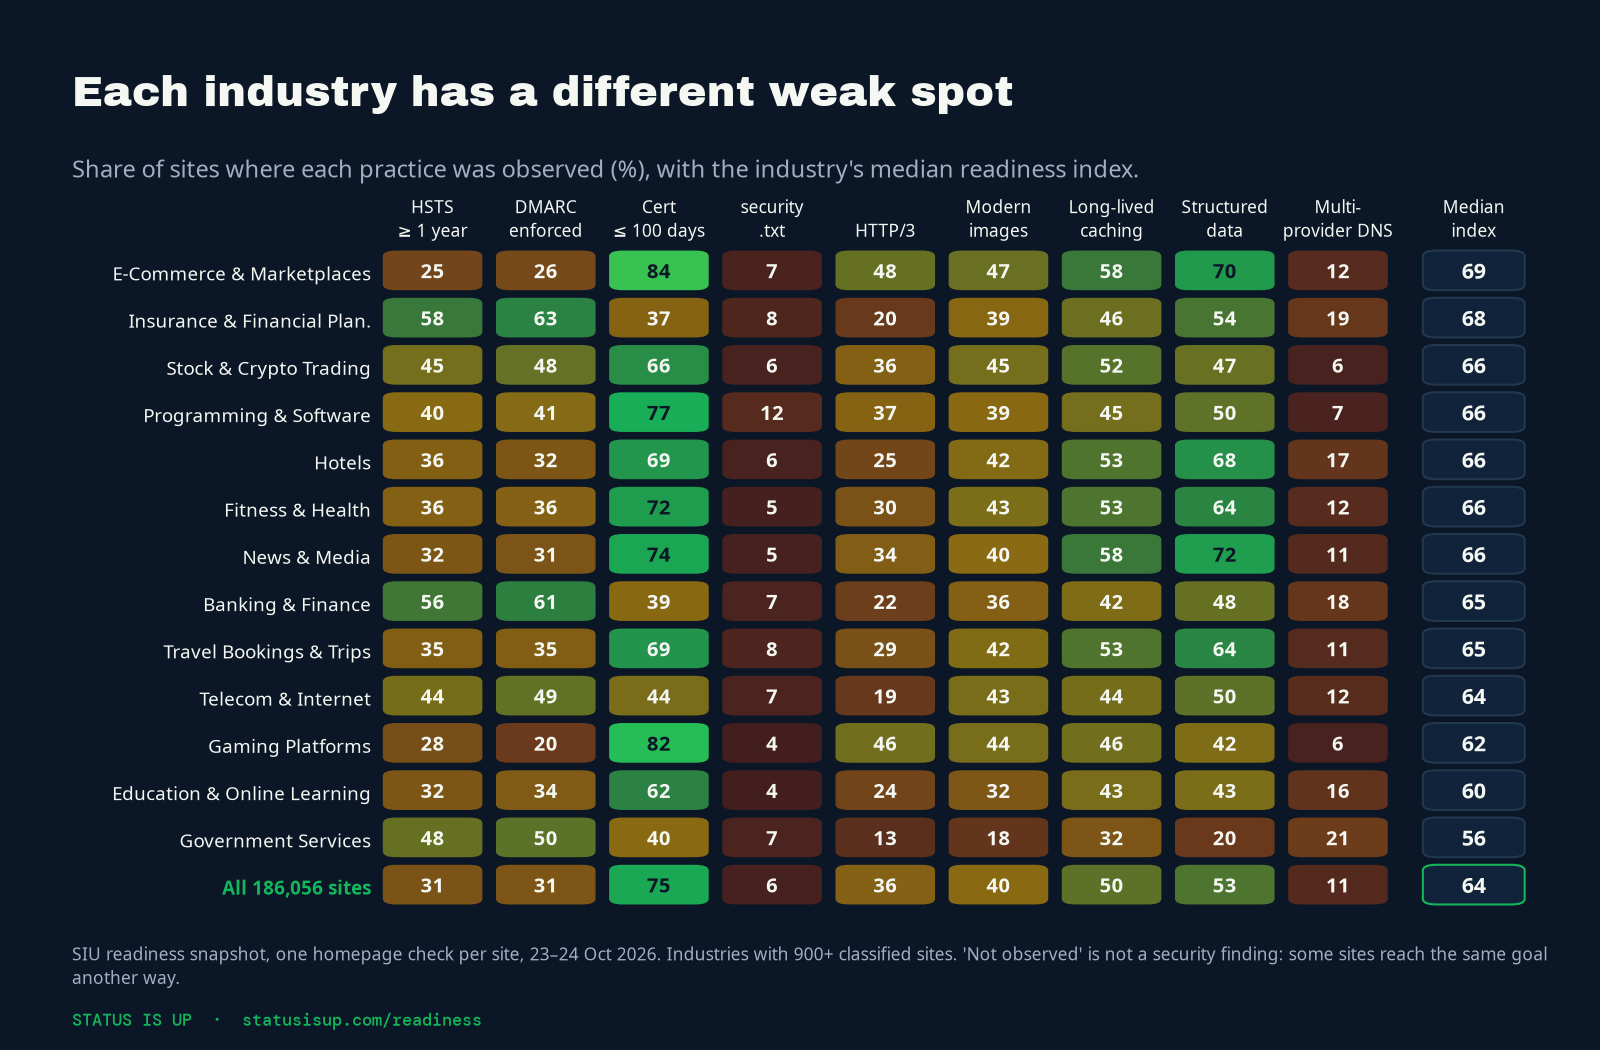
Tidak ada industri yang unggul di setiap praktik. Masing-masing memiliki titik lemah yang berbeda, itulah sebabnya checklist lintas-industri tunggal kurang berguna daripada mengetahui dua atau tiga praktik yang biasanya dilewatkan oleh suatu industri. Buku main di bagian akhir makalah ini mencantumkan praktik tersebut, dan setiap industri memiliki halaman sendiri, misalnya e-commerce dan marketplace, perbankan dan keuangan, dan layanan pemerintah.
4. Masa berlaku sertifikat akan menyusut
Pada April 2025, CA/Browser Forum, yang menetapkan aturan untuk sertifikat TLS yang dipercaya secara publik, mengadopsi Ballot SC-081v3. Ini memperpendek maksimum masa berlaku sertifikat secara bertahap: 200 hari mulai 15 Maret 2026, 100 hari mulai 15 Maret 2027, dan 47 hari mulai 15 Maret 2029. Masa di mana otoritas sertifikat dapat menggunakan kembali validasi domain yang telah diselesaikan turun menjadi 10 hari pada tahun 2029.
Sebagian besar web sudah siap untuk langkah berikutnya. Dari 179.988 sertifikat yang diukur, 74,9% bertahan antara 48 dan 100 hari dan 0,3% bertahan 47 hari atau kurang. Namun, 24,8% bertahan lebih dari 100 hari, dan 8,0% lebih dari 200 hari, yang berarti mereka diterbitkan di bawah batas awal 398 hari.
Paparan terjadi di sektor-sektor yang mendapatkan nilai terbaik dalam Harden. Lebih dari 60% sertifikat bertahan lebih dari 100 hari dalam asuransi (62,8%), perbankan (60,8%), dan layanan pemerintah (60,2%), dan 56,5% di telekomunikasi. Dalam e-commerce, bagiannya adalah 16,1%, dan di antara alat web 10,0%.

Perbedaan mengikuti bagaimana sertifikat diterbitkan. Let's Encrypt dan Google Trust Services, yang menerbitkan melalui protokol otomatis ACME, menyumbang 73,1% dari sertifikat yang diukur, dan hampir semua sertifikat mereka dalam sampel bertahan 100 hari atau kurang. Dalam e-commerce, 80,7% dari sertifikat dengan penerbit yang diidentifikasi berasal dari kedua penyedia ini. Dalam asuransi angka tersebut adalah 33,9%, di perbankan 37,2%, dan di pemerintah 37,9%, di mana otoritas komersial seperti DigiCert dan Sectigo lebih umum.
Sertifikat yang bertahan lama bukanlah kesalahan saat ini, dan banyak berasal dari layanan terkelola yang memperbarui secara otomatis. Risiko adalah proses pembaruan manual. Pada 47 hari, sertifikat harus diganti kira-kira delapan kali setahun, yang hanya berhasil ketika penerbitan dan penerapan otomatis. Organisasi dengan sertifikat yang bertahan lama harus mengonfirmasi sebelum Maret 2027 bahwa setiap sertifikat publik memperbarui tanpa melibatkan orang. Menerbitkan catatan CAA, yang mencantumkan otoritas yang diizinkan menerbitkan untuk domain, adalah langkah pendamping yang alami; hanya 10,6% situs yang memilikinya. Panduan masa hidup sertifikat dan CAA menjelaskan keduanya.
5. Satu penyedia DNS, satu titik kegagalan
DNS adalah ketergantungan pertama dari setiap kunjungan. RFC 2182 (BCP 16) merekomendasikan agar nameserver sekunder dari sebuah zona ditempatkan sedemikian rupa sehingga tidak ada kegagalan tunggal yang menghilangkan semuanya, idealnya di jaringan yang terpisah dan di lokasi yang terpisah. Dalam snapshot, 10,6% dari 184.676 situs di mana ini dapat diukur menggunakan nameserver dari lebih dari satu operator.
Konsentrasi sangat tinggi. Cloudflare menjawab DNS untuk 65.293 situs, 35,4% dari yang diukur, dan 0,1% di antaranya juga menggunakan operator lain. Amazon Route 53 melayani 17.216 situs, di mana 0,7% menggunakan operator kedua. Pengecualian ini sangat berarti: 13,2% pelanggan Akamai Edge DNS dan 56,9% pelanggan NS1 menyebarkan nameserver mereka di antara penyedia. Layanan pemerintah adalah industri paling terdiversifikasi, dengan 21,4%.
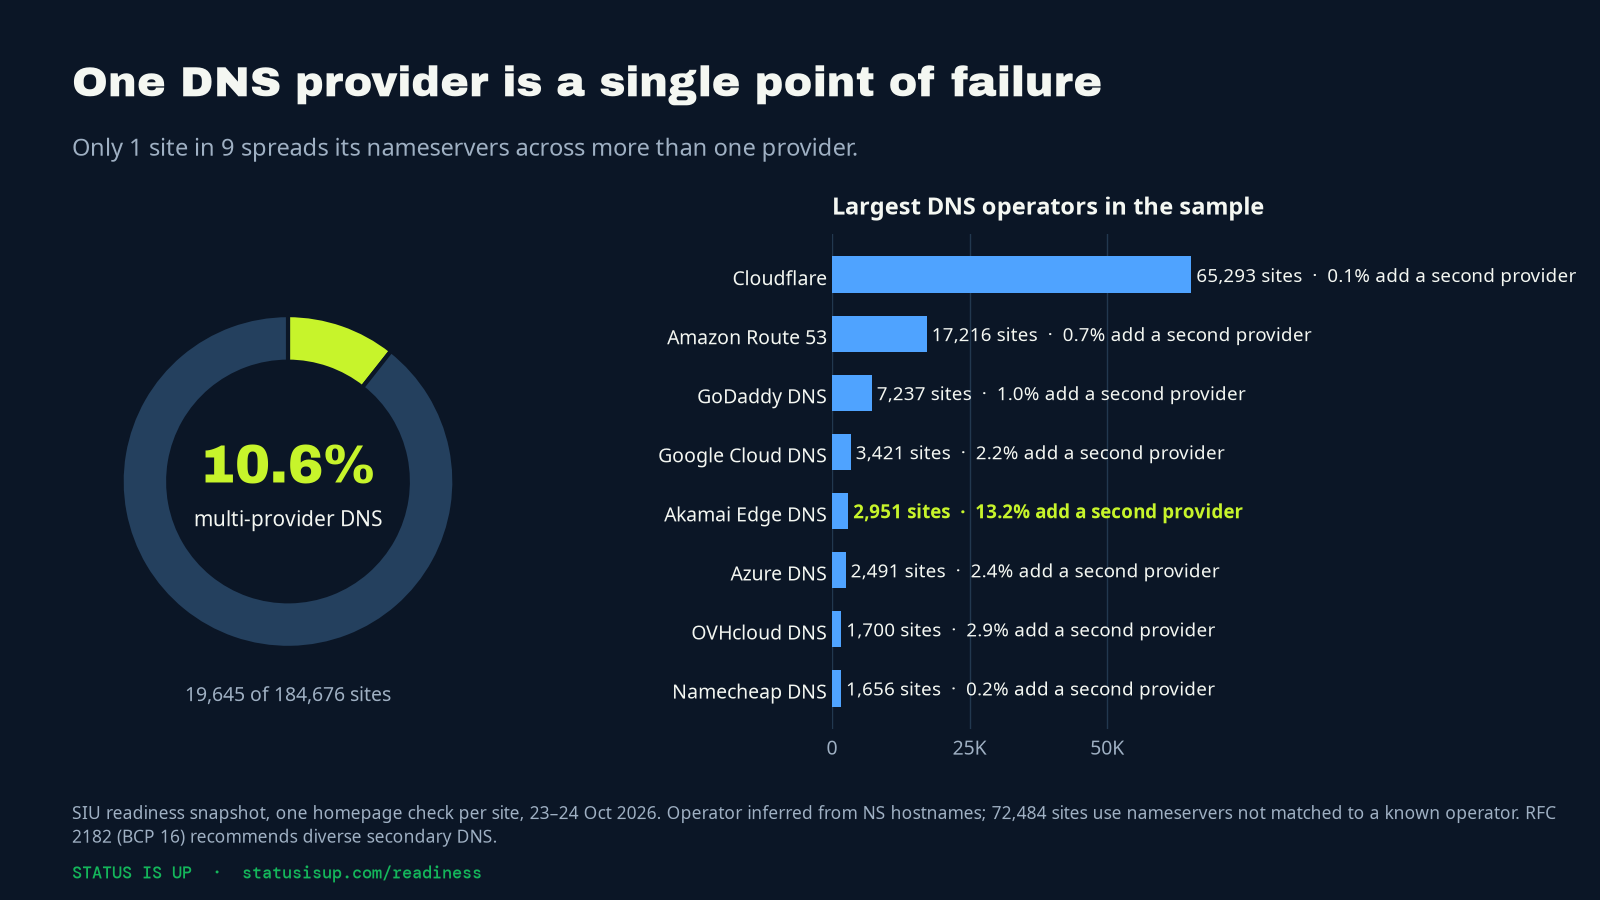
DNS satu penyedia adalah pilihan yang wajar untuk banyak situs, karena penyedia DNS besar sangat redundan di dalam jaringan mereka sendiri. Tetapi itu berarti bahwa insiden di seluruh penyedia, atau kesalahan konfigurasi di penyedia, menjadi insiden bagi setiap situs yang bergantung padanya. Whitepaper sebelumnya dari Status Is Down, Ketika ‘Down’ Bukan ‘Hilang’, menggambarkan bagaimana merancang degradasi yang elegan untuk jenis ketergantungan terpusat itu. Di sisi Status Is UP, panduan keragaman DNS dan perencana kontinuitas ketergantungan membantu pemilik memutuskan apakah penyedia kedua layak ditambahkan.
6. Hasil paling langka: semua lima komitmen jangka panjang
Beberapa praktik mudah ditambahkan tetapi membutuhkan pemilik untuk mempertahankannya: HSTS yang dijaga selama setahun, catatan CAA, kebijakan DMARC yang ditegakkan, file security.txt yang memberi tahu peneliti bagaimana melaporkan masalah, dan nameserver di lebih dari satu penyedia. Dari 138.176 situs di mana semua lima dapat diukur, 42,4% tidak menunjukkan satupun dari mereka. Hanya 198 situs, 0,14%, menunjukkan semua lima. Bahkan di antara 1.000 situs teratas, 6 dari 264 di mana semua lima dapat diukur menunjukkan semua lima.
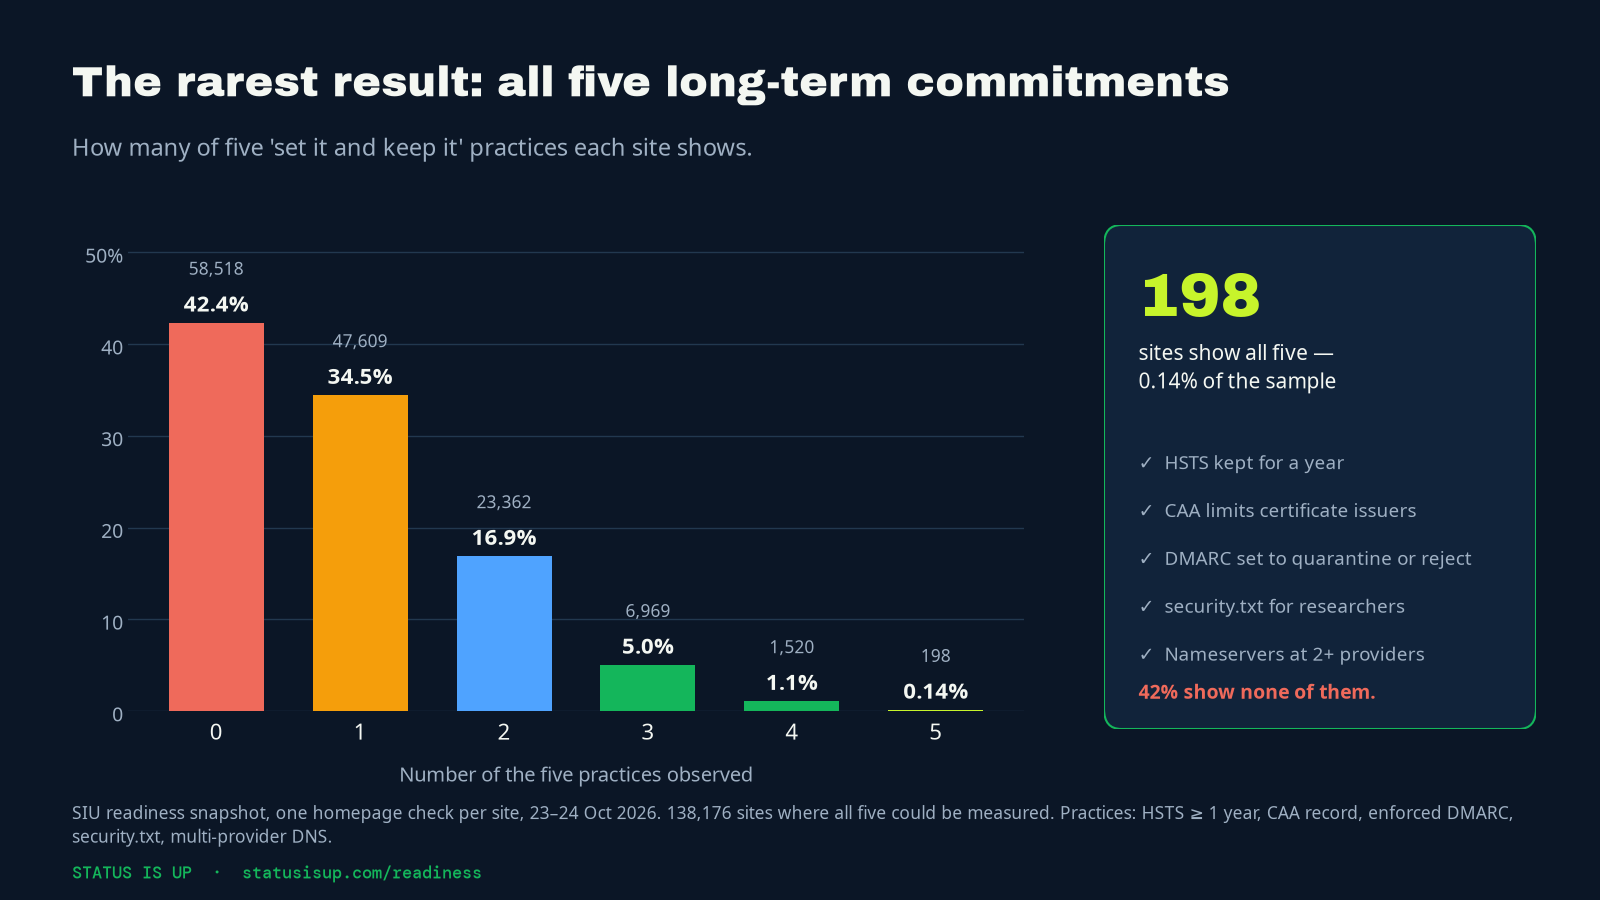
Tingkat individu menjelaskan mengapa. security.txt, didefinisikan dalam RFC 9116, muncul di 5,5% situs, catatan CAA di 10,6%, dan DNS multi-penyedia di 10,6%. Tak satu pun dari mereka mengharuskan infrastruktur baru, tetapi masing-masing memerlukan seseorang untuk memutuskan, menerbitkan, dan memeliharanya. Bahkan file security.txt memiliki tanggal kedaluwarsa secara desain, sehingga harus diperbarui.
Buku main industri
Tabel ini mencantumkan delapan industri besar dengan praktik yang paling jarang diamati di situs mereka, yang biasanya merupakan tempat termurah untuk memulai. Angka dalam kurung adalah bagian dari situs di industri itu di mana praktik tersebut diamati.
Apa artinya ini bagi pemilik situs web
- Temukan apa yang sudah dilakukan platform Anda. Jalankan cek kesiapan Status Is UP gratis pada domain Anda sendiri, lalu bandingkan dengan platform dan benchmark industri Anda. Kemenangan tercepat seringkali adalah pengaturan yang didukung platform Anda tetapi belum Anda aktifkan.
- Selesaikan keamanan yang Anda mulai. Jika Anda sudah mengalihkan ke HTTPS, tambahkan HSTS dan tingkatkan masa hidupnya secara bertahap. Jika Anda menerbitkan DMARC pada p=none, baca laporan, sesuaikan pengirim Anda, dan beralih ke kuarantin, lalu menolak.
- Otomatisasi sertifikat sebelum 15 Maret 2027. Daftarkan setiap sertifikat publik, penerbitnya, dan cara memperbaruinya. Apa pun yang diperbarui secara manual tidak akan bertahan dalam batas 47 hari.
- Putuskan tentang konsentrasi DNS secara sengaja. Tambahkan penyedia DNS kedua atau catat keputusan satu penyedia dengan jalur pemulihan yang teruji. rencana pemulihan situs web adalah template gratis untuk percakapan itu.
- Publikasikan komitmen murah. File security.txt dan catatan CAA membutuhkan waktu beberapa menit untuk diterbitkan dan merupakan sinyal yang terlihat bahwa seseorang memiliki keamanan situs.
Untuk informasi latar belakang tentang setiap praktik, panduan wiki Status Is UP untuk kesiapan uptime dan seri harian Did you know? menjelaskan dalam bahasa yang sederhana.
Apa artinya ini bagi pengguna Status Is Down
Status Is Down melacak gangguan sebagaimana dirasakan orang, melalui laporan pengguna dan sinyal waktu nyata di seluruh ribuan layanan. Kesiapan berada di hilir dari laporan tersebut. Ini tidak memprediksi gangguan, dan snapshot ini tidak mengukur ketersediaan. Tetapi beberapa praktik dalam makalah ini membentuk bagaimana suatu kegagalan dirasakan. Sebuah situs dengan nameserver di dua penyedia dapat tetap dapat dihubungi selama insiden penyedia. Sertifikat otomatis tidak dapat kedaluwarsa tanpa terdeteksi dan menyambut pengunjung dengan peringatan browser yang terlihat seperti gangguan. Kebijakan DMARC yang ditegakkan membuat lebih sulit bagi siapa pun untuk mengirim email yang meyakinkan dengan nama domain sementara pelanggan menunggu berita.
Halaman situs web di Status Is Down sekarang menghubungkan ke cek kesiapan Status Is UP gratis untuk domain yang sama, sehingga pemilik yang menemukan situs mereka dalam katalog Status Is Down dapat meninjau praktik yang berada dalam kendali mereka.
Metodologi dan batasan
- Contoh. Situs web dalam katalog situs Status Is Down cocok dengan daftar situs teratas Chrome UX Report (rilis Oktober 2026). 207.755 situs diperiksa; 21.699 situs dewasa, perjudian, dan pembajakan dikecualikan, meninggalkan 186.056 hasil yang diterbitkan. Daftar ini kurang mewakili wilayah di mana Chrome kurang umum.
- Pengukuran. Satu cek per situs antara 23 Oktober 2026, 11:25 UTC, dan 24 Oktober 2026, 01:59 UTC, dari satu sudut pandang. Beranda diambil satu kali (hingga enam pengalihan dan 3 MB), dengan header respons dari satu stylesheet atau skrip situs yang sama dan detail DNS serta sertifikat yang diperlukan untuk setiap cek. robots.txt dihormati, menggunakan token user-agent StatusIsUPReadiness.
- Penilaian. Setiap praktik dicatat sebagai diamati, tidak diamati, atau tidak diukur. Tidak diukur tidak pernah dihitung melawan situs. Indeks kesiapan adalah bagian berbobot dari praktik yang diukur yang diamati, dari 0 hingga 100. Skor jalur dan angka industri adalah median dan bagian dari situs yang diukur.
- Klasifikasi. Industri menggunakan kategori katalog Status Is Down dengan keyakinan tinggi atau sedang; makalah ini menunjukkan 30 industri dengan setidaknya 900 situs. Platform, CDN, operator DNS, dan otoritas sertifikat diambil dari header respons, markup halaman, hostname nameserver, dan penerbit sertifikat, dan dapat terlewatkan atau salah atribusi.
- Batasan. Snapshot ini mencakup beranda saja, pada satu hari. Ini tidak mengukur ketersediaan, waktu respons, atau perubahan seiring waktu. Praktik yang tidak diamati bukanlah temuan keamanan.
- Data. Metode lengkap tersedia di halaman metode kesiapan, dan hasil tingkat segmen dapat diunduh sebagai dataset benchmark Oktober 2026 (CSV).
Kesimpulan
Kesiapan web ditentukan kurang oleh ketenaran daripada oleh default. Sebuah toko kecil di platform yang dikonfigurasi dengan baik bisa lebih siap daripada situs terkenal yang belum pernah memeriksa kembali headernya, sertifikat, atau DNS. Kesenjangan dalam snapshot ini sebagian besar merupakan konfigurasi, bukan infrastruktur: menyelesaikan HSTS dan DMARC, mengotomatisasi sertifikat sebelum batas 2027, dan secara sengaja memutuskan apakah satu penyedia DNS cukup. Masing-masing adalah perubahan yang dapat dilakukan pemilik di kuartal ini, dan masing-masing membuat insiden berikutnya sedikit lebih tidak mungkin untuk mencapai pelanggan.
Status Is UP akan mengulangi snapshot sehingga angka-angka ini dapat dilacak dari waktu ke waktu. Pemilik situs dapat memeriksa situs mereka sendiri sekarang.
Sumber
- Status Is UP: snapshot Kesiapan Situs Web, Oktober 2026
- Status Is UP: Bagaimana cek kesiapan bekerja
- Status Is UP: dataset benchmark kesiapan, Oktober 2026 (CSV)
- CA/Browser Forum: Ballot SC-081v3, Perkenalan jadwal pengurangan masa berlaku dan periode penggunaan kembali data
- CA/Browser Forum: Persyaratan Dasar untuk sertifikat server TLS
- Pengajuan Daftar Preload HSTS
- Bantuan Admin Google Workspace: Pedoman pengirim email
- RFC 6797: HTTP Strict Transport Security (HSTS)
- RFC 7489: Domain-based Message Authentication, Reporting, and Conformance (DMARC)
- RFC 8659: DNS Certification Authority Authorization (CAA) Resource Record
- RFC 9116: Format File untuk Membantu Pengungkapan Kerentanan Keamanan (security.txt)
- RFC 2182: Pemilihan dan Operasi Server DNS Sekunder
- Daftar situs teratas Chrome UX Report (daftar teratas CrUX)
- Status Is Down: Ketika ‘Down’ Bukan ‘Hilang’: Merancang Degradasi Elegan untuk Ketergantungan Digital yang Terpusat