Standaard Geactiveerd: Wat 186.056 Populaire Websites Re révélés Over Bereidheid Over Sectoren
Gegevens gepresenteerd door Status Is UP, het uptime-ondersteunende zusterplatform van Status Is Down. Industrie whitepaper, oktober 2026.
Status Is Down registreert wat er gebeurt wanneer websites en online diensten falen. Dit document kijkt naar de beslissingen die lang vóór een incident zijn genomen: hoe een site omgaat met HTTPS, certificaten, e-mailauthenticatie, caching en DNS. Die keuzes maken zelden de krantenkoppen, maar zij helpen beslissen of een routinematig probleem onzichtbaar blijft voor klanten of een zichtbare uitval wordt, een browserwaarschuwing, een overtuigende phishing-e-mail of een trage, kwetsbare pagina.
Het bewijs komt van de Status Is UP Website Readiness snapshot. Tussen 23 en 24 oktober 2026 heeft Status Is UP de homepage van 207.755 populaire websites eenmalig gecontroleerd tegen 31 praktijken, gegroepeerd in vier lanes: Enable (ontdekbaarheid), Harden (beveiliging en vertrouwen), Accelerate (snelheid) en Recover (veerkracht). Na uitsluiting van 21.699 sites voor volwassen inhoud, gokken en piraterij zijn er 186.056 resultaten gepubliceerd. De mediaan site scoort 64 uit 100 op de gereedheidsindex.
De snapshot is geen uptime-meting. Het registreert welke praktijken op één dag, vanuit één perspectief, konden worden waargenomen. Een praktijk die niet is waargenomen, is op zich geen beveiligingsbevinding: veel praktijken zijn optioneel, en sommige sites bereiken hetzelfde doel op andere manieren.
Managementsamenvatting
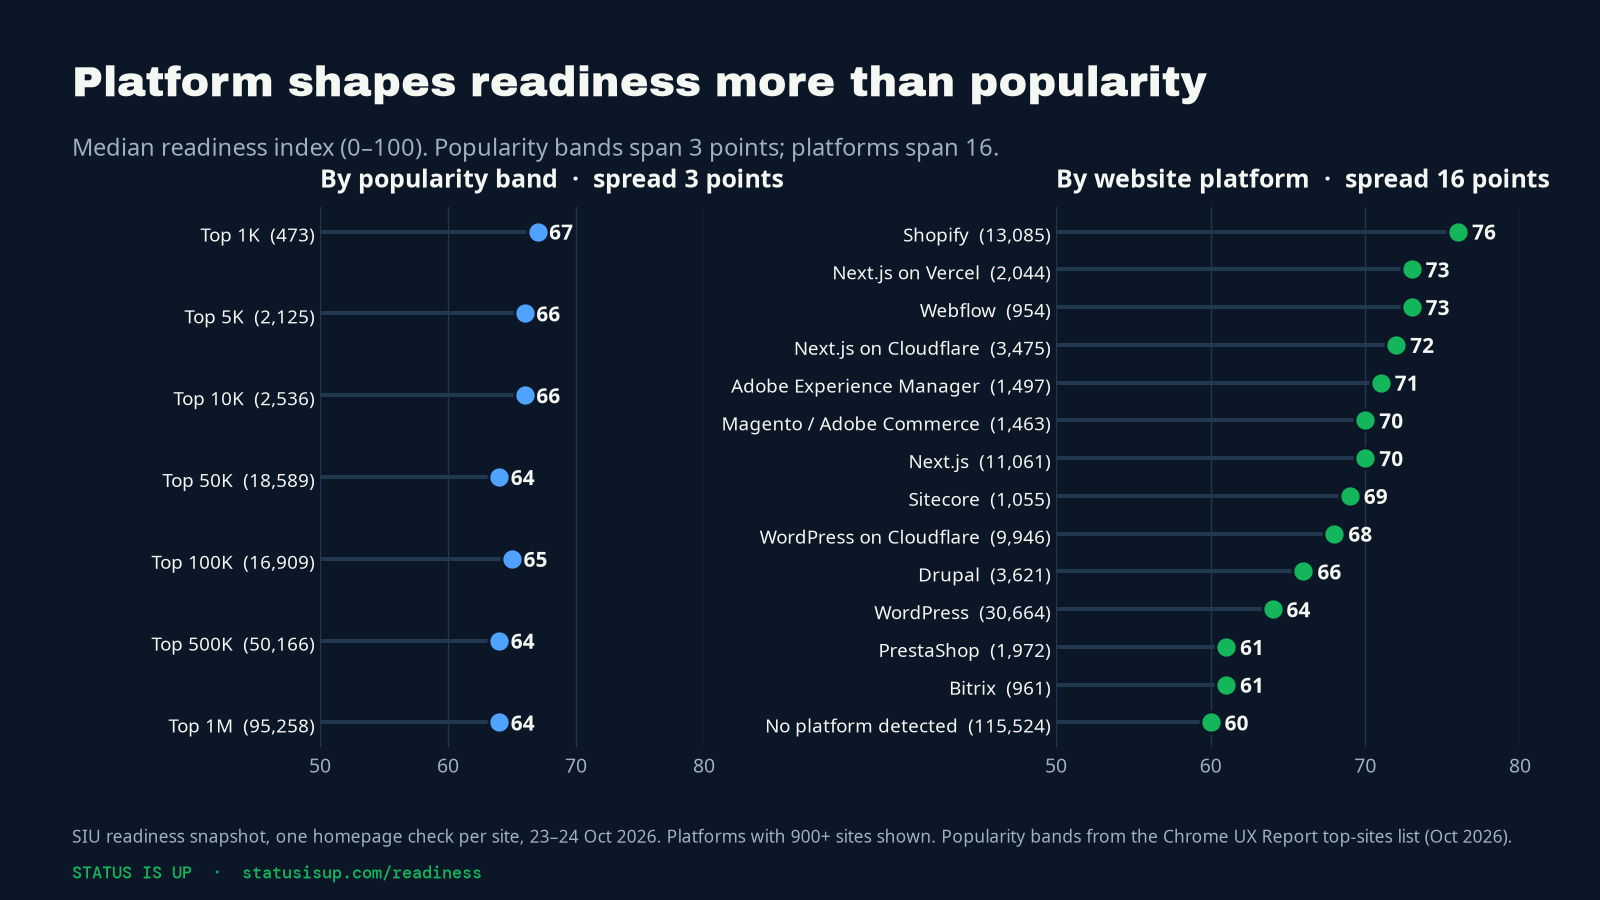
- Platform is belangrijker dan populariteit. De top 1.000 sites hebben een mediaan gereedheidsindex van 67; sites gerangschikt tussen 500.000 en een miljoen scoren 64. Websiteplatforms verschillen 16 punten, van 76 op Shopify tot 60 waar geen platform werd gedetecteerd.
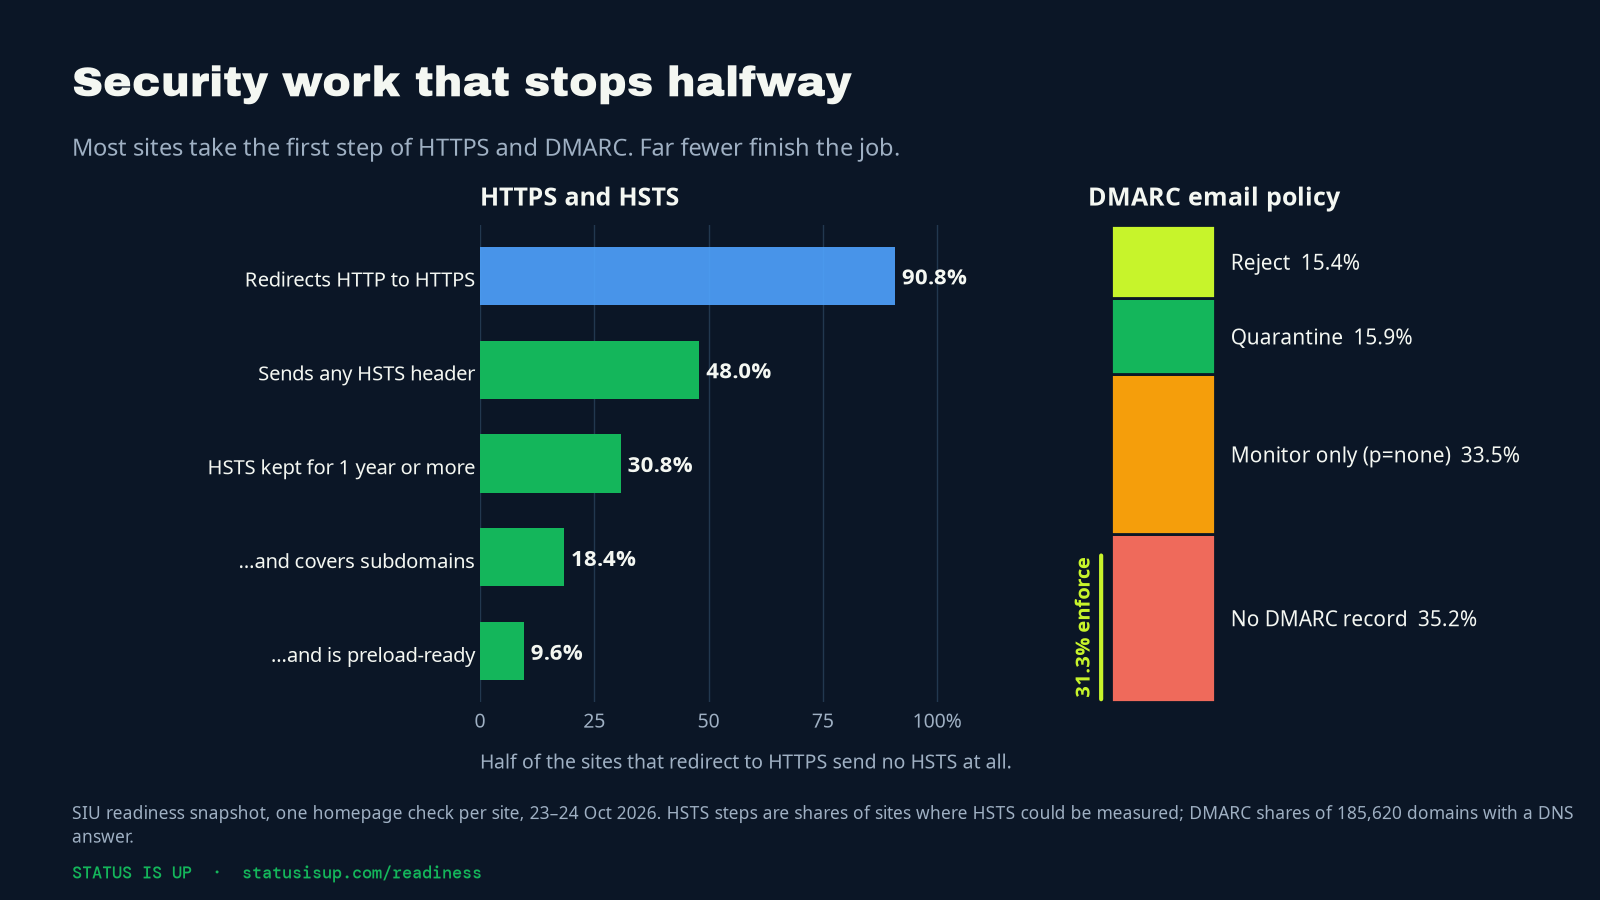
- Beveiligingswerk stopt vaak halverwege. 90,8% van de sites omleiden HTTP naar HTTPS, maar slechts 30,8% behoudt HSTS gedurende minstens een jaar. 68,7% van de domeinen hebben geen DMARC-beleid of alleen een observerend beleid.
- Gereguleerde sectoren versterken; consumenten sectoren versnellen. Verzekeringen en banken leiden de Harden lane (64 en 62) maar blijven achter op snelheid. E-commerce leidt Accelerate (69). Overheidsdiensten hebben de laagste mediane index van 30 sectoren (56) en een Accelerate-score van 44.
- Certificaatlevensduur is een deadline voor 2027. Eén op de vier certificaten (24,8%) duurt langer dan 100 dagen, de maximaal toegestane periode vanaf 15 maart 2027. In verzekering, bankieren en overheid ligt het aandeel boven de 60%.
- DNS is sterk geconcentreerd. Slechts 10,6% van de sites verspreiden hun nameservers over meer dan één provider. Eén provider, Cloudflare, beantwoordt DNS voor 35,4% van de gemeten sites.
- Langdurige verplichtingen zijn zeldzaam. Van de 138.176 sites waar vijf goedkope "stel het in en laat het daarna zo" praktijken konden worden gemeten, tonen 198 (0,14%) ze allemaal en 42,4% toont geen enkele.
De vier lanes gedragen zich heel verschillend. De basis van ontdekbaarheid is wijdverspreid, beveiliging is gemengd, snelheid hangt sterk af van hosting, en veerkracht op DNS-niveau is de uitzondering.
1. Platforminstellingen zijn belangrijker dan populariteit
Het is verleidelijk om aan te nemen dat de meest bezochte websites het beste voorbereid zijn. De snapshot laat slechts een klein verschil zien. De mediaan gereedheidsindex is 67 voor de top 1.000 sites, 66 voor sites die zijn gerangschikt tot 5.000 en tot 10.000, en tussen 64 en 65 voor elke band van 50.000 tot één miljoen. Over alle zeven populariteitsbanden bedraagt de spreiding 3 punten.
Het platform onder een site beïnvloedt de score veel meer. Onder platforms met ten minste 900 sites, hebben Shopify-winkels een mediaan van 76 (13.085 sites), Next.js op Vercel en Webflow 73, Next.js op Cloudflare 72, Adobe Experience Manager 71, en Magento 70. WordPress, het grootste platform in de steekproef met 30.664 sites, heeft een mediaan van 64. PrestaShop en Bitrix zitten op 61, en de 115.524 sites zonder gedetecteerd platform op 60.
De reden zijn de standaardinstellingen. Een gehost platform neemt veel beslissingen namens de eigenaar. Op Shopify onderhandelen 95,7% van de winkels over HTTP/3 en 98,2% verzenden de nosniff-beveiligingsheader. Op Next.js sites gehost door Vercel, houdt 97% HSTS gedurende ten minste een jaar. Op WordPress zijn dezelfde percentages 38% voor HTTP/3, 22,3% voor HSTS en 29,1% voor nosniff, omdat elke eigenaar, thema en host afzonderlijk beslist.
Standaarden zetten ook plafonds. 12.350 Shopify-winkels verzenden exact dezelfde HSTS-levensduur, 7.889.238 seconden, of ongeveer 91 dagen. Dat is onder de éénjaarsdrempel die door Status Is UP en door de browser preloadlijst wordt gebruikt, dus slechts 3,7% van de Shopify-sites doorstaat de HSTS-controle, hoewel bijna alle van hen omleiden naar HTTPS. Wanneer een platform een waarde kiest, erv inheritt vrijwel elke site daarop die waarde.
Het patroon houdt zich ook binnen een enkele sector. Onder e-commerce sites hebben 10.109 Shopify-winkels een mediaan van 76, Magento en Next.js winkels 70, winkels zonder gedetecteerd platform 66, WordPress-winkels 64 en PrestaShop-winkels 61.
Populariteit verandert de mix van praktijken in plaats van het totaal. De top 1.000 sites zijn veel waarschijnlijker om DMARC te handhaven (60,5%, tegen 24,1% voor sites gerangschikt tussen 500.000 en een miljoen) en om een security.txt bestand te publiceren (21,5% tegen 4,6%). Maar ze zijn minder waarschijnlijk om certificaten van 100 dagen of minder te gebruiken (50,3% tegen 82,3%) en minder waarschijnlijk om een sitemap bloot te stellen die de controleur kan vinden (41,8% tegen 74,6%). Resultaten op platformniveau worden gepubliceerd op de Status Is UP platform benchmarks, inclusief Shopify, WordPress, Next.js op Vercel en Webflow.
2. Beveiliging die halverwege stopt
Het meest voorkomende patroon in de snapshot is een eerste stap die is genomen en de tweede stap die is overgeslagen. HTTPS is bijna universeel: 90,8% van de sites omleiden gewone HTTP-verzoeken naar HTTPS. HTTP Strict Transport Security (HSTS), dat browsers vertelt om nooit meer de onveilige versie te proberen, is veel minder gebruikelijk. Van de 144.624 sites waar HSTS kon worden gemeten, verzendet 48,0% de header al, 30,8% houdt deze minstens een jaar aan, 18,4% dekt ook hun subdomeinen en 9,6% voldoen aan de technische voorwaarden voor de browser preloadlijst. Onder sites die al omleiden naar HTTPS, verzendt de helft (50,2%) geen HSTS-header.