
Tăng mặc định: Những gì 186.056 trang web phổ biến tiết lộ về sự sẵn sàng giữa các ngành
Được trình bày bởi Status Is UP, nền tảng hỗ trợ thời gian hoạt động của Status Is Down. Báo cáo ngành, tháng 10 năm 2026.
Status Is Down ghi lại những gì xảy ra khi các trang web và dịch vụ trực tuyến gặp sự cố. Bài báo này xem xét các quyết định được thực hiện lâu trước khi xảy ra sự cố: cách mà một trang xử lý HTTPS, chứng chỉ, xác thực email, bộ nhớ đệm và DNS. Những lựa chọn đó hiếm khi trở thành tin tức nổi bật, nhưng chúng giúp quyết định xem một lỗi thông thường có được giữ lại ở trạng thái vô hình đối với khách hàng hay trở thành sự cố hiển thị, cảnh báo trình duyệt, email lừa đảo thuyết phục hoặc một trang chậm và không ổn định.
Bằng chứng đến từ Báo cáo trạng thái sự sẵn sàng trang web Status Is UP. Giữa ngày 23 và 24 tháng 10 năm 2026, Status Is UP đã kiểm tra trang chính của 207.755 trang web phổ biến một lần mỗi cái theo 31 thực hành, được nhóm thành bốn làn: Kích hoạt (khả năng phát hiện), Củng cố (bảo mật và sự tin tưởng), Thúc đẩy (tốc độ) và Phục hồi (khả năng phục hồi). Sau khi loại trừ 21.699 trang web người lớn, cờ bạc và sao chép, 186.056 kết quả đã được công bố. Điểm trung vị của trang web đạt 64 trên 100 trong chỉ số sẵn sàng.
Bức ảnh chụp này không phải là một phép đo thời gian hoạt động. Nó ghi lại các thực hành có thể quan sát được trong một ngày, từ một góc nhìn. Một thực hành không được quan sát không phải, tự nó, là một phát hiện về bảo mật: nhiều thực hành là tùy chọn và một số trang web đạt được cùng một mục tiêu bằng những cách khác.
Tóm tắt điều hành
- Nền tảng quan trọng hơn độ phổ biến. 1.000 trang hàng đầu có chỉ số sẵn sàng trung vị là 67; các trang được xếp hạng từ 500.000 đến một triệu đạt 64. Các nền tảng trang web trải dài 16 điểm, từ 76 trên Shopify đến 60 khi không có nền tảng nào được phát hiện.
- Công việc bảo mật thường dừng lại giữa chừng. 90,8% trang web chuyển hướng HTTP sang HTTPS, nhưng chỉ 30,8% duy trì HSTS trong ít nhất một năm. 68,7% miền không có chính sách DMARC hoặc chỉ có chính sách theo dõi.
- Các lĩnh vực được quản lý củng cố; các lĩnh vực tiêu dùng thúc đẩy. Bảo hiểm và ngân hàng dẫn đầu làn Củng cố (64 và 62) nhưng tụt lại về tốc độ. Thương mại điện tử dẫn đầu Thúc đẩy (69). Các dịch vụ chính phủ có chỉ số trung vị thấp nhất trong 30 ngành (56) và điểm Thúc đẩy là 44.
- Thời gian tồn tại của chứng chỉ là thời hạn tháng 3 năm 2027. Một chứng chỉ trong bốn (24,8%) tồn tại hơn 100 ngày, mức tối đa cho phép từ ngày 15 tháng 3 năm 2027. Trong lĩnh vực bảo hiểm, ngân hàng và chính phủ, tỷ lệ này trên 60%.
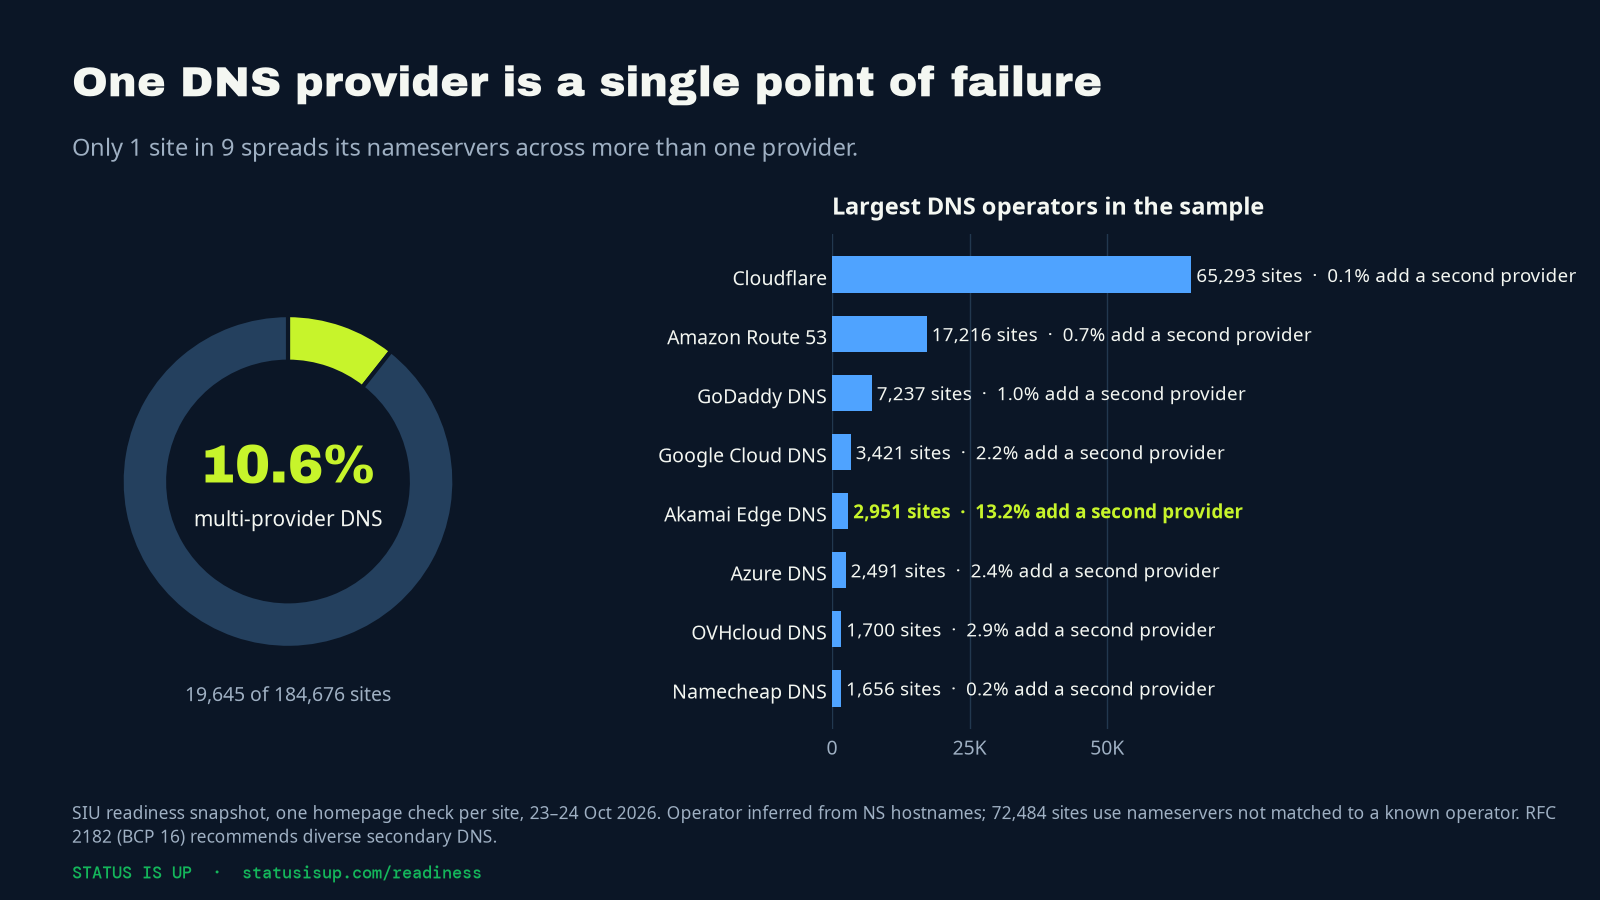
- DNS rất tập trung. Chỉ 10,6% trang web phân tán máy chủ tên của chúng qua hơn một nhà cung cấp. Một nhà cung cấp, Cloudflare, trả lời DNS cho 35,4% trang web được đo.
- Các cam kết lâu dài là hiếm có. Trong số 138.176 trang web mà năm thực hành “đặt và giữ” giá thấp có thể được đo, 198 (0,14%) cho thấy tất cả năm và 42,4% không cho thấy cái nào.
Bốn làn này hoạt động rất khác nhau. Những điều cơ bản về khả năng phát hiện rất phổ biến, bảo mật thì hỗn hợp, tốc độ phụ thuộc rất nhiều vào việc lưu trữ và khả năng phục hồi ở lớp DNS là trường hợp ngoại lệ.
1. Các mặc định của nền tảng quan trọng hơn độ phổ biến
Cám dỗ để giả định rằng các trang web được truy cập nhiều nhất được chuẩn bị tốt nhất. Bức ảnh chụp chỉ cho thấy một sự khác biệt nhỏ. Chỉ số sẵn sàng trung vị là 67 cho 1.000 trang hàng đầu, 66 cho các trang được xếp hạng lên tới 5.000 và lên tới 10.000, và từ 64 đến 65 cho mỗi nhóm từ 50.000 xuống một triệu. Trên tất cả bảy nhóm độ phổ biến, độ trải rộng chỉ có 3 điểm.
Nền tảng dưới một trang di chuyển điểm số nhiều hơn. Trong số các nền tảng có ít nhất 900 trang web, các cửa hàng Shopify có điểm trung vị là 76 (13.085 trang), Next.js trên Vercel và Webflow 73, Next.js trên Cloudflare 72, Adobe Experience Manager 71, và Magento 70. WordPress, nền tảng lớn nhất trong mẫu với 30.664 trang, có điểm trung vị là 64. PrestaShop và Bitrix là 61, và 115.524 trang web không có nền tảng nào được phát hiện là 60.
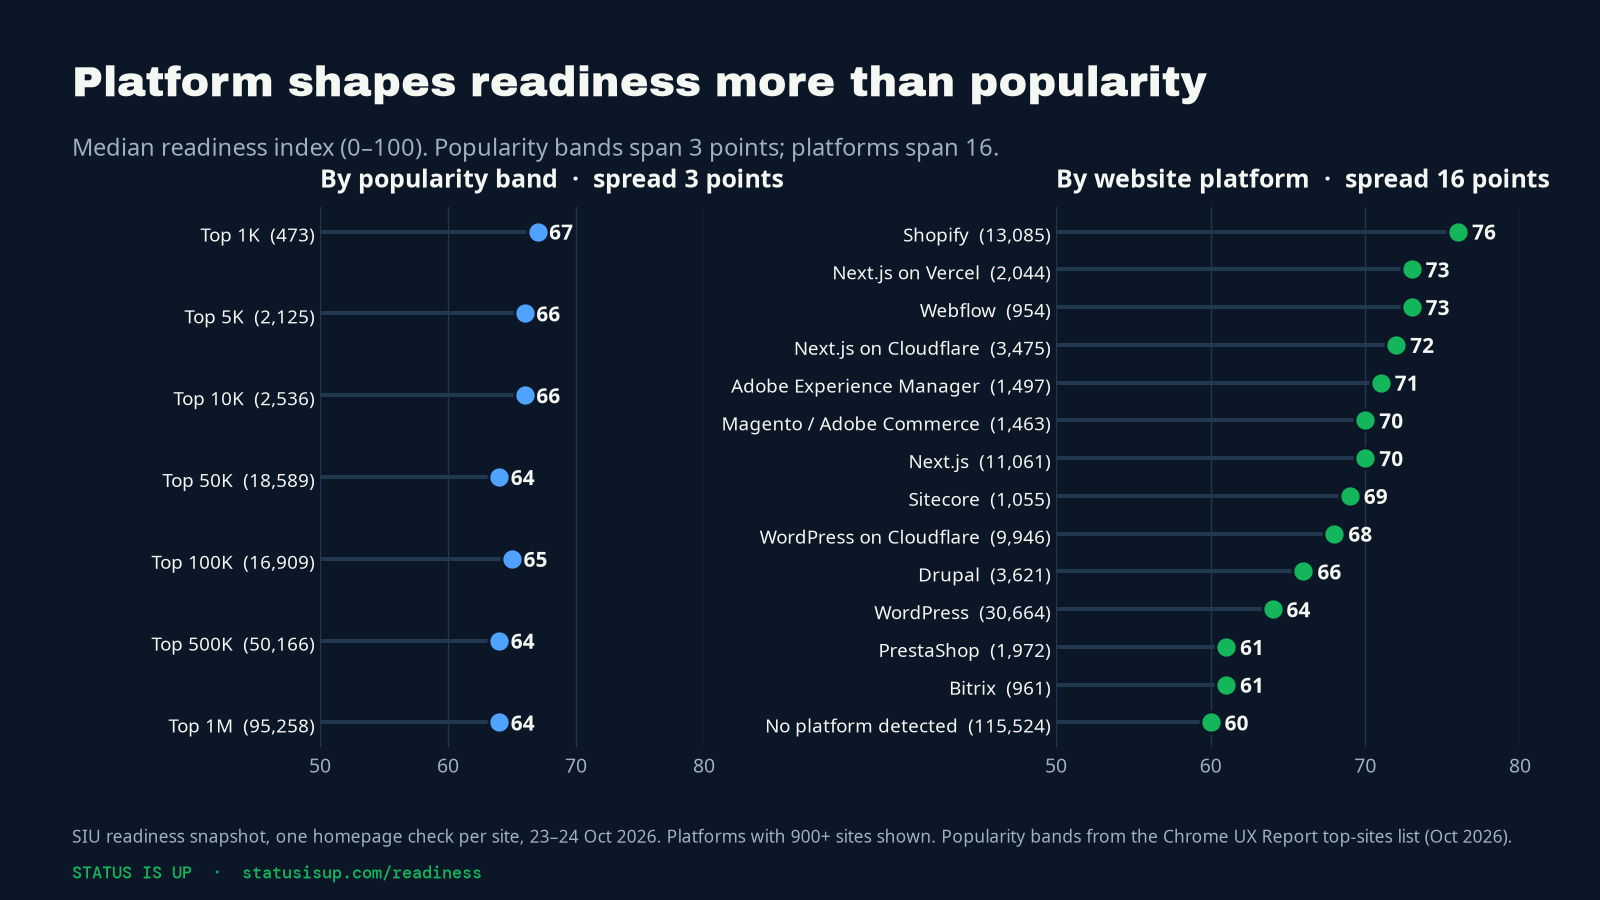
Nguyên nhân là các mặc định. Một nền tảng được lưu trữ đưa ra nhiều quyết định thay mặt cho chủ sở hữu. Trên Shopify, 95,7% các cửa hàng thương mại đàm phán HTTP/3 và 98,2% gửi tiêu đề bảo mật nosniff. Trên các trangNext.js được lưu trữ bởi Vercel, 97% giữ HSTS trong ít nhất một năm. Trên WordPress, tỷ lệ tương tự là 38% cho HTTP/3, 22,3% cho HSTS và 29,1% cho nosniff, bởi vì mỗi chủ sở hữu, chủ đề và nhà cung cấp đều quyết định riêng biệt.
Các mặc định cũng đặt ra mức trần. 12.350 cửa hàng Shopify gửi chính xác cùng một thời gian tồn tại HSTS, 7.889.238 giây, hoặc khoảng 91 ngày. Điều đó dưới ngưỡng một năm mà Status Is UP và danh sách tải trước trình duyệt sử dụng, vì vậy chỉ có 3,7% trang Shopify vượt qua kiểm tra HSTS mặc dù gần như tất cả trong số đó đều chuyển hướng đến HTTPS. Khi một nền tảng chọn một giá trị, gần như mọi trang trên đó đều tiếp nhận giá trị đó.
Mô hình này giữ trong một ngành duy nhất. Trong số các trang thương mại điện tử, 10.109 cửa hàng Shopify có điểm trung vị là 76, các cửa hàng Magento và Next.js là 70, các cửa hàng không phát hiện nền tảng là 66, các cửa hàng WordPress là 64 và các cửa hàng PrestaShop là 61.
Độ phổ biến thay đổi hỗn hợp thực hành thay vì tổng số. Các trang hàng đầu 1.000 có khả năng thực thi DMARC (60,5%, so với 24,1% cho các trang được xếp hạng từ 500.000 đến một triệu) và công bố tệp security.txt (21,5%, so với 4,6%). Nhưng họ ít có khả năng sử dụng chứng chỉ 100 ngày hoặc ít hơn (50,3% so với 82,3%) và ít có khả năng tiết lộ một sitemap mà bộ kiểm tra có thể tìm thấy (41,8% so với 74,6%). Kết quả cấp nền tảng được công bố trên các chỉ số nền tảng Status Is UP, bao gồm Shopify, WordPress, Next.js trên Vercel và Webflow.
2. Bảo mật dừng lại giữa chừng
Mô hình phổ biến nhất trong bức ảnh chụp là bước đầu tiên được thực hiện và bước thứ hai bị bỏ qua. HTTPS gần như phổ quát: 90,8% trang web chuyển hướng các yêu cầu HTTP thông thường đến HTTPS. Bảo mật vận chuyển nghiêm ngặt HTTP (HSTS), nói với trình duyệt không bao giờ thử phiên bản không an toàn nữa, ít phổ biến hơn nhiều. Trong số 144.624 trang web mà HSTS có thể đo được, 48,0% gửi tiêu đề này, 30,8% giữ nó trong ít nhất một năm, 18,4% cũng bao gồm các miền phụ của họ và 9,6% đáp ứng các điều kiện kỹ thuật cho danh sách tải trước của trình duyệt. Trong số các trang đang chuyển hướng đến HTTPS, một nửa (50,2%) không gửi tiêu đề HSTS.
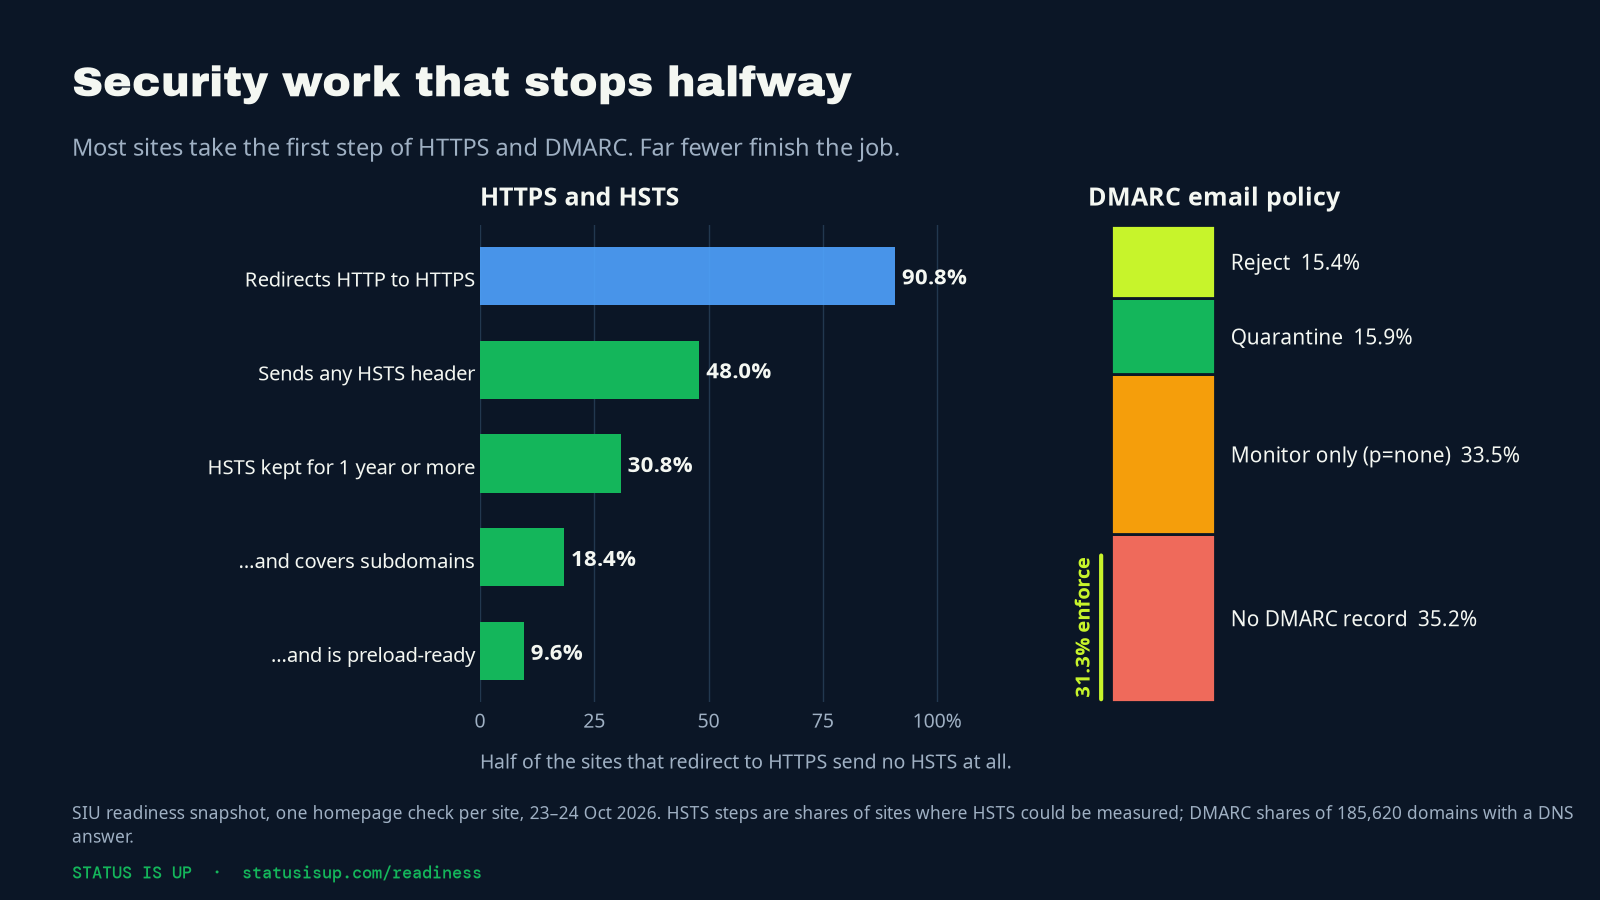
Xác thực email cho thấy cùng một hình dạng. Trong số 185.620 miền, 35,2% không xuất bản bản ghi DMARC và 33,5% xuất bản chính sách chỉ theo dõi (p=none). Chỉ 31,3% áp dụng một chính sách: 15,9% cách ly thư đáng ngờ và 15,4% từ chối. Một chính sách chỉ theo dõi là một điểm khởi đầu hợp lý, nhưng nó không ngăn cản ai đó gửi thư mạo danh đến từ miền. Google yêu cầu SPF, DKIM và DMARC từ những người gửi hàng loạt đến Gmail và khuyến nghị xác thực email cho mọi miền lưu trữ một trang web công khai.
Không bước nào khó hoàn thành, nhưng cần phải cẩn thận. Dự án tải trước HSTS khuyến nghị tăng dần thời gian tồn tại HSTS từ năm phút đến một tuần đến một tháng, trước khi cam kết một giá trị dài hạn, và mô tả việc tải trước là tùy chọn. Status Is UP đang triển khai HSTS trên statusisup.com theo cách từng bước giống nhau. Đối với DMARC, con đường thông thường là p=none với báo cáo, sau đó cách ly, sau đó từ chối, khi mọi người gửi hợp lệ được đồng bộ hóa. Xem các hướng dẫn HSTS và DMARC cho các bước cụ thể.
3. Các lĩnh vực được quản lý củng cố. Các lĩnh vực tiêu dùng thúc đẩy.
Trong 30 ngành với ít nhất 900 trang được phân loại, hồ sơ sẵn sàng phân chia theo một đường rõ ràng. Các lĩnh vực có cơ quan quản lý và kiểm toán dẫn đầu làn Củng cố: bảo hiểm và lập kế hoạch tài chính (64), ngân hàng và tài chính (62) và giao dịch cổ phiếu và tiền điện tử (59). Họ cũng dẫn đầu trong các cam kết mà các kiểm toán viên thường hỏi. Ngành bảo hiểm áp dụng DMARC trên 62,9% các miền và ngân hàng là 61,4%, trong khi tỷ lệ tổng thể là 31,3%. Dịch vụ chính phủ dẫn đầu về DNSSEC (19,4%) và DNS nhiều nhà cung cấp (21,4%).
Các lĩnh vực tương tự lại tụt lại về tốc độ. Ngành ngân hàng đạt 55 trong làn Thúc đẩy và ngành bảo hiểm là 57, trong khi thương mại điện tử đạt 69 và tin tức và truyền thông là 65. Các dịch vụ chính phủ nổi bật, với chỉ số trung vị là 56, thấp nhất trong 30 ngành, và điểm Thúc đẩy là 44. Chỉ 17,5% trang chính phủ cung cấp định dạng hình ảnh hiện đại, 13,3% đàm phán HTTP/3 và 31,6% vượt qua bài kiểm tra bộ nhớ đệm tài sản.

Các lĩnh vực tiêu dùng thể hiện hình ảnh đối lập. Các trang thương mại điện tử nhanh chóng và dễ dàng phát hiện (Kích hoạt 87, Thúc đẩy 69), nhưng chỉ 24,9% giữ HSTS trong một năm và 26,2% thực thi DMARC. Khoảng cách đó quan trọng trong một lĩnh vực mà khách hàng thường nhận được email về đơn hàng, thanh toán và giao hàng.
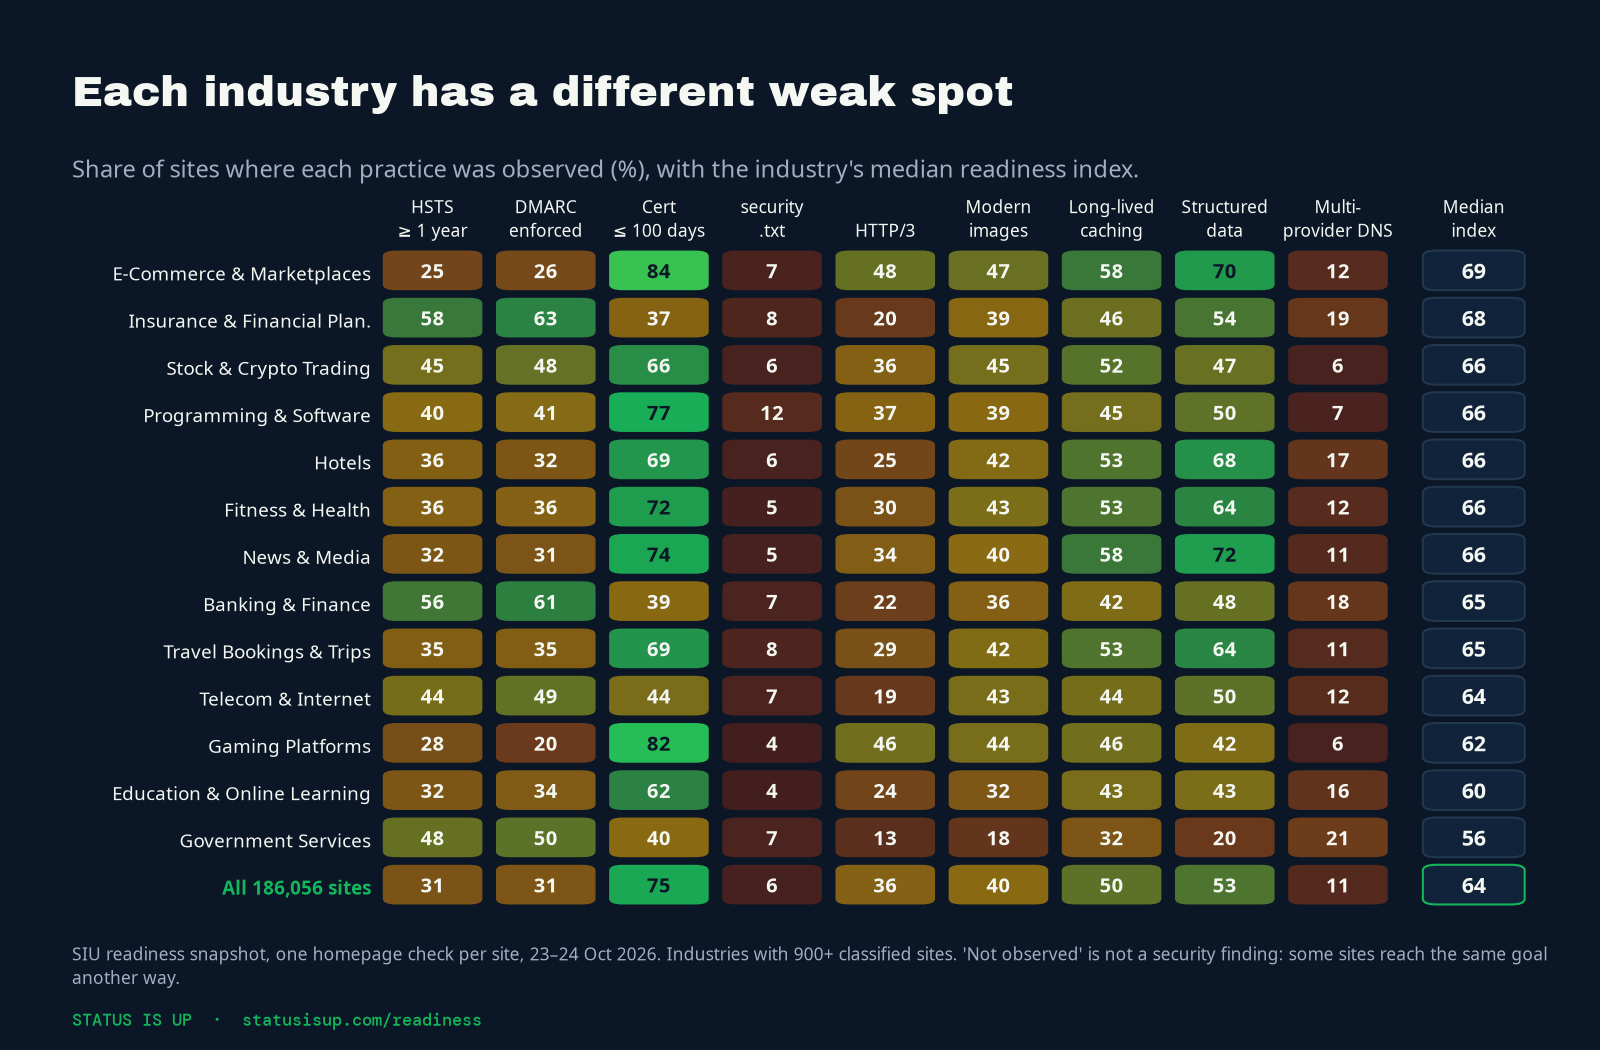
Không ngành nào vượt trội trên mọi thực hành. Mỗi ngành có một điểm yếu khác nhau, đó là lý do tại sao một danh sách kiểm tra xuyên ngành duy nhất ít hữu ích hơn so với việc biết hai hoặc ba thực hành mà một ngành thường thiếu. Sách hướng dẫn sau này trong bài viết này liệt kê chúng và mỗi ngành đều có trang riêng của mình, ví dụ như thương mại điện tử và thị trường, ngân hàng và tài chính và các dịch vụ chính phủ.
4. Thời gian tồn tại của chứng chỉ sắp giảm
Vào tháng 4 năm 2025, CA/Browser Forum, tổ chức thiết lập các quy tắc cho các chứng chỉ TLS được tin cậy công khai, đã thông qua Ballot SC-081v3. Nó rút ngắn thời gian tồn tại tối đa của chứng chỉ theo từng bước: 200 ngày từ ngày 15 tháng 3 năm 2026, 100 ngày từ ngày 15 tháng 3 năm 2027 và 47 ngày từ ngày 15 tháng 3 năm 2029. Thời gian mà một cơ quan chứng nhận có thể tái sử dụng một xác thực miền hoàn thành sẽ giảm xuống 10 ngày vào năm 2029.
Phần lớn web đã chuẩn bị cho bước tiếp theo. Trong số 179.988 chứng chỉ được đo, 74,9% tồn tại từ 48 đến 100 ngày và 0,3% tồn tại 47 ngày trở xuống. Nhưng 24,8% tồn tại hơn 100 ngày, và 8,0% hơn 200 ngày, điều này có nghĩa là chúng được phát hành theo giới hạn 398 ngày trước đó.
Nguy cơ nằm trong các lĩnh vực đã đạt điểm cao nhất trong Củng cố. Hơn 60% chứng chỉ tồn tại hơn 100 ngày trong lĩnh vực bảo hiểm (62,8%), ngân hàng (60,8%) và các dịch vụ chính phủ (60,2%), và 56,5% trong viễn thông. Trong thương mại điện tử, tỷ lệ này là 16,1%, và giữa các công cụ web là 10,0%.

Sự khác biệt theo dõi cách thức chứng chỉ được phát hành. Let’s Encrypt và Google Trust Services, tổ chức phát hành qua giao thức tự động ACME, chiếm 73,1% các chứng chỉ được đo, và gần như tất cả các chứng chỉ của chúng trong mẫu đều tồn tại 100 ngày hoặc ít hơn. Trong thương mại điện tử, 80,7% chứng chỉ với nhà phát hành xác định đến từ hai tổ chức này. Trong lĩnh vực bảo hiểm tỷ lệ này là 33,9%, trong ngân hàng là 37,2% và trong chính phủ là 37,9%, nơi các cơ quan thương mại như DigiCert và Sectigo phổ biến hơn.
Một chứng chỉ có thời gian tồn tại dài không phải là một lỗi hôm nay, và nhiều cái đến từ các dịch vụ được quản lý tự động gia hạn. Nguy cơ là một quy trình gia hạn thủ công. Ở mức 47 ngày, một chứng chỉ cần được thay thế khoảng tám lần một năm, điều này chỉ khả thi khi phát hành và triển khai tự động. Các tổ chức có chứng chỉ lâu dài nên xác nhận trước tháng 3 năm 2027 rằng mọi chứng chỉ công cộng đều được gia hạn mà không có người nào tham gia. Công bố bản ghi CAA, xác định các cơ quan được phép phát hành cho một miền, là một bước đi tự nhiên; chỉ 10,6% trang web có bản ghi này. Các hướng dẫn thời gian tồn tại chứng chỉ và CAA giải thích cả hai.
5. Một nhà cung cấp DNS, một điểm thất bại
DNS là tùy thuộc đầu tiên cho mỗi lượt truy cập. RFC 2182 (BCP 16) khuyến nghị rằng các máy chủ tên phụ của một vùng nên được đặt sao cho không có sự thất bại đơn lẻ nào xóa bỏ tất cả chúng, lý tưởng là trên các mạng riêng biệt và tại các địa điểm khác nhau. Trong bức ảnh chụp, 10,6% trong số 184.676 trang mà điều này có thể đo được sử dụng máy chủ tên từ hơn một nhà cung cấp.
Tính tập trung rất cao. Cloudflare trả lời DNS cho 65.293 trang, chiếm 35,4% số đó được đo, và 0,1% trong số đó cũng sử dụng một nhà cung cấp khác. Amazon Route 53 phục vụ 17.216 trang, trong số đó 0,7% sử dụng một nhà cung cấp thứ hai. Các trường hợp ngoại lệ là chỉ ra: 13,2% khách hàng của Akamai Edge DNS và 56,9% khách hàng của NS1 phân tán máy chủ tên của họ giữa các nhà cung cấp. Các dịch vụ chính phủ là ngành đa dạng nhất, ở mức 21,4%.
DNS chỉ cung cấp một nhà cung cấp là lựa chọn hợp lý cho nhiều trang, vì các nhà cung cấp DNS lớn có độ dư thừa cao trong chính mạng lưới của họ. Nhưng điều này có nghĩa là một sự cố của nhà cung cấp, hoặc một lỗi cấu hình tại nhà cung cấp, trở thành một sự cố cho mọi trang phụ thuộc vào nó. Báo cáo trước đó của Status Is Down, Khi ‘Xuống’ Không Phải ‘Biến Mất’, mô tả cách thiết kế sự suy thoái tốt đẹp cho loại phụ thuộc tập trung như vậy. Ở phía Status Is UP, hướng dẫn về sự đa dạng DNS và kế hoạch liên tục phụ thuộc giúp chủ sở hữu quyết định xem một nhà cung cấp thứ hai có xứng đáng không.
6. Kết quả hiếm hoi: tất cả năm cam kết lâu dài
Một số thực hành có giá rẻ để thêm vào nhưng cần một chủ sở hữu giữ cho chúng đúng: HSTS giữ trong một năm, bản ghi CAA, chính sách DMARC được thực thi, tệp security.txt cho biết nhà nghiên cứu cách báo cáo sự cố, và máy chủ tên tại hơn một nhà cung cấp. Trong số 138.176 trang mà tất cả năm có thể đo được, 42,4% không cho thấy cái nào. Chỉ có 198 trang, 0,14%, cho thấy cả năm.
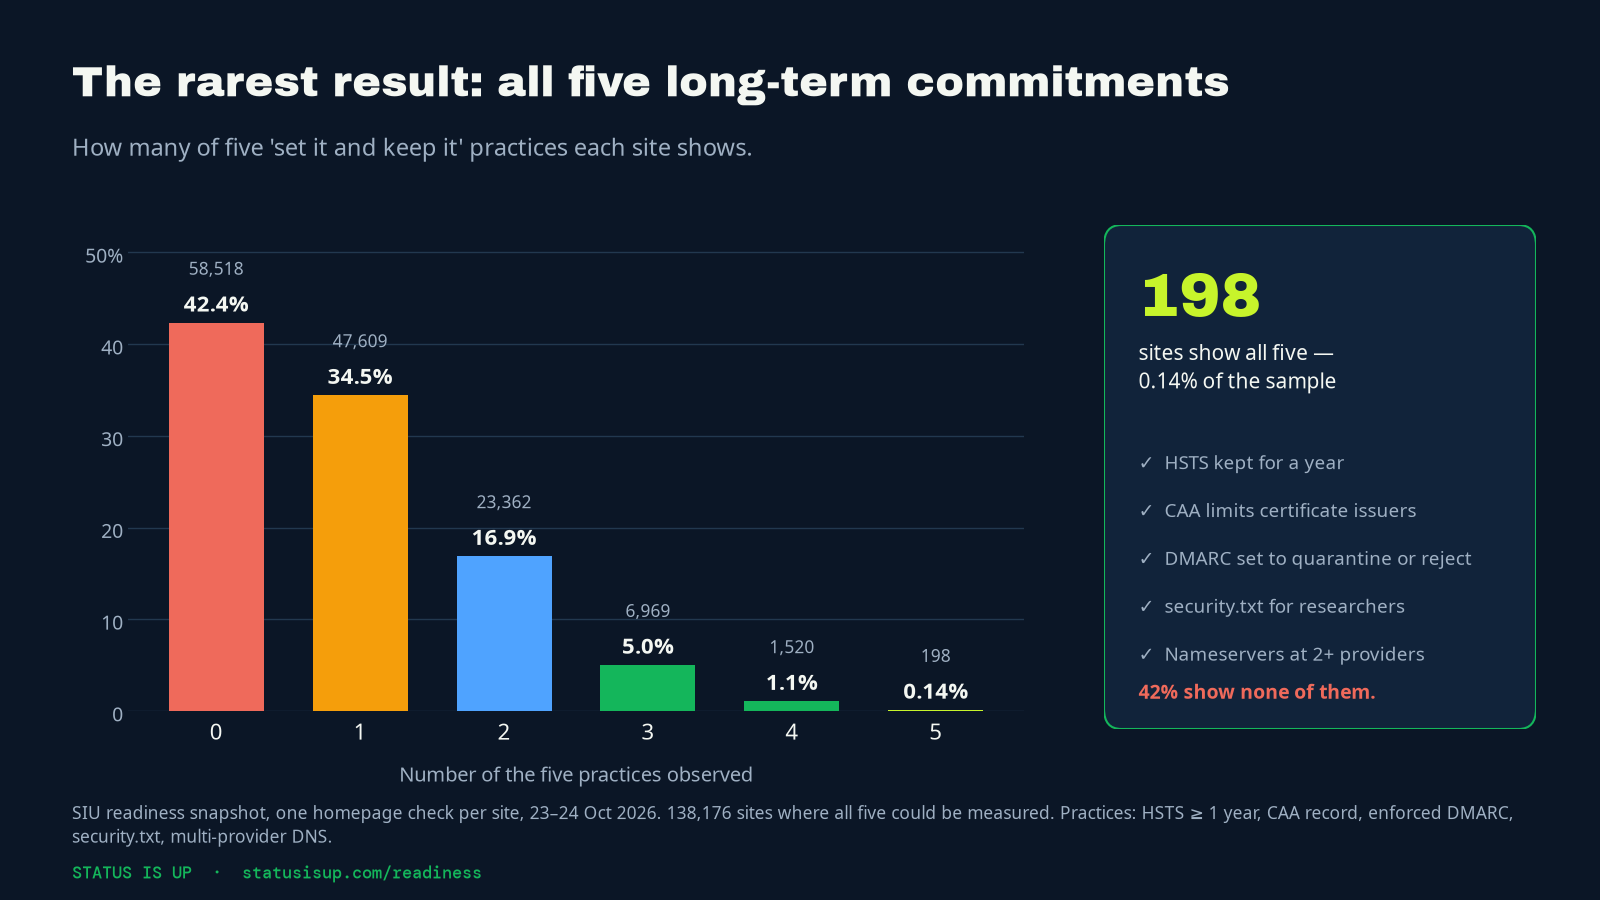
Tỷ lệ cá nhân giải thích lý do. security.txt, được định nghĩa trong RFC 9116, xuất hiện trên 5,5% các trang, bản ghi CAA trên 10,6% và DNS đa nhà cung cấp trên 10,6%. Không cái nào trong số này yêu cầu hạ tầng mới, nhưng mỗi cái yêu cầu có ai đó quyết định, công bố và duy trì. Tệp security.txt thậm chí có ngày hết hạn theo thiết kế, vì vậy nó phải được gia hạn.
Một sách hướng dẫn ngành
Bảng dưới đây liệt kê tám ngành lớn với các thực hành ít được quan sát nhất trên các trang của họ, thường là nơi rẻ nhất để bắt đầu. Các số trong dấu ngoặc là tỷ lệ các trang trong ngành đó mà thực hành được quan sát.
Ý nghĩa của điều này đối với chủ sở hữu website
- Tìm hiểu nền tảng của bạn đã làm gì. Chạy kiểm tra tình trạng sẵn sàng miễn phí của Status Is UP trên miền của bạn, sau đó so sánh với nền tảng và các chỉ số ngành của bạn. Những chiến thắng nhanh chóng thường là những cài đặt mà nền tảng của bạn hỗ trợ nhưng bạn chưa bật lên.
- Hoàn thành bảo mật mà bạn đã bắt đầu. Nếu bạn đã chuyển hướng đến HTTPS, hãy thêm HSTS và tăng thời gian tồn tại của nó từng bước. Nếu bạn công bố DMARC ở chế độ p=none, hãy đọc các báo cáo, tổ chức lại các người gửi của bạn và chuyển sang cách ly, sau đó từ chối.
- Tự động hóa các chứng chỉ trước ngày 15 tháng 3 năm 2027. Liệt kê mọi chứng chỉ công cộng, nhà phát hành của nó và cách nó gia hạn. Bất kỳ thứ gì được gia hạn bằng tay sẽ không sống sót qua giới hạn 47 ngày.
- Quyết định về sự tập trung của DNS một cách có ý thức. Hoặc thêm một nhà cung cấp DNS thứ hai hoặc ghi lại quyết định chỉ sử dụng nhà cung cấp đơn với một con đường phục hồi đã được thử nghiệm. Kế hoạch khôi phục website là một mẫu miễn phí cho cuộc trò chuyện đó.
- Công bố các cam kết rẻ tiền. Một tệp security.txt và một bản ghi CAA mất vài phút để công bố và là tín hiệu rõ ràng rằng có ai đó sở hữu sự bảo mật của trang web.
Để tìm hiểu về từng thực hành, hướng dẫn wiki về tình trạng sẵn sàng hoạt động của Status Is UP và series hàng ngày Bạn có biết? giải thích chúng bằng ngôn ngữ đơn giản.
Ý nghĩa của điều này đối với người dùng Status Is Down
Status Is Down theo dõi sự cố như cách mà người dùng trải nghiệm chúng, thông qua các báo cáo từ người dùng và tín hiệu thời gian thực từ hàng ngàn dịch vụ. Sự sẵn sàng nằm ở phía trên các báo cáo đó. Nó không dự đoán sự cố, và bức ảnh chụp này không đo lường khả năng sẵn có. Nhưng một số thực hành trong bài báo này hình thành cách mà một sự cố được cảm nhận. Một trang có máy chủ tên ở hai nhà cung cấp có thể giữ cho nó khả dụng trong một sự cố của nhà cung cấp. Một chứng chỉ tự động không thể hết hạn mà không được chú ý và chào đón người dùng bằng một cảnh báo trình duyệt trông giống như một sự cố. Một chính sách DMARC được thực thi làm khó khăn cho bất kỳ ai gửi email thuyết phục từ tên miền trong khi khách hàng đang chờ tin tức.
Các trang web trên Status Is Down giờ đây liên kết đến một kiểm tra tình trạng sẵn sàng miễn phí của Status Is UP cho cùng một miền, vì vậy những chủ sở hữu tìm thấy trang web của họ trong danh mục Status Is Down có thể xem xét các thực hành nằm trong tầm kiểm soát của họ.
Phương pháp và giới hạn
- Mẫu. Các trang web trong danh mục trang web Status Is Down được đối chiếu với danh sách trang hàng đầu Chrome UX Report (phát hành tháng 10 năm 2026). 207.755 trang đã được kiểm tra; 21.699 trang người lớn, cờ bạc và sao chép đã được loại trừ, còn lại 186.056 kết quả đã được công bố. Danh sách này không đại diện đầy đủ cho các khu vực mà Chrome ít phổ biến hơn.
- Đo lường. Một kiểm tra cho mỗi trang giữa ngày 23 tháng 10 năm 2026, 11:25 UTC, và ngày 24 tháng 10 năm 2026, 01:59 UTC, từ một góc nhìn duy nhất. Trang chính được truy xuất một lần (tối đa sáu lần chuyển hướng và 3 MB), với tiêu đề phản hồi của một tệp kiểu trang hoặc tập lệnh để cùng trang và các chi tiết DNS và chứng chỉ cần thiết cho mỗi kiểm tra. robots.txt đã được tôn trọng, sử dụng token user-agent StatusIsUPReadiness.
- Chấm điểm. Mỗi thực hành được ghi lại là đã quan sát được, không quan sát được hoặc không đo được. Không đo được không bao giờ bị tính vào một trang. Chỉ số sẵn sàng là tỷ lệ có trọng số của các thực hành đã đo mà đã được quan sát, từ 0 đến 100. Điểm của làn và số liệu ngành là các trung vị và tỷ lệ của các trang đã đo.
- Phân loại. Các ngành sử dụng danh mục của Status Is Down với độ tin cậy cao hoặc trung bình; tài liệu này cho thấy 30 ngành có ít nhất 900 trang. Các nền tảng, CDNs, nhà cung cấp DNS và cơ quan chứng nhận được suy luận từ các tiêu đề phản hồi, đánh dấu trang, tên máy chủ và nhà phát hành chứng chỉ, và có thể bị bỏ lỡ hoặc ghi sai.
- Giới hạn. Ảnh chụp này chỉ bao gồm các trang chính, trong một ngày. Nó không đo lường khả năng sẵn có, thời gian phản hồi hoặc sự thay đổi theo thời gian. Một thực hành không được quan sát không phải là một phát hiện về bảo mật.
- Dữ liệu. Phương pháp đầy đủ có trên trang phương pháp sẵn sàng, và kết quả cấp phân đoạn có thể được tải xuống dưới dạng tập dữ liệu chỉ số tháng 10 năm 2026 (CSV).
Kết luận
Sự sẵn sàng của web được quyết định ít bởi danh tiếng hơn là bởi các mặc định. Một cửa hàng nhỏ trên một nền tảng được cấu hình tốt có thể được chuẩn bị tốt hơn so với một trang web nổi tiếng mà chưa bao giờ xem xét lại các tiêu đề, chứng chỉ hoặc DNS của nó. Những khoảng trống trong bức ảnh chụp này chủ yếu là do cấu hình, không phải hạ tầng: hoàn thành HSTS và DMARC, tự động hóa chứng chỉ trước hạn chót năm 2027, và quyết định có chủ ý xem một nhà cung cấp DNS có đủ hay không. Mỗi cái là một thay đổi mà một chủ sở hữu có thể thực hiện trong quý này, và mỗi cái làm cho sự cố tiếp theo ít có khả năng đến tay khách hàng hơn một chút.
Status Is UP sẽ lặp lại bức ảnh chụp này để những số liệu này có thể được theo dõi theo thời gian. Chủ sở hữu trang web có thể kiểm tra trang web của họ ngay bây giờ.
Nguồn
- Status Is UP: Bức ảnh chụp tình trạng sẵn sàng trang web, tháng 10 năm 2026
- Status Is UP: Cách thức hoạt động của các kiểm tra sẵn sàng
- Status Is UP: Tập dữ liệu chỉ số sẵn sàng, tháng 10 năm 2026 (CSV)
- CA/Browser Forum: Ballot SC-081v3, Giới thiệu lịch trình rút ngắn thời gian tồn tại và thời gian tái sử dụng dữ liệu
- CA/Browser Forum: Các yêu cầu cơ bản cho chứng chỉ máy chủ TLS
- Nộp Danh sách tải trước HSTS
- Google Workspace Admin Help: Hướng dẫn cho người gửi email
- RFC 6797: Bảo mật vận chuyển nghiêm ngặt HTTP (HSTS)
- RFC 7489: Xác thực tin nhắn dựa trên miền, Báo cáo, và Tuân thủ (DMARC)
- RFC 8659: Tài liệu định dạng hỗ trợ tiết lộ lỗ hổng bảo mật (security.txt)
- RFC 2182: Lựa chọn và vận hành các máy chủ DNS phụ
- Danh sách trang hàng đầu Chrome UX Report (CrUX top lists)
- Status Is Down: Khi ‘Xuống’ Không Phải ‘Biến Mất’: Thiết kế Suy thoái Tốt đẹp cho các Phụ thuộc Kỹ thuật số Tập trung